
Stand: 2026-11-06
Rechtsstand: TKG und BSI-Gesetz in der Fassung vom 22.10.2026, Telekommunikations-Überwachungsverordnung (TKÜV) in der Fassung vom 22.10.2026, geprüft am 06.11.2026. Diese Seite ordnet allgemein ein und ist keine Rechtsberatung. Welche Pflichten Ihr Unternehmen im Einzelfall treffen, klärt eine Rechtsanwältin oder ein Rechtsanwalt. Ob Ihr Netz öffentlich ist und Sie Dienste erbringen, prüfen Sie vorab mit der Seite Bin ich TK-Anbieter?.
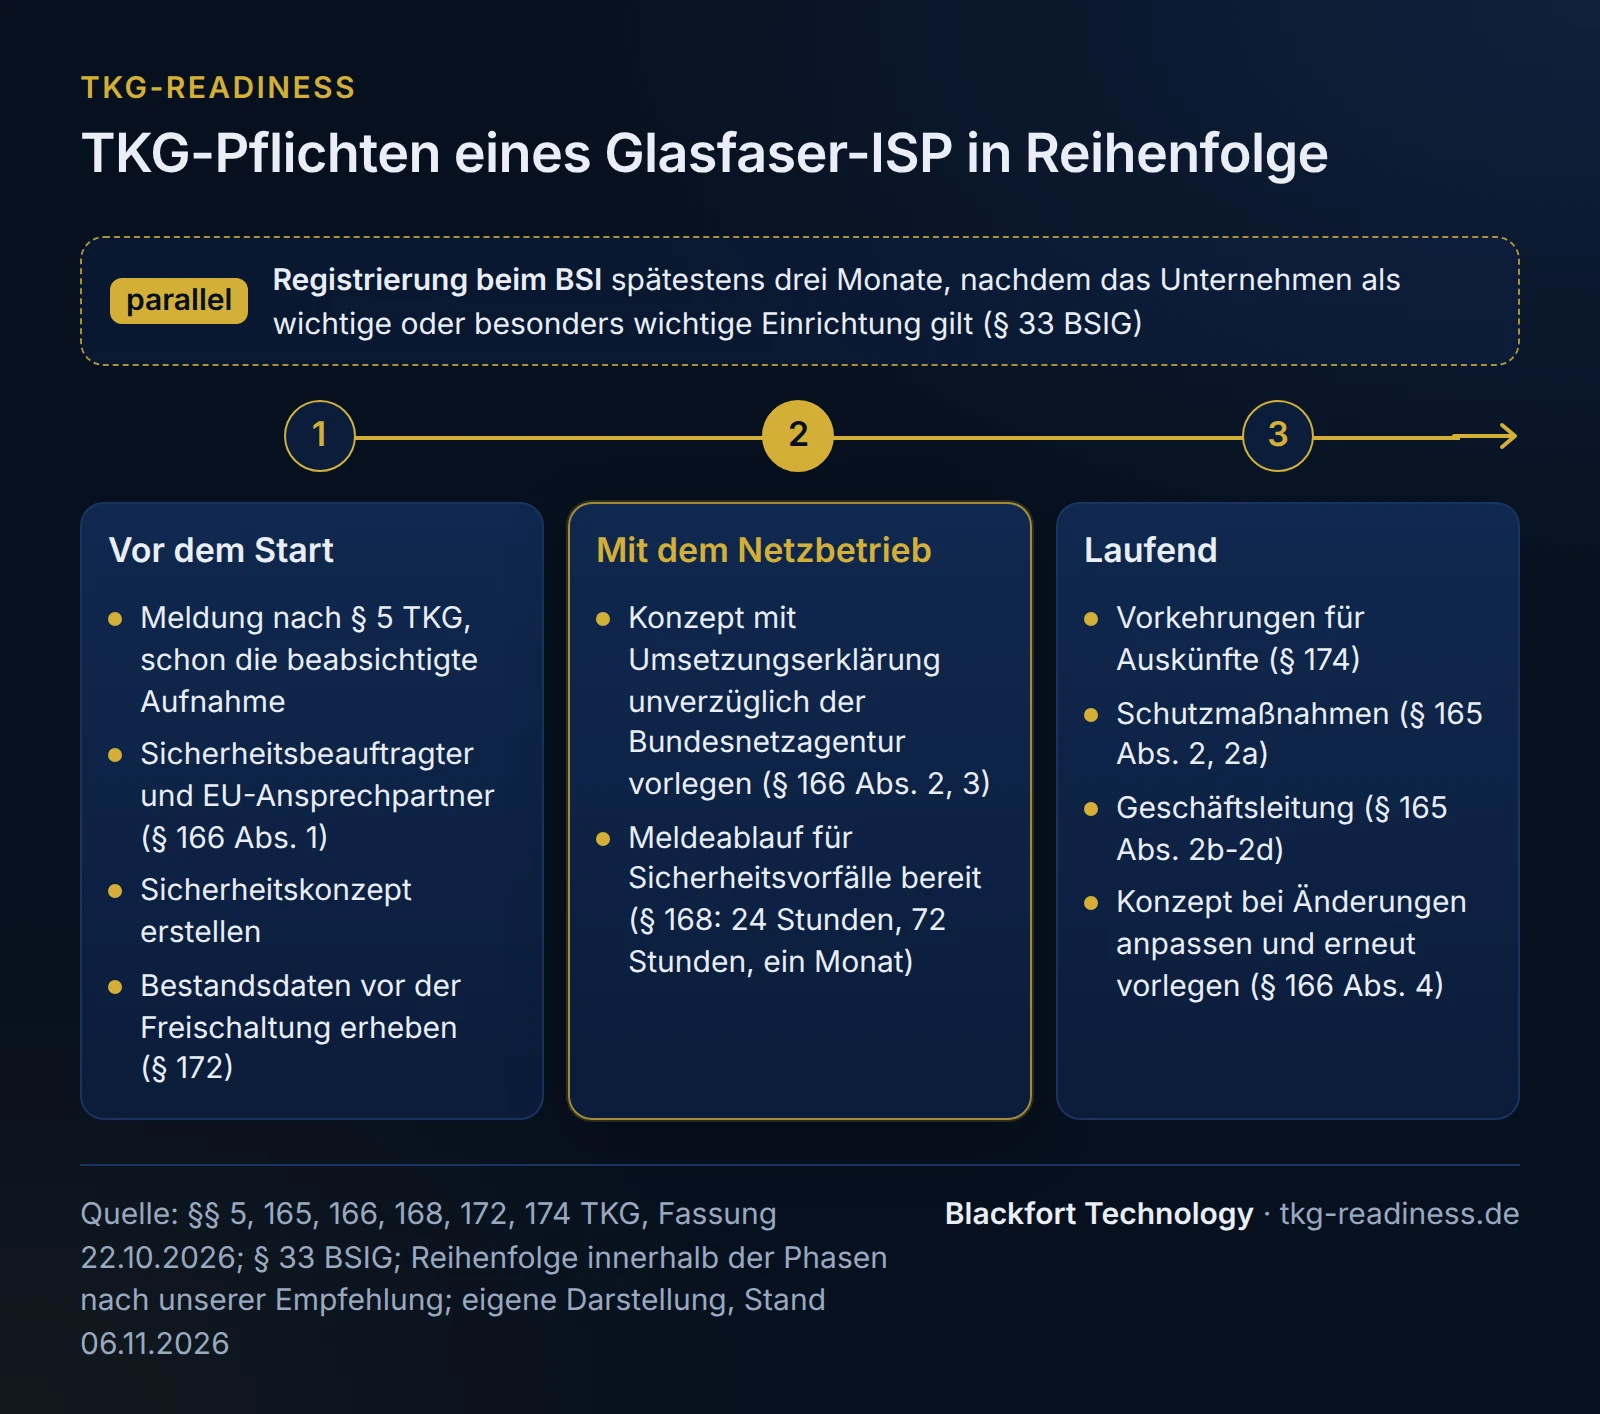
Welche Pflichten hat ein Glasfaser-ISP, und in welcher Reihenfolge?
Zuerst die, an denen Fristen hängen oder auf denen alles andere aufbaut. Die Fristen in der Tabelle stehen im Gesetz, die Reihenfolge ist unsere Empfehlung. Einzelheiten zu jeder Pflicht stehen auf der verlinkten Seite.
| Schritt | Pflicht | Fundstelle | Zeitpunkt laut Gesetz |
|---|---|---|---|
| 1 | Tätigkeit bei der Bundesnetzagentur (BNetzA) melden, später jede Änderung (Meldepflicht nach § 5 TKG) | § 5 TKG | unverzüglich, schon die beabsichtigte Aufnahme |
| 2 | Sicherheitsbeauftragten bestimmen und einen in der EU ansässigen Ansprechpartner benennen (Sicherheitsbeauftragter nach § 166 TKG) | § 166 Abs. 1 Nr. 1, 2 TKG | keine eigene Frist; der Katalog von Sicherheitsanforderungen sieht die Benennung mit Betriebsaufnahme vor |
| 3 | Bestandsdaten der Kunden erheben (Bestandsdaten nach §§ 172-174 TKG) | § 172 Abs. 1 TKG | vor der Freischaltung des Anschlusses |
| 4 | Sicherheitskonzept erstellen und mit Umsetzungserklärung vorlegen (Sicherheitskonzept nach § 166 TKG) | § 166 Abs. 1 Nr. 3, Abs. 2, 3 TKG | unverzüglich nach Aufnahme des Netzbetriebs |
| 5 | Meldeablauf für erhebliche Sicherheitsvorfälle an BNetzA und BSI (Meldung nach § 168 TKG), für Datenschutzverletzungen nach § 169 TKG | §§ 168, 169 TKG | ab Betriebsaufnahme; Erstmeldung spätestens 24 Stunden nach Kenntnis, Meldung nach 72 Stunden, Abschlussmeldung nach einem Monat |
| 6 | beim BSI registrieren (NIS2 für TK-Anbieter) | § 33 Abs. 1 BSIG | spätestens drei Monate, nachdem das Unternehmen erstmals oder erneut als besonders wichtige oder wichtige Einrichtung gilt |
| 7 | Schutzmaßnahmen umsetzen, auch die zehn Mindestmaßnahmen und die Sicherung des Netzbetriebs (Schutzmaßnahmen nach § 165 TKG) | § 165 Abs. 2, 2a, 5 TKG | laufend; was getroffen oder geplant ist, beschreibt das Konzept |
| 8 | Auskunftsverfahren einrichten: manuelle Auskunft, E-Mail-Verfahren, Verkehrsdatenauskünfte | § 174 Abs. 1, 7 TKG, Teil 4 TKÜV | keine eigene Frist im Gesetz; die BNetzA verlangt eine Mitteilung zur Schnittstelle nach § 174 Abs. 7 auf ihrem Formular |
| 9 | Überwachungsmaßnahmen nach § 170 TKG klären | § 170 TKG, § 3 TKÜV | Mitteilung unverzüglich nach Betriebsaufnahme, soweit die TKÜV keine Ausnahme vorsieht (siehe unten) |
| 10 | Geschäftsleitung einbinden: Maßnahmen umsetzen und deren Umsetzung überwachen, Schulung (Pflichten der Geschäftsleitung) | § 165 Abs. 2b-2d TKG | laufend, Turnus nennt das Gesetz nicht |
Zwei Pflichten betreffen kleine ISP meist nicht. Kundendateien für das automatisierte Auskunftsverfahren nach § 173 braucht nur, wer Rufnummern vergibt, und nach der zugehörigen Verordnung (KDAV) erst ab mehr als 10.000 Teilnehmern. Die Sicherstellungspflichten der Notfallvorsorge nach § 185 Abs. 1 TKG treffen Diensteanbieter mit mehr als 100.000 Vertragspartnern und Netzbetreiber nur, soweit ihr Netz für deren Dienste erforderlich ist. Wer sein Netz im Open Access an einen solchen Anbieter vermietet, sollte das nach unserer Lesart prüfen.
Überwachung und Auskünfte in Kürze
Nach § 3 Abs. 2 Satz 1 Nr. 5 TKÜV muss ein Betreiber keine Überwachungseinrichtungen vorhalten, solange an seine Anlage nicht mehr als 10.000 Nutzer angeschlossen sind. Auskünfte über Verkehrsdaten nach Teil 4 TKÜV und über Bestandsdaten nach § 174 TKG bleiben unabhängig davon, und ob die Mitteilung nach § 170 Abs. 1 Nr. 3 TKG unter der Schwelle entfällt, ist offen (wir empfehlen die schriftliche Klärung bei Referat 218 der BNetzA). Schwellen, Organisation und eine Checkliste stehen auf der Seite § 170 TKG und TKÜV.
Wie kann das Netz eines regionalen Glasfaser-ISP aufgebaut sein?
Zum Beispiel aus einem oder zwei zentralen Netzknoten, einem passiven Glasfasernetz bis ins Gebäude und einer Reihe von Dienstleistern. Die Tabelle beschreibt einen möglichen Aufbau als fachliches Beispiel und ist keine Rechtsaussage, Ihr Netz kann anders aufgebaut sein. Die rechte Spalte zeigt, wo der jeweilige Teil im Sicherheitskonzept und bei den Schutzmaßnahmen auftaucht (unsere Zuordnung).
| Netzteil | Möglicher Aufbau | Bezug im Konzept und bei den Maßnahmen |
|---|---|---|
| Zentraler Netzknoten (PoP) | Router, Zugangsserver für die Kundenanmeldung, OLT bei PON-Netzen oder Aggregations-Switches bei Punkt-zu-Punkt-Netzen, Server für DHCP, DNS und Authentifizierung | Netzstrukturplan; Strom, Klima und Zutritt (§ 165 Abs. 2a Nr. 3, Betriebskontinuität: Notfallbetrieb) |
| Anbindung ans Internet | Transit über einen oder zwei Carrier, teils Peering an einem Internetknoten | Redundanz und Ausfallszenarien; Vorleister im Lieferantenmanagement (Nr. 4: Lieferkette) |
| Passives Netz | Trassen und Leerrohre, Netzverteiler am Straßenrand, Spleißmuffen, Hausübergabepunkt, Glasfaser-Teilnehmeranschlussdose | Gefährdungen durch Tiefbau und Zugang zu Verteilern; Bestandsdokumentation |
| Beim Kunden | ONT und Router, oft vom ISP gestellt und aus der Ferne konfiguriert | Konfiguration, Updates und Fernzugriff auf Kundengeräte (Nr. 5, Nr. 9, 10) |
| Betriebssysteme | Netzmanagement, Provisionierung, Kundenverwaltung und Abrechnung | Zugriffskontrolle und starke Authentifizierung (Nr. 9, 10: Zugriff auf Netzelemente); Bestandsdaten nach § 172 |
| Telefonie | zum Beispiel über die Plattform eines Vorleisters mit eigenen Rufnummern | Vertrag und Meldewege mit dem Vorleister; Notruf nach § 164 TKG |
| Dienstleister | Tiefbau und Montage, Wartung, Fernwartung durch Hersteller oder Systemhaus | Bewertung der Dienstleister, vertragliche Sicherheitsanforderungen (Lieferkette), abgesicherte Fernwartung (Zugriff auf Netzelemente) |
Kooperiert der ISP mit anderen Unternehmen an gemeinsam genutzten Standorten, etwa einem Netzknoten im Gebäude eines Partners, hat nach § 165 Abs. 7 jeder Beteiligte die Pflichten, soweit bestimmte Verpflichtungen nicht einem bestimmten Beteiligten zugeordnet werden können. Nach unserer Lesart sollte die Zuordnung deshalb im Vertrag stehen. Die Zertifizierungspflicht für kritische Komponenten nach § 165 Abs. 4 trifft heute nur Netzbetreiber mit erhöhtem Gefährdungspotenzial, also 5G-Mobilfunknetze.
Gibt es einen kleineren Weg für kleine Netze?
Bei der Pflicht nicht, beim Aufwand ja. § 166 kennt keine Größenschwelle, auch ein kleines Netz braucht ein Sicherheitskonzept. Das Gesetz verlangt aber angemessene Maßnahmen: Bei der Angemessenheit zählen auch die Größe des Anbieters und seine Risikoexposition (§ 165 Abs. 2), und der Aufwand darf nicht außer Verhältnis zur Bedeutung der Netze und Dienste stehen (§ 165 Abs. 6). Der Entwurf eines neuen Katalogs von Sicherheitsanforderungen (Version 2025-10, nicht erlassen) würde die Maßnahmen nach Gefährdungspotenzial abstufen, für die kleinsten Unternehmen mit den Grundmaßnahmen der Stufe a). Was der Entwurf sonst ändern würde, steht auf der Seite Katalog von Sicherheitsanforderungen.
Für bestehende kleine Netze gibt es die Kompakt-Überarbeitung, Bedingungen und Festpreis stehen auf der Seite Sicherheitskonzept nach § 166 TKG.
Beispiel: Fahrplan für die ersten 90 Tage
Fiktives Beispiel, kein Kunde. Ein Glasfaser-ISP mit 8 Beschäftigten betreibt seit 2021 ein Netz in einer Kleinstadt und zwei Ortsteilen mit rund 2.400 Anschlüssen. Er verkauft Internetzugang als eigenes Produkt, Telefonie mit eigenen Rufnummern über einen Vorleister. Das Sicherheitskonzept stammt von 2021 und ist noch nach § 109 TKG alter Fassung geschrieben, Beanstandungen der BNetzA gibt es nicht. Die neue Geschäftsführerin will die Pflichten in einem Quartal ordnen.
Der Plan ist unsere Empfehlung für dieses Beispiel. Die Spalte „Pflicht“ nennt die Fundstelle, die Spalte „Ergebnis“ das Dokument, das am Ende vorliegen soll. Für Ihr Unternehmen ersetzen Sie die Wochen durch Daten und tragen Verantwortliche ein.
| Zeitraum | Aufgabe | Pflicht | Verantwortlich | Ergebnis |
|---|---|---|---|---|
| Woche 1 | Meldung nach § 5 mit dem Verzeichnis der BNetzA abgleichen: Telefonie und neue Ortsteile enthalten? | § 5 TKG | Geschäftsführung | Änderungsmeldung oder Vermerk „aktuell“ |
| Woche 1 | Registrierung beim BSI prüfen; die Frist für bereits tätige Anbieter endete nach unserer Berechnung am 06.03.2026, also sofort nachholen, falls offen | § 33 BSIG | Geschäftsführung | Registrierungsbestätigung |
| Woche 1-2 | Sicherheitsbeauftragten und EU-Ansprechpartner schriftlich bestimmen, Stellvertretung regeln | § 166 Abs. 1 Nr. 1, 2 TKG | Geschäftsführung | Benennungsschreiben |
| Woche 2 | Meldeablauf festlegen: wer erkennt, wer bewertet, wer meldet an BNetzA und BSI, Vertretung am Wochenende; Vorleister verpflichten, Vorfälle sofort mitzuteilen | §§ 168, 169 TKG | Sicherheitsbeauftragter | Meldeablauf, eine Seite, mit Kontaktliste |
| Woche 2-8 | Konzept auf § 166 Abs. 1 Nr. 3 überarbeiten, Maßnahmenteil um die zehn Bereiche nach § 165 Abs. 2a ergänzen, Netzstrukturplan aktualisieren (Kompakt-Weg prüfen) | §§ 165, 166 TKG | Sicherheitsbeauftragter mit externer Unterstützung | überarbeitetes Konzept, Umsetzungserklärung |
| Woche 4-6 | Auskunftsverfahren prüfen: Bestandsdaten vollständig, E-Mail-Verfahren eingerichtet und der BNetzA mitgeteilt, Zuständige für Ersuchen benannt | §§ 172, 174 TKG, § 31 TKÜV | Kundenservice-Leitung | Prozessbeschreibung, Mitteilung an die BNetzA |
| Woche 6 | Mit 2.400 Anschlüssen unter der 10.000-Schwelle der TKÜV; Frage zur Mitteilung nach § 170 Abs. 1 Nr. 3 schriftlich an Referat 218 der BNetzA richten | § 170 TKG, § 3 TKÜV | Sicherheitsbeauftragter | Anfrage und Antwort in der Ablage |
| Woche 8-10 | Fernwartung der Hersteller und Systemhäuser erfassen, Zugänge auf Einzelfreigabe umstellen, starke Authentifizierung für Admin-Zugänge | § 165 Abs. 2a Nr. 4, 9, 10 TKG | Technikleitung | Zugangsliste, Dienstleisterbewertung |
| Woche 10 | klären, ob das überarbeitete Konzept nach § 166 Abs. 4 Satz 2 erneut vorzulegen ist (geänderte Gegebenheiten), und vorlegen | § 166 Abs. 2, 4 TKG | Geschäftsführung | Vorlageschreiben mit Hinweis auf die Änderungen |
| Woche 12 | Bericht an die Geschäftsführung mit Status je Maßnahme, Beschluss zu offenen Punkten, Schulung der Geschäftsleitung terminieren | § 165 Abs. 2b, 2d TKG | Sicherheitsbeauftragter | Bericht mit Beschluss, Schulungstermin |
| Woche 13 | Meldeablauf in einer kurzen Übung mit einem erfundenen Vorfall durchspielen | § 168 TKG | Sicherheitsbeauftragter | Übungsprotokoll mit Verbesserungen |
Ein neu startender ISP geht ähnlich vor, nur früher: Meldung nach § 5 und Bestandsdaten vor dem ersten Anschluss, Konzept vor dem Netzstart fertig, damit es unverzüglich vorgelegt werden kann.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Konzept aus der Gründungszeit nie fortgeschrieben | Konzept als einmalige Formalie bei Netzstart verstanden | Telefonie, neue Gebiete und die Mindestmaßnahmen nach § 165 Abs. 2a fehlen; die Anpassungspflicht nach § 166 Abs. 4 Satz 2 bleibt unerfüllt | Konzeptpflege an Produktfreigabe und Netzausbau koppeln, mindestens jährlich prüfen |
| Dienstleister außerhalb des Blicks | Wartung und Fernzugriff liegen beim Hersteller oder Systemhaus, „das machen die“ | keine Bewertung, keine Vertragsklauseln, dauerhafte Fernzugänge; die Verantwortung bleibt beim ISP | Dienstleister bewerten, Sicherheitsanforderungen vertraglich festlegen, Zugänge befristen und protokollieren |
| Kleine Größe als Ausnahme gelesen | Schwellen aus TKÜV oder KDAV auf alle Pflichten übertragen | Sicherheitskonzept, Meldeablauf oder E-Mail-Verfahren für Auskünfte fehlen, obwohl sie ohne Schwelle gelten | jede Pflicht mit ihrer eigenen Schwelle prüfen, Ergebnis mit Fundstelle festhalten |
Wie wir unterstützen
Wir bringen Sicherheitskonzepte kleiner und mittlerer Netze auf den geltenden Rechtsstand, für kleine Netze im Kompakt-Weg, und helfen bei Meldeablauf und Nachweisen. Wo Sie heute stehen, zeigt die Statusprüfung Stufe 1. Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt.
Häufige Fragen
Gibt es für kleine Glasfasernetze eine Ausnahme vom Sicherheitskonzept?+
Muss ein ISP mit höchstens 10.000 angeschlossenen Nutzern Überwachungstechnik vorhalten?+
Unser Netz wird von einem Dienstleister gewartet. Wer ist verantwortlich?+
Gilt die Zertifizierungspflicht für kritische Komponenten für unser Netz?+
Müssen wir uns beim BSI registrieren, obwohl wir schon bei der Bundesnetzagentur gemeldet sind?+
Weiterlesen
- § 166 TKG Sicherheitskonzept: erstellen, überarbeiten, vorlegen
- § 5 TKG Meldepflicht: Bin ich TK-Anbieter? Rollen und Grenzfälle
- § 165 TKG: Schutzmaßnahmen und die zehn Mindestmaßnahmen
- § 168 TKG: Sicherheitsvorfall an BNetzA und BSI melden
- § 174 TKG: Bestandsdaten und Auskunftsverfahren für TK-Anbieter
- Stadtwerke und TKG: Pflichten der TK-Sparte neben EnWG und BSIG
- TK-Sicherheit nach TKG: Beratung und Festpreise für TK-Anbieter
Quellen
- § 5 TKG: Meldepflicht (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 165 TKG: Technische und organisatorische Schutzmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 166 TKG: Sicherheitsbeauftragter und Sicherheitskonzept (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 168 TKG: Meldung eines Sicherheitsvorfalls (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 170 TKG: Umsetzung von Überwachungsmaßnahmen, Erteilung von Auskünften (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 174 TKG: Manuelles Auskunftsverfahren (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Telekommunikations-Überwachungsverordnung (TKÜV) (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 33 BSIG: Registrierungspflicht (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Überwachungsmaßnahmen und Auskunftserteilung (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).