
Stand: 2026-11-06
Rechtsstand: TKG und BSI-Gesetz jeweils in der Fassung vom 22.10.2026, geprüft am 06.11.2026. Diese Seite gibt allgemeine Informationen und ist keine Rechtsberatung. Fragen zur Haftung im Einzelfall, die sich nach dem Gesellschaftsrecht Ihrer Rechtsform richten, klärt eine Rechtsanwältin oder ein Rechtsanwalt.
Für wen gelten die Pflichten der Geschäftsleitung?
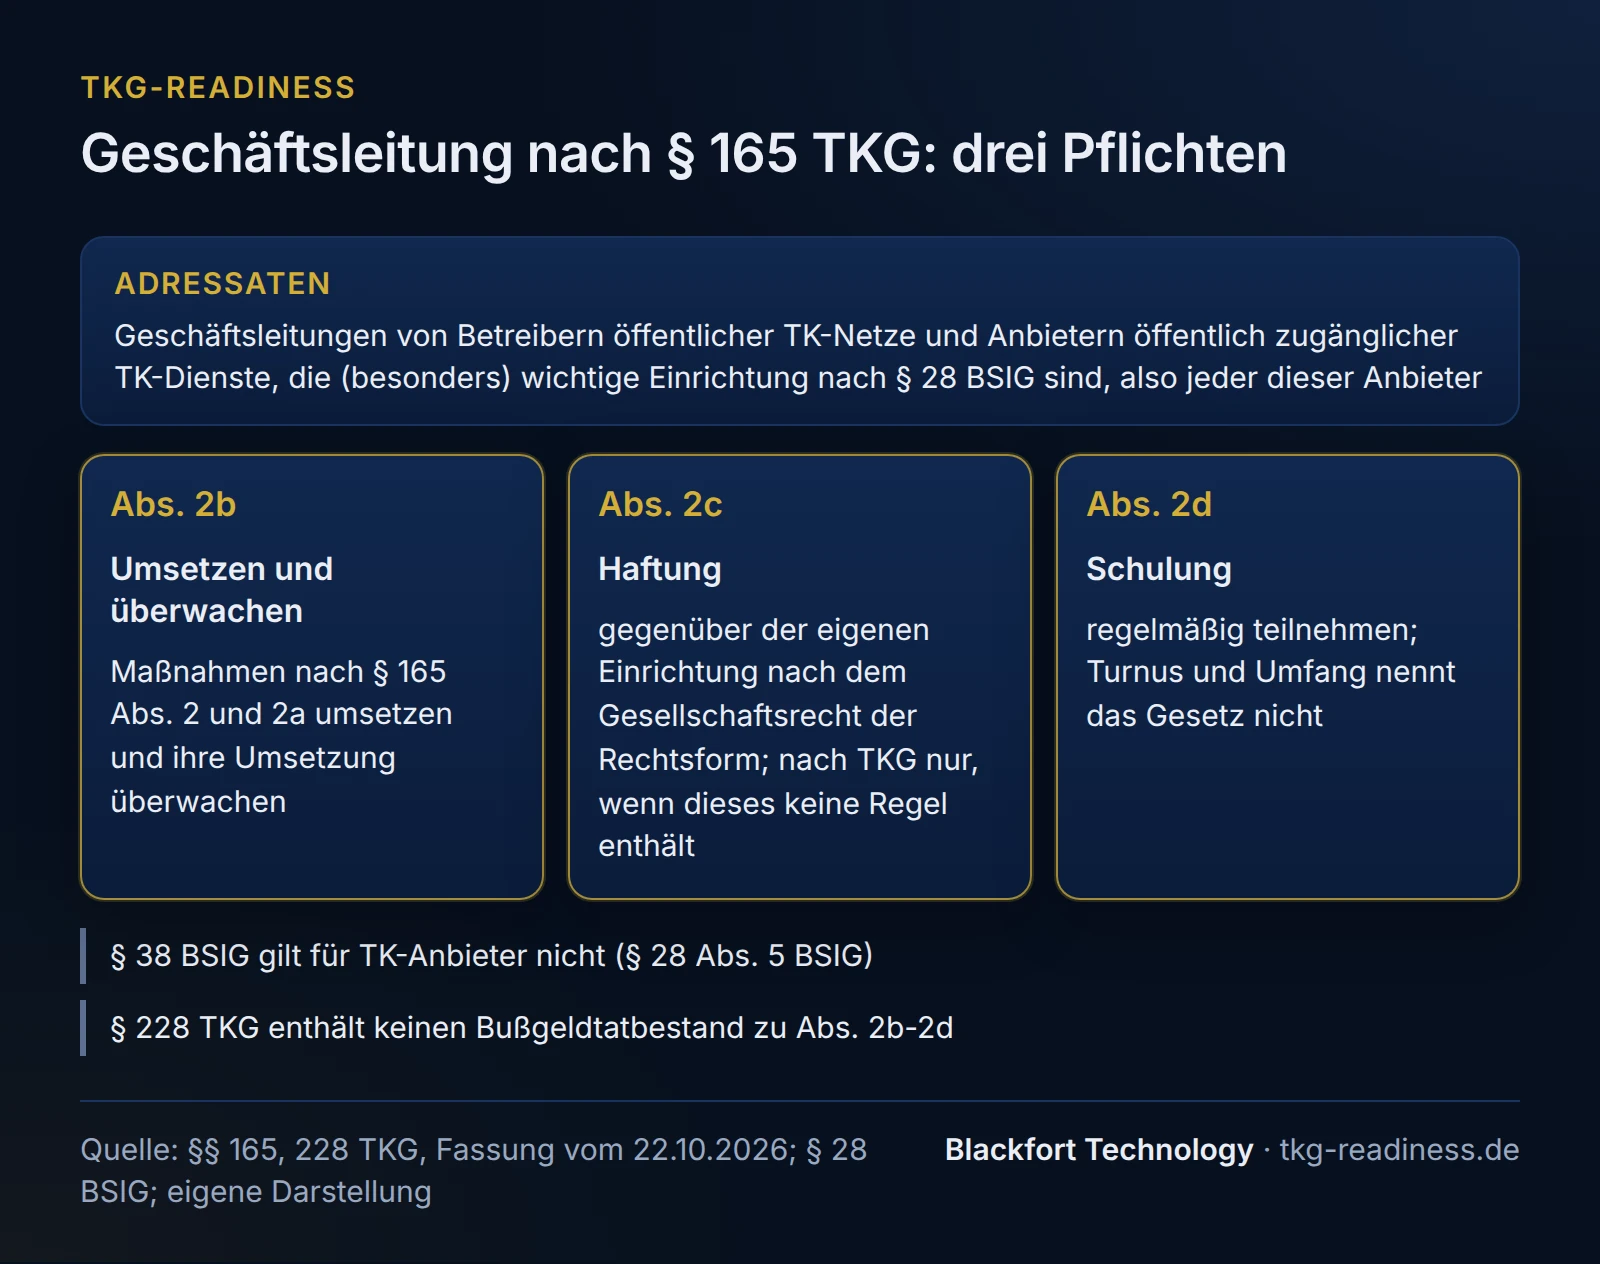
Für die Geschäftsleitung jedes Betreibers eines öffentlichen TK-Netzes und jedes Anbieters öffentlich zugänglicher TK-Dienste. § 165 Abs. 2b nennt zwar nur Anbieter, die besonders wichtige oder wichtige Einrichtungen nach § 28 BSIG sind. § 28 BSIG stuft diese Anbieter aber ohne Größenschwelle nach unten mindestens als wichtige Einrichtung ein, so dass die Pflichten auch den Glasfaser-ISP mit fünf Beschäftigten treffen. Wie die Einstufung im Einzelnen funktioniert, steht auf der Seite NIS2 für TK-Anbieter, ob Sie überhaupt TK-Anbieter sind, auf der Seite Bin ich TK-Anbieter?.
Wer genau „Geschäftsleitung“ ist, definiert das TKG nicht. Das BSI-Gesetz versteht darunter die natürliche Person, die nach Gesetz, Satzung oder Gesellschaftsvertrag zur Führung der Geschäfte und zur Vertretung berufen ist (§ 2 Nr. 13 BSIG). Ob diese Definition für § 165 TKG gilt, sagt keine der von uns gelesenen Quellen. Nach unserer Lesart liegt es nahe, sich daran zu orientieren, in einer GmbH also an der Geschäftsführung.
Die Pflichten entsprechen inhaltlich § 38 BSIG, der für TK-Anbieter nach § 28 Abs. 5 BSIG nicht gilt. Der Unterschied liegt im Bezugspunkt: § 38 BSIG verweist auf die Risikomanagementmaßnahmen nach § 30 BSIG, § 165 Abs. 2b TKG auf die Maßnahmen nach § 165 Abs. 2 TKG. Betreibt ein Unternehmen daneben Tätigkeiten, die unter eine Einrichtungsart der Anlagen 1 oder 2 des BSI-Gesetzes fallen, etwa eine Trinkwasserversorgung, gilt für diese Tätigkeiten § 38 BSIG wieder (§ 28 Abs. 5 Satz 2 BSIG). Die Pflichten nach § 38 BSIG erklärt unsere NIS2-Seite nis2-readiness.de.
Was heißt „umsetzen und überwachen“ nach Abs. 2b?
Die Geschäftsleitung ist verpflichtet, die Maßnahmen, die das Unternehmen nach § 165 Abs. 2 treffen muss, umzusetzen und ihre Umsetzung zu überwachen. Dazu gehören die zehn Mindestmaßnahmen nach Abs. 2a, von der Risikoanalyse über die Bewältigung von Sicherheitsvorfällen und die Lieferkette bis zur Multi-Faktor-Authentifizierung. Was jede Maßnahme verlangt, steht auf der Seite Schutzmaßnahmen nach § 165 TKG.
Wie die Geschäftsleitung das organisiert, regelt § 165 nicht. Das Gesetz nennt Umsetzung und Überwachung als Pflichten der Geschäftsleitung, sagt aber nicht, wer die Arbeit im Einzelnen erledigt und in welcher Form die Überwachung zu belegen ist. Der geltende Katalog von Sicherheitsanforderungen (Version 2.0 vom 29.04.2020) verlangt von der Leitung eines arbeitsteiligen Unternehmens, auf eine eindeutige und festgelegte Aufbau- und Ablauforganisation zu achten. Der Sicherheitsbeauftragte soll nach dem Katalog direkten Kontakt zur Leitung haben, mehr dazu auf der Seite Sicherheitsbeauftragter nach § 166 TKG.
In der Praxis heißt das nach unserer Einordnung:
- Zuständigkeiten festlegen: wer für welche der zehn Mindestmaßnahmen verantwortlich ist, schriftlich und mit Vertretung.
- Mittel bereitstellen: Budget, Personal und Dienstleister für die Maßnahmen, die noch offen sind, mit Termin.
- Regelmäßig berichten lassen: ein fester Bericht des Sicherheitsbeauftragten, über den die Geschäftsleitung mit Datum entscheidet (Beispiel unten).
- Restrisiken ausdrücklich annehmen: Was nicht oder noch nicht umgesetzt ist, nimmt die Geschäftsleitung ausdrücklich zur Kenntnis. Der Entwurf des neuen Katalogs (Version 2025-10, nicht erlassen) würde ausdrücklich verlangen, dass die Geschäftsleitung Restrisiken akzeptiert.
- Umsetzungserklärung ernst nehmen: Mit dem Sicherheitskonzept nach § 166 TKG ist schriftlich zu erklären, dass die Maßnahmen umgesetzt sind oder unverzüglich umgesetzt werden (§ 166 Abs. 3). Wer unterschreibt, sollte den Stand kennen.
Der Entwurf des TKG-Änderungsgesetzes 2026 (nicht verabschiedet) ändert § 165 an anderen Stellen, die Absätze 2b bis 2d bleiben danach unverändert (unsere Ableitung aus der Drucksache).
Wie haftet die Geschäftsleitung nach Abs. 2c?
Gegenüber der eigenen Einrichtung, nach dem Gesellschaftsrecht. Verletzt die Geschäftsleitung ihre Pflichten nach Abs. 2b, haftet sie der Einrichtung für einen schuldhaft verursachten Schaden nach den Regeln des Gesellschaftsrechts, die für die Rechtsform gelten. Eine eigene Haftung nach dem TKG greift nur, wenn das Gesellschaftsrecht keine solche Regel enthält.
Abs. 2c regelt damit die Haftung gegenüber dem eigenen Unternehmen, also eine Innenhaftung. Welche Norm des Gesellschaftsrechts im Einzelfall gilt, nennt das TKG nicht. Diese Seite ordnet den Verweis nur ein, die Haftungsfrage für Ihr Unternehmen ist eine Rechtsfrage.
Für die Pflichten nach Abs. 2b bis 2d gibt es keinen Bußgeldtatbestand in § 228 TKG. Nach unserer Lesart kann die Bundesnetzagentur die Pflichten aus § 165 trotzdem durchsetzen, über Anordnungen nach § 183 TKG, der für alle Pflichten dieses Abschnitts des TKG gilt. Welche Bußgelder es bei den Sicherheitspflichten gibt und welche nicht, steht auf der Seite Bußgelder nach § 228 TKG.
Was verlangt die Schulungspflicht nach Abs. 2d?
Die Mitglieder der Geschäftsleitung müssen regelmäßig an Schulungen teilnehmen. Ziel ist laut Gesetz, ausreichende Kenntnisse und Fähigkeiten zu erlangen, um Risiken und Risikomanagementpraktiken in der Informationssicherheit zu erkennen und zu bewerten und ihre Auswirkungen auf die Dienste des eigenen Unternehmens zu beurteilen.
Turnus, Dauer, Inhalt im Einzelnen und Form des Nachweises nennt das Gesetz nicht. Eine Behördenaussage zur Schulung der Geschäftsleitung im TK-Sektor kennen wir nicht. Für Schulungen des Personals verlangt der Katalog 2.0, den Besuch zu dokumentieren. Nach unserer Einordnung ist dasselbe für die Geschäftsleitung sinnvoll: Teilnehmende, Datum, Dauer, Inhalte und der gewählte Turnus gehören in die Unterlagen.
Wir bieten ein Briefing für das Leitungsorgan an, dessen Inhalte auf die Schulungspflicht nach § 165 Abs. 2d TKG ausgerichtet sind. Den Turnus legen Sie selbst fest. Gebucht wird es über unsere NIS2-Seite nis2-readiness.de, bis zu deren Start erhalten Sie es auf Anfrage.
Beispiel: Quartalsbericht an die Geschäftsleitung
Fiktives Beispiel, kein Kunde. Ein regionaler Glasfaser-ISP mit 12 Beschäftigten ist Netzbetreiber und Diensteanbieter und damit wichtige Einrichtung. Der Sicherheitsbeauftragte legt der Geschäftsführung einmal im Quartal einen Bericht vor, die Geschäftsführung entscheidet zu jedem Punkt und unterschreibt. Der Bericht ist unser Vorschlag für eine Gliederung, das Gesetz schreibt keine Form vor.
| Abschnitt | Inhalt im Beispiel (3. Quartal 2026) | Bezug | Entscheidung der Geschäftsführung |
|---|---|---|---|
| 1. Rolle und Registrierung | Netzbetreiber und Diensteanbieter, wichtige Einrichtung. Meldung nach § 5 TKG nach Produkterweiterung ergänzt, BSI-Registrierung unverändert | § 5 TKG, §§ 28, 33 BSIG | zur Kenntnis genommen |
| 2. Stand der zehn Mindestmaßnahmen | sieben umgesetzt; teilweise: Lieferkette (Nr. 4), Multi-Faktor-Authentifizierung für den Zugriff auf Netzelemente (Nr. 10); offen: Bewertung der Wirksamkeit (Nr. 6) | § 165 Abs. 2a | Budget für MFA freigegeben, Umsetzung bis 31.01.2027. Wirksamkeitsbewertung als Termin im 1. Quartal 2027 |
| 3. Sicherheitskonzept | zuletzt vorgelegt im März 2026, seitdem neuer Netzknoten und Telefonie als neues Produkt | § 166 Abs. 1, Abs. 4 Satz 2 | Anpassung und erneute Vorlage beauftragt, Frist: unverzüglich |
| 4. Sicherheitsvorfälle | zwei Störungen, beide nach dokumentierter Bewertung nicht erheblich, keine Meldung | § 168 TKG | Bewertung bestätigt |
| 5. Dienstleister | zwei Dienstleister mit Fernzugriff, bei einem fehlen vertragliche Sicherheitsvorgaben | § 165 Abs. 2a Nr. 4 | Vertragsnachtrag bis 31.12.2026 verlangen |
| 6. Restrisiken | eine Gemeinde hängt an nur einer Zuführung, Redundanz erst mit dem Ausbau 2027 | § 165 Abs. 2a Nr. 3 | Restrisiko bis zum Ausbau befristet akzeptiert, Notfallplan für Ausfall der Zuführung vorhanden |
| 7. Schulung der Geschäftsleitung | letzte Schulung am 12.05.2026, Teilnahmebestätigung abgelegt, selbst gewählter Turnus: jährlich | § 165 Abs. 2d | nächster Termin im 2. Quartal 2027 |
| 8. Ausblick | Katalogentwurf 2025-10 und TKG-Änderungsgesetz 2026 weiter Entwürfe, für die Einrichtung heute keine neue Pflicht | § 167 TKG | keine Maßnahme |
| Unterschrift | Geschäftsführung, Datum. Ablage des Berichts mit Anlagen im Nachweisordner zum Sicherheitskonzept | ||
Ein solcher Bericht zeigt, dass die Geschäftsleitung den Stand kennt und entschieden hat. Er ersetzt weder das Sicherheitskonzept noch die Unterlagen, die eine Überprüfung durch die Bundesnetzagentur erfordert, wie sie die Seite Überprüfung durch die Bundesnetzagentur beschreibt.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Umsetzungserklärung unterschrieben, Überwachung nicht belegt | Sicherheit gilt als Aufgabe der Technik, die Geschäftsleitung unterschreibt einmal | dass die Geschäftsleitung die Umsetzung überwacht (Abs. 2b), lässt sich nicht zeigen | regelmäßiger Bericht mit Entscheidungen, Datum und Unterschrift |
| Schulung einmal besucht, ohne Nachweis | Schulung als einmalige Pflicht verstanden | „regelmäßig“ nach Abs. 2d ist nicht belegbar | Turnus selbst festlegen, Teilnahme mit Datum, Dauer und Inhalten ablegen |
| Sicherheitsbeauftragter ohne direkten Weg zur Leitung | Berichtsweg über die Technikleitung | Restrisiken erreichen die Geschäftsleitung gefiltert oder gar nicht | direkten Berichtsweg festlegen, wie ihn der Katalog 2.0 vorsieht |
Unterstützung für die Geschäftsleitung
Wir bereiten Berichte und Entscheidungsvorlagen so auf, dass die Geschäftsleitung den Stand der Maßnahmen und des Sicherheitskonzepts beurteilen kann. Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt. Einen Überblick über unsere Leistungen gibt die Seite TK-Sicherheit nach TKG.
Häufige Fragen
Gelten die Pflichten auch für einen Anbieter mit fünf Beschäftigten?+
Kann die Geschäftsleitung die Pflichten an den Sicherheitsbeauftragten abgeben?+
Wie oft muss die Geschäftsleitung geschult werden?+
Gibt es ein Bußgeld, wenn die Geschäftsleitung nicht geschult ist?+
Gilt § 38 BSIG für TK-Anbieter zusätzlich?+
Weiterlesen
Quellen
- § 165 TKG: Technische und organisatorische Schutzmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 166 TKG: Sicherheitsbeauftragter und Sicherheitskonzept (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 183 TKG: Kontrolle und Durchsetzung von Verpflichtungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 228 TKG: Bußgeldvorschriften (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 2 BSIG: Begriffsbestimmungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 28 BSIG: Besonders wichtige Einrichtungen und wichtige Einrichtungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 38 BSIG: Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Katalog von Sicherheitsanforderungen (Version 2.0 gültig, Entwurf 2025-10) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).