
Stand: 2026-11-06
Rechtsstand: TKG in der Fassung vom 22.10.2026, geprüft am 06.11.2026. § 168 gilt in der Fassung des NIS-2-Umsetzungsgesetzes seit dem 06.12.2025, ohne Übergangsfrist. Die Darstellung ist allgemeine Information und keine Rechtsberatung. Ob ein konkreter Vorfall meldepflichtig ist, bewertet der Anbieter selbst, bei Rechtsfragen mit anwaltlicher Unterstützung.
Wann ist ein Sicherheitsvorfall erheblich?
Erheblich ist ein Sicherheitsvorfall nach § 168 Abs. 3 TKG, wenn er schwerwiegende Betriebsstörungen oder finanzielle Verluste für den Anbieter verursacht hat oder verursachen kann, oder wenn er andere natürliche oder juristische Personen durch erhebliche materielle oder immaterielle Schäden beeinträchtigt hat oder beeinträchtigen kann. Es genügt also schon die Möglichkeit eines solchen Schadens.
Sicherheitsvorfall ist nach § 3 Nr. 53 TKG jedes Ereignis, das die Verfügbarkeit, Authentizität, Integrität oder Vertraulichkeit von Daten oder Diensten beeinträchtigt. Das TKG nennt damit auch die Authentizität, die im Begriff des BSI-Gesetzes fehlt. Der Begriff knüpft an jedes Ereignis an. Nach unserer Lesart kann deshalb auch ein Ausfall ohne Angreifer darunter fallen.
Die Bundesnetzagentur (BNetzA) nennt im Meldekonzept Anhaltspunkte, ab wann sie einen Vorfall als erheblich ansieht. Das sind Schwellen der Behörde, keine Gesetzesvorgaben:
- mehr als 1 Million betroffene Nutzerstunden (betroffene Nutzer mal Dauer in Stunden),
- jeder Vorfall an internationalen Zusammenschaltungspunkten,
- jeder Vorfall mit Auswirkung auf die Notruflenkung, gemeint ist die eigens dafür eingesetzte Hard- und Software, nicht der einzelne Kundenanschluss.
Die BNetzA betont, dass diese Kriterien nicht abschließend sind, dass jeder Anbieter eigenverantwortlich bewertet und dass freiwillige Meldungen erwünscht sind. Für einen kleinen Anbieter heißt das nach unserer Einschätzung: Die Nutzerstunden-Schwelle erreicht er selten, die Bewertung nach den beiden gesetzlichen Kriterien bleibt ihm deshalb nicht erspart.
Wer muss melden, und an wen?
Jeder, der ein öffentliches TK-Netz betreibt oder öffentlich zugängliche TK-Dienste erbringt, ohne Größenschwelle und unabhängig von der Einstufung nach dem BSI-Gesetz. Seit dem TKG 2021 gehören nach Angabe der BNetzA auch Anbieter nummernunabhängiger Dienste zum Kreis der Meldepflichtigen. Empfänger sind immer beide Behörden: die Bundesnetzagentur und das Bundesamt für Sicherheit in der Informationstechnik.
Die Meldepflicht nach § 32 BSIG gilt für TK-Anbieter nicht, § 28 Abs. 5 BSIG nimmt sie aus, gemeldet wird nach § 168 TKG. Anders ist es nach § 28 Abs. 5 Satz 2 BSIG, soweit ein Unternehmen daneben weitere kritische Anlagen betreibt oder Tätigkeiten ausübt, die einer Einrichtungsart der Anlage 1 oder 2 des BSI-Gesetzes zuzuordnen sind, etwa ein Stadtwerk, das auch Trinkwasser oder Fernwärme liefert. Energienetze und Energieanlagen nach §§ 5c bis 5e EnWG sind nach Satz 1 Nr. 2 ebenfalls ausgenommen. Wie das abzugrenzen ist, steht auf der Seite NIS2 für TK-Anbieter.
Welche Meldung ist bis wann fällig?
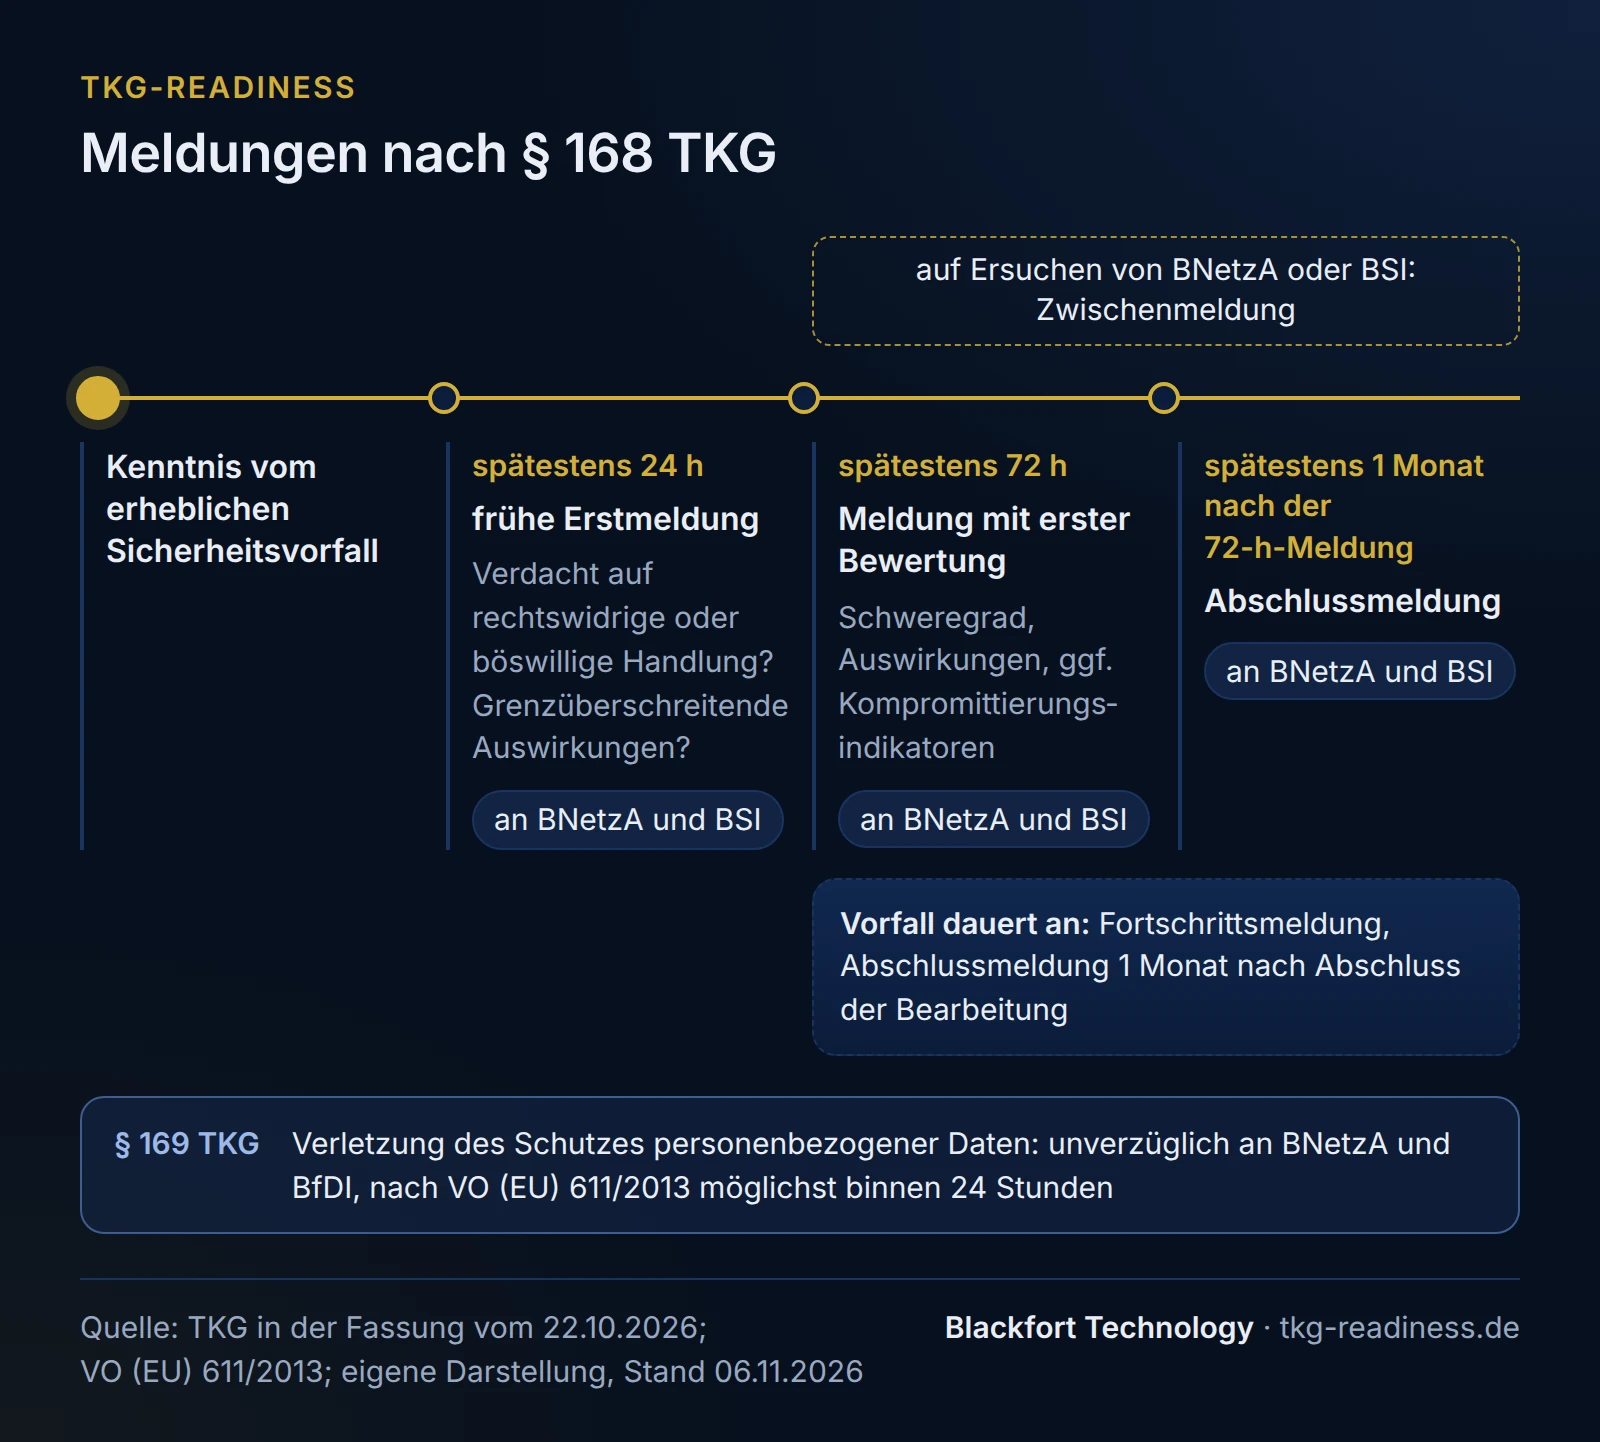
§ 168 Abs. 1 und 2 sehen bis zu fünf Meldungen vor. Die Fristen laufen ab Kenntniserlangung vom erheblichen Sicherheitsvorfall:
| Meldung | Frist | Inhalt laut Gesetz | Bezeichnung im Formular der BNetzA |
|---|---|---|---|
| Frühe Erstmeldung (Abs. 1 Nr. 1) | unverzüglich, spätestens 24 Stunden nach Kenntnis | ob der Verdacht besteht, dass der Vorfall auf rechtswidrige oder böswillige Handlungen zurückgeht oder grenzüberschreitende Auswirkungen haben könnte | Initialmeldung |
| Meldung (Abs. 1 Nr. 2) | unverzüglich, spätestens 72 Stunden nach Kenntnis | Angaben der Erstmeldung bestätigt oder aktualisiert, erste Bewertung mit Schweregrad und Auswirkungen, gegebenenfalls Kompromittierungsindikatoren | Folgemeldung |
| Zwischenmeldung (Abs. 1 Nr. 3) | nur auf Ersuchen von BNetzA oder BSI | relevante Statusaktualisierungen | - |
| Abschlussmeldung (Abs. 1 Nr. 4) | spätestens einen Monat nach der 72-Stunden-Meldung | ausführliche Beschreibung mit Schweregrad und Auswirkungen, Art der Bedrohung oder Ursache, getroffene und laufende Abhilfemaßnahmen, gegebenenfalls grenzüberschreitende Auswirkungen | Abschlussmeldung |
| Fortschrittsmeldung (Abs. 2) | statt der Abschlussmeldung, wenn der Vorfall nach einem Monat noch andauert; die Abschlussmeldung folgt dann einen Monat nach Abschluss der Bearbeitung | Gesetz nennt keinen Inhalt (sinnvoll: Stand der Bearbeitung) | - |
Die BNetzA bestätigt den Eingang nach Möglichkeit innerhalb von 24 Stunden nach der frühen Erstmeldung. Das BSI kann auf Ersuchen technisch unterstützen und zu Abhilfemaßnahmen beraten. Die BNetzA kann zusätzlich einen detaillierten Bericht verlangen. Für die Meldungen gelten die Vorschriften des Bundesdatenschutzgesetzes zum Schutz vor Selbstbelastung entsprechend (§ 42 Abs. 4 und § 43 Abs. 4 BDSG, § 168 Abs. 1 Satz 2 TKG).
Unabhängig von der Meldung müssen Anbieter bei einer besonderen und erheblichen Gefahr die potenziell betroffenen Nutzer über mögliche Schutz- und Abhilfemaßnahmen informieren, gegebenenfalls auch über die Gefahr selbst (§ 168 Abs. 7).
Wie meldet man praktisch: Meldekonzept und Formular der Bundesnetzagentur
Die Einzelheiten des Verfahrens legt die BNetzA fest (§ 168 Abs. 4). Sie hat dazu ein Meldekonzept und ein Meldeformular veröffentlicht. Die Seite der BNetzA bezeichnet beide als Entwurf. Gemeldet wird mit dem Formular per E-Mail an die BNetzA (sicherheitsvorfall.tkg@bnetza.de) und an das BSI (Meldungen-tkg@bsi.bund.de) oder per Fax, per Post nur, wenn keine Eile besteht. Die BNetzA empfiehlt, die E-Mail mit PGP zu verschlüsseln.
Drei Hinweise aus dem Meldekonzept sind für die Organisation wichtig. Im Zweifel geht die Eindämmung der akuten Folgen der Meldung vor. Wer Dritte, etwa einen Dienstleister für die Rufbereitschaft, zur Feststellung von Vorfällen einsetzt, bleibt selbst verantwortlich. Und Organisationsmängel, die eine Meldung verzögern, gehen zu Lasten des Meldepflichtigen.
Wo die Unterlagen der BNetzA vom Gesetz abweichen
Meldekonzept und Formular sind älter als die geltende Fassung von § 168 oder nur teilweise angepasst. Es gilt der Gesetzestext. Die Abweichungen im Einzelnen:
| Punkt | Gesetz (§ 168 TKG) | Unterlage der BNetzA | Unsere Empfehlung |
|---|---|---|---|
| Stand des Formulars | Fassung seit 06.12.2025 | Formular mit Stand 12/2021, also vor der NIS-2-Umsetzung; Titelblatt des Meldekonzepts 28.02.2022, Inhalt teilweise auf NIS-2-Stand | Formular nutzen. Angaben, die es nach unserer Durchsicht nicht ausdrücklich abfragt (Verdacht auf rechtswidrige oder böswillige Handlung, grenzüberschreitende Auswirkungen, Kompromittierungsindikatoren), in der Beschreibung ergänzen |
| Frühwarnung nach 3 Stunden | keine; frühe Erstmeldung spätestens nach 24 Stunden für alle | Frühwarnung innerhalb von 3 Stunden für Anbieter mit erhöhtem Gefährdungspotenzial, heute nur 5G-Netzbetreiber | für alle anderen Anbieter sehen weder Gesetz noch Meldekonzept 3 Stunden vor, die 24 Stunden trotzdem nicht ausreizen |
| Kriterien der Erheblichkeit | zwei Kriterien in Abs. 3 | behandelt Nutzerzahl, Dauer, geografische Ausdehnung und weitere Kriterien als „ausdrücklich normiert“ | nach Abs. 3 bewerten, die Kriterien der BNetzA als Anhaltspunkte heranziehen |
| Bezugspunkt der Abschlussmeldung | ein Monat nach der 72-Stunden-Meldung | Website: ein Monat nach der Erstmeldung | Frist vorsichtig ab der Erstmeldung planen, dann ist auch der gesetzliche Termin eingehalten |
| Andauernder Vorfall | Fortschrittsmeldung (Abs. 2); Zwischenmeldung nur auf Ersuchen | Website: Zwischenmeldung | Meldung als Fortschrittsmeldung nach § 168 Abs. 2 bezeichnen |
| Bußgeldnorm | § 228 Abs. 2 Nr. 39 TKG | Meldekonzept: § 228 Abs. 1 Nr. 39 | keine Auswirkung auf die Meldung, nur ein Zitierfehler |
Wie grenzt sich § 168 von § 169 TKG ab?
§ 169 regelt einen eigenen Meldeweg für Verletzungen des Schutzes personenbezogener Daten: Anbieter öffentlich zugänglicher Dienste benachrichtigen unverzüglich die BNetzA und die oder den Bundesbeauftragten für den Datenschutz und die Informationsfreiheit (BfDI), nicht das BSI, nach der Verordnung (EU) 611/2013 möglichst binnen 24 Stunden nach Feststellung. Ein Angriff auf Kundendaten kann beide Pflichten zugleich auslösen, die Meldungen nach § 168 und § 169 laufen dann nebeneinander. Fristen, Benachrichtigung der Betroffenen, Verzeichnis und die Abgrenzung zu Art. 33 DSGVO erklärt die Seite Datenschutzverletzung nach § 169 TKG melden.
Interner Meldeablauf: wer macht was?
Die Fristen sind kurz und fallen oft auf Abende und Wochenenden. Ein Meldeablauf funktioniert nur, wenn vorher feststeht, wer bewertet, wer freigibt und wer sendet. Die folgende Rollenverteilung ist unsere Empfehlung für kleine und mittlere Anbieter, sie ist nicht gesetzlich vorgegeben:
| Rolle | Aufgabe im Meldeablauf | Vertretung |
|---|---|---|
| Bereitschaft Netzbetrieb (intern oder Dienstleister) | erkennt die Störung, sichert erste Daten, ruft nach Eskalationsliste an | zweite Bereitschaft |
| Sicherheitsbeauftragter nach § 166 TKG | bewertet die Erheblichkeit, führt die Meldefristen, füllt das Formular aus | benannter Stellvertreter |
| Geschäftsführung | gibt Meldungen frei, entscheidet über Kundeninformation | zweiter Geschäftsführer oder Prokurist |
| Datenschutzbeauftragter | prüft, ob personenbezogene Daten betroffen sind und § 169 greift | Datenschutzkoordinator |
| Kundenservice | Störungsmeldung an Kunden, Anfragen bündeln | Leitung Vertrieb |
Übungsdrehbuch: Ausfall einer Telefonieplattform am Freitagabend
Fiktives Beispiel, kein Kunde. Ein VoIP-Anbieter mit 30 Beschäftigten betreibt eine Telefonieplattform für Geschäftskunden mit rund 9.000 Rufnummern. Er erbringt einen öffentlich zugänglichen TK-Dienst und ist damit nach § 168 meldepflichtig. Das Drehbuch eignet sich für eine Tischübung von zwei Stunden. Wir zählen die Fristen vorsichtig ab dem ersten konkreten Verdacht, wann Kenntnis im Rechtssinn vorliegt, ist im Einzelfall zu prüfen.
| Zeit | Ereignis | Rolle | Entscheidung oder Ergebnis |
|---|---|---|---|
| Fr 16:40 | Monitoring meldet massenhaft fehlgeschlagene Registrierungen, ein Teil der Kunden kann nicht telefonieren | Bereitschaft | Störung angelegt, erste Logdaten gesichert |
| Fr 16:55 | auf dem Session Border Controller findet sich ein unbekanntes Administratorkonto, die Routing-Konfiguration wurde geändert | Bereitschaft | Verdacht auf Angriff, Anruf beim Sicherheitsbeauftragten; Fristbeginn intern: 16:55 |
| Fr 17:15 | Erstbewertung: rund 3.000 Rufnummern ohne Dienst, darunter Arztpraxen und ein Pflegedienst, Ende offen | Sicherheitsbeauftragter | als erheblich bewertet (schwerwiegende Betriebsstörung, mögliche Schäden bei Kunden, § 168 Abs. 3), Bewertung schriftlich festgehalten; Geschäftsführung informiert |
| Fr 17:30 | Konto gesperrt, gesicherte Konfiguration zurückgespielt | Bereitschaft | Eindämmung vor Meldung, Dienst ab 18:10 wieder verfügbar |
| Fr 19:00 | frühe Erstmeldung im Formular (Initialmeldung): Verdacht auf böswillige Handlung ja, grenzüberschreitende Auswirkungen nicht bekannt | Sicherheitsbeauftragter, Freigabe Geschäftsführung | E-Mail an BNetzA und BSI, Frist bei Kenntnis ab 16:55 wäre Sa 16:55 |
| Sa 10:00 | Auswertung: der Angreifer hatte Zugriff auf eine Tabelle mit Kundendaten, Abfluss nicht ausgeschlossen | Datenschutzbeauftragter | Datenschutzverletzung, Benachrichtigung nach § 169 an BNetzA und BfDI vorbereitet |
| Sa 14:00 | Benachrichtigung nach § 169 versandt, Eintrag im Verzeichnis der Verletzungen | Datenschutzbeauftragter, Freigabe Geschäftsführung | Entscheidung über Benachrichtigung der Betroffenen dokumentiert |
| Mo 12:00 | Meldung mit erster Bewertung (Folgemeldung): Schweregrad, Dauer, betroffene Rufnummern, Kompromittierungsindikatoren (Quell-IP-Adressen, Kontoname) | Sicherheitsbeauftragter, Freigabe Geschäftsführung | Frist bei Kenntnis ab 16:55 wäre Mo 16:55 |
| Mo 12:00 + 1 Monat | Abschlussmeldung mit Ursache (ungepatchte Verwaltungsoberfläche), Abhilfe (Patch, Zugang nur über VPN mit MFA), keine grenzüberschreitenden Auswirkungen | Sicherheitsbeauftragter, Freigabe Geschäftsführung | dauert die Bearbeitung an: Fortschrittsmeldung, Abschlussmeldung einen Monat nach Abschluss |
| danach | Nachbesprechung, Maßnahmen in den Vorfallprozess übernommen | Sicherheitsbeauftragter | prüfen, ob das Sicherheitskonzept anzupassen ist |
Fragen für die Übung: Wer hat am Freitag um 19:00 Uhr die Freigabe erteilt, wenn die Geschäftsführung nicht erreichbar ist? Liegen Formular, Empfängeradressen und PGP-Schlüssel griffbereit? Wer entscheidet, ob die Kunden über die Gefahr informiert werden? Woher kommen die Nutzerzahlen für die Bewertung?
Rollen, Fristen, einen Fristenrechner, ein Vorfallprotokoll und dieses Drehbuch gibt es als Excel-Vorlage für den internen Meldeablauf unter Vorlagen zum Download.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Meldung geht nur an die BNetzA | Prozess stammt aus der Zeit vor dem 06.12.2025 oder nennt nur eine Adresse | Meldung nach § 168 Abs. 1 unvollständig, das BSI erfährt nichts | beide Empfänger fest im Formularversand hinterlegen |
| Rufbereitschaft kennt die Meldepflicht nicht | Netzbetrieb ist an einen Dienstleister vergeben, der Vertrag regelt nur die Störungsbehebung | die 24-Stunden-Frist läuft, ohne dass der Sicherheitsbeauftragte davon weiß; das geht zu Lasten des Anbieters | Eskalationspflicht und Erreichbarkeiten in den Vertrag und die Eskalationsliste aufnehmen |
| § 169 wird übersehen | Vorfall wird nur als Störung behandelt, der Datenschutzbeauftragte ist nicht eingebunden | Benachrichtigung von BNetzA und BfDI kommt nicht unverzüglich, Verzeichnis fehlt | Prüfschritt „personenbezogene Daten betroffen?“ fest in den Ablauf aufnehmen |
Wie Vorfallbewältigung zu den übrigen Schutzmaßnahmen gehört, steht auf der Seite Schutzmaßnahmen nach § 165 TKG. Wenn Sie Ihren Meldeablauf prüfen oder eine Übung vorbereiten wollen, sprechen Sie uns an. Den Einstieg bildet die Statusprüfung Stufe 1. Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt.
Häufige Fragen
Muss ich auch melden, wenn ich noch nicht sicher bin, ob der Vorfall erheblich ist?+
Gilt für TK-Anbieter eine Frist von 3 Stunden?+
Reicht eine Meldung an die Bundesnetzagentur?+
Welches Bußgeld droht bei einer verspäteten Meldung?+
Was ist der Unterschied zwischen Zwischenmeldung und Fortschrittsmeldung?+
Weiterlesen
- § 165 TKG: Schutzmaßnahmen und die zehn Mindestmaßnahmen
- NIS2 für TK-Anbieter: Einstufung, Registrierung, TKG-Pflichten
- § 166 TKG Sicherheitskonzept: erstellen, überarbeiten, vorlegen
- Sicherheitsbeauftragter nach § 166 TKG: Aufgaben und Benennung
- § 169 TKG: Datenschutzverletzung an BNetzA und BfDI melden
- TK-Sicherheit nach TKG: Beratung und Festpreise für TK-Anbieter
Quellen
- § 168 TKG: Meldung eines Sicherheitsvorfalls (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 169 TKG: Daten- und Informationssicherheit (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Verordnung (EU) Nr. 611/2013 über Maßnahmen für die Benachrichtigung von Verletzungen des Schutzes personenbezogener Daten (Amtsblatt L 173/2) (abgerufen am 2026-11-06)
- § 3 TKG: Begriffsbestimmungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 228 TKG: Bußgeldvorschriften (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 28 BSIG: Ausnahme für TK-Anbieter in Abs. 5 (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 32 BSIG: Meldepflichten (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 17 OWiG: Höhe der Geldbuße (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Meldung Sicherheitsvorfall (abgerufen am 2026-11-06)
- Bundesnetzagentur: Meldekonzept für die Meldung von erheblichen Sicherheitsvorfällen nach § 168 TKG (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Meldeformular „Mitteilung eines Sicherheitsvorfalls nach § 168 TKG“, Stand 12/2021 (PDF) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).