
Stand: 2026-11-06
Rechtsstand: TKG in der Fassung vom 22.10.2026, BSI-Gesetz in der Fassung vom 22.10.2026, geprüft am 06.11.2026. Diese Seite erklärt, was § 165 und der Katalog nach § 167 verlangen. Wie Sie die Maßnahmen im Sicherheitskonzept darstellen und der Bundesnetzagentur (BNetzA) vorlegen, steht auf der Seite Sicherheitskonzept nach § 166 TKG. Die Darstellung ist allgemeine Information und keine Rechtsberatung. Ob und wie eine Pflicht Ihr Unternehmen trifft, klärt im Einzelfall eine Rechtsanwältin oder ein Rechtsanwalt.
Wer muss welche Absätze von § 165 TKG erfüllen?
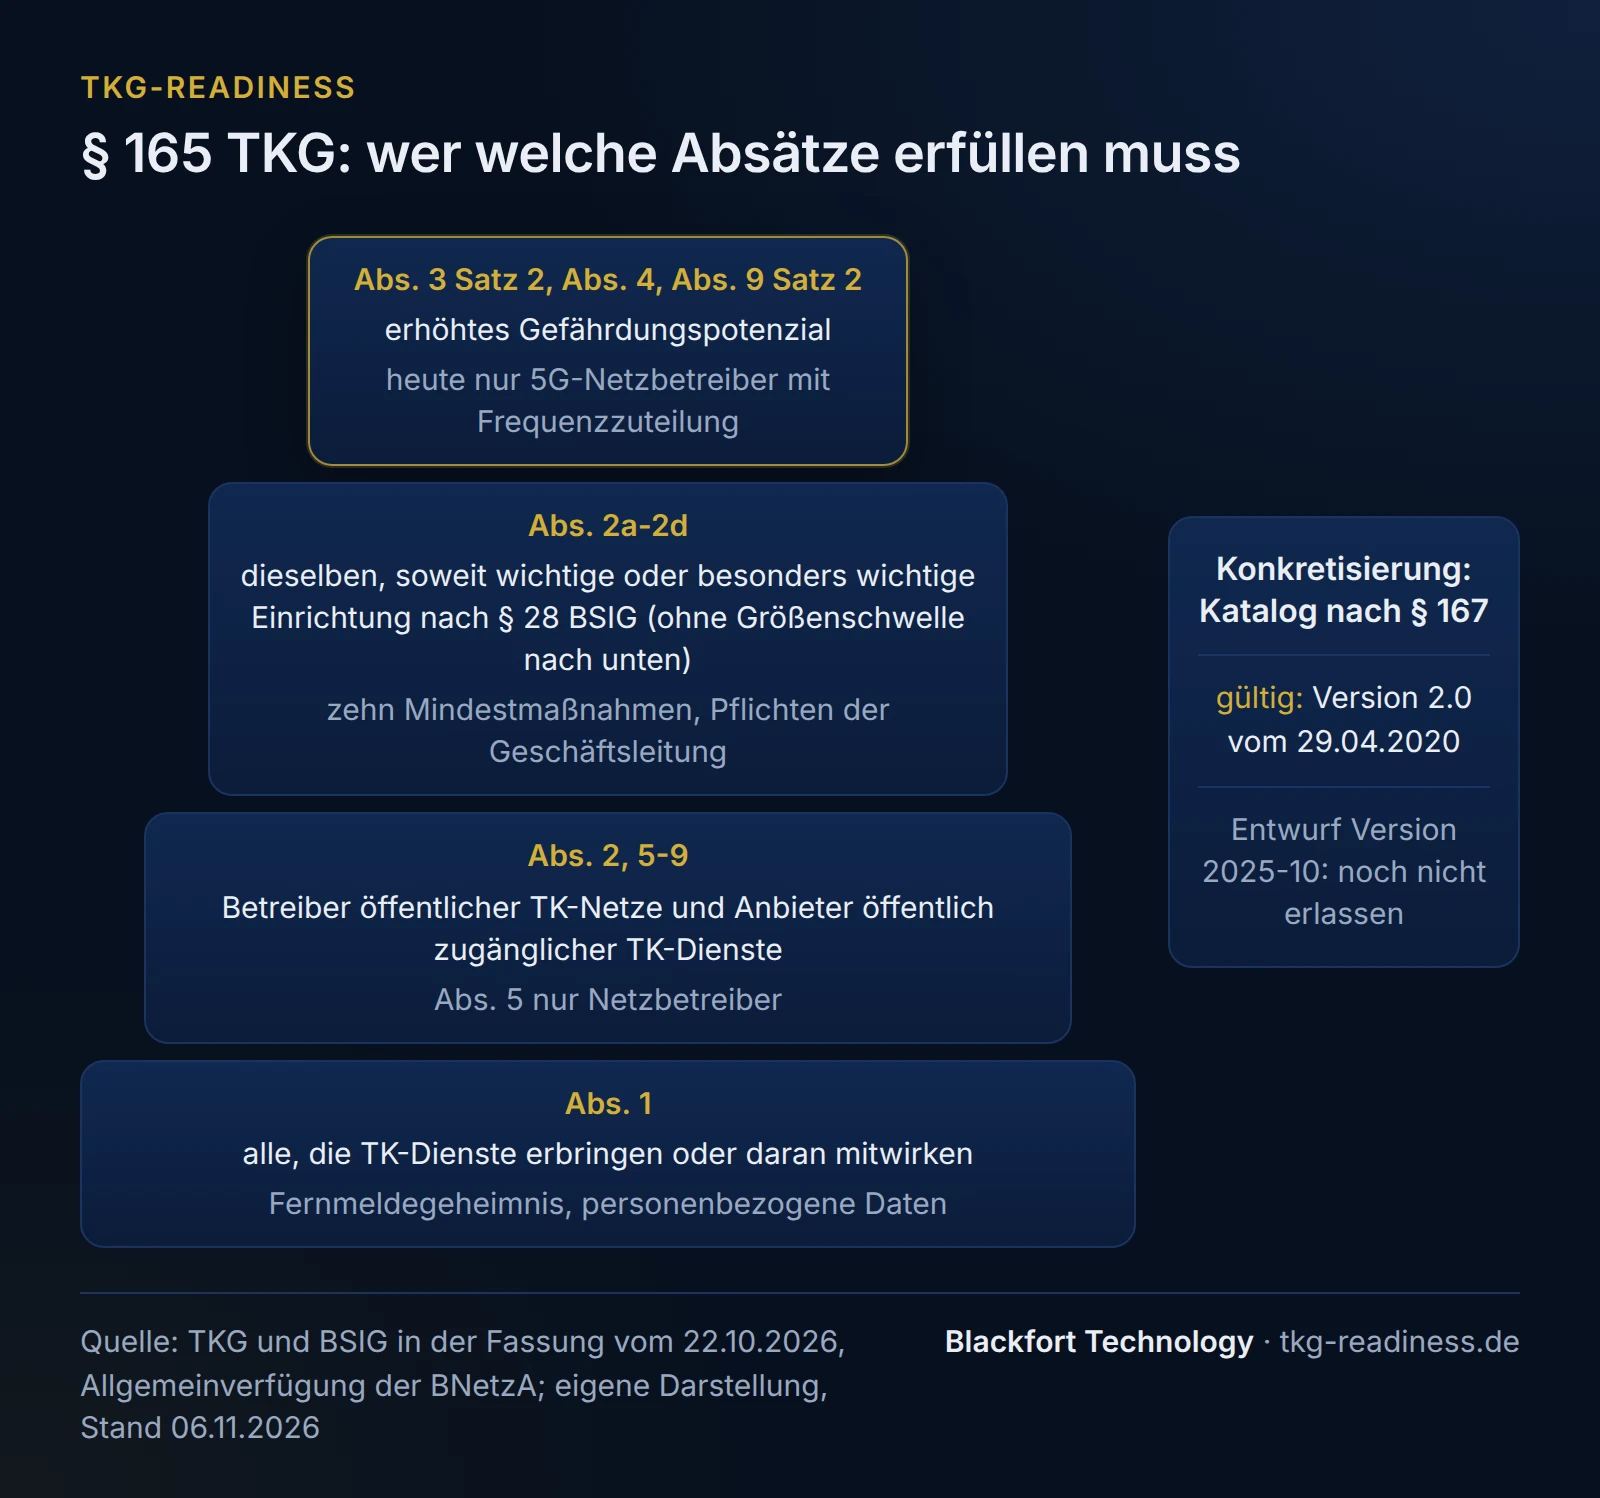
Das hängt vom Absatz ab: § 165 hat unterschiedliche Adressaten, von allen, die an TK-Diensten mitwirken, bis zu 5G-Netzbetreibern. Die folgende Übersicht gibt den Wortlaut verkürzt wieder.
| Absatz | Inhalt | Wer ist verpflichtet |
|---|---|---|
| 1 | Schutz des Fernmeldegeheimnisses und personenbezogener Daten, Stand der Technik | wer TK-Dienste erbringt oder daran mitwirkt, auch bei nicht öffentlichen Diensten |
| 2 | Schutz gegen Störungen, Beherrschung der Sicherheitsrisiken, risikoangemessenes Sicherheitsniveau | wer ein öffentliches TK-Netz betreibt oder öffentlich zugängliche TK-Dienste erbringt |
| 2a | gefahrenübergreifender Ansatz, zehn Mindestmaßnahmen | dieselben, soweit besonders wichtige oder wichtige Einrichtung nach § 28 BSIG |
| 2b-2d | Umsetzung und Überwachung durch die Geschäftsleitung, Haftung, Schulung | die Geschäftsleitung dieser Einrichtungen |
| 3 | Systeme zur Angriffserkennung | Satz 1: alle Netzbetreiber und Diensteanbieter dürfen; Satz 2: Pflicht bei erhöhtem Gefährdungspotenzial |
| 4 | Zertifizierung kritischer Komponenten vor dem ersten Einsatz | nur Netzbetreiber mit erhöhtem Gefährdungspotenzial |
| 5 | ordnungsgemäßer Netzbetrieb, fortlaufende Verfügbarkeit der Dienste | wer ein öffentliches TK-Netz betreibt |
| 6 | Maßstab der Angemessenheit | gilt für alle Maßnahmen |
| 7 | Pflichten bei gemeinsam genutzten Standorten und Einrichtungen | jeder Beteiligte, soweit eine Pflicht nicht einem Beteiligten zugeordnet werden kann |
| 8 | Anordnungen der BNetzA bei Sicherheitsvorfall oder erheblicher Gefahr | Befugnis der Behörde |
| 9 | Überprüfung durch eine qualifizierte unabhängige Stelle | Satz 1: jeder Netzbetreiber oder Diensteanbieter auf Anordnung; Satz 2: Netzbetreiber mit erhöhtem Gefährdungspotenzial alle zwei Jahre |
| 10, 11 | Unterrichtung des BSI über Mängel, Unterstützung der BNetzA | Befugnisse und Pflichten der Behörde |
Abs. 2a bis 2d knüpfen an die Einstufung nach § 28 BSIG an. Nach § 28 Abs. 1 und 2 BSIG ist jeder Betreiber eines öffentlichen TK-Netzes und jeder Anbieter öffentlich zugänglicher TK-Dienste mindestens wichtige Einrichtung, eine Größenschwelle nach unten gibt es nicht. Nach unserer Lesart gelten die zehn Mindestmaßnahmen damit für praktisch alle Adressaten von Abs. 2. Wie die Einstufung im Einzelnen funktioniert und was die Geschäftsleitung nach Abs. 2b-2d tun muss, steht auf der Seite NIS2 für TK-Anbieter.
Was verlangen Abs. 1 und Abs. 2?
Abs. 1 verlangt angemessene Vorkehrungen zum Schutz des Fernmeldegeheimnisses und gegen die Verletzung des Schutzes personenbezogener Daten, unter Berücksichtigung des Stands der Technik. Er gilt auch für Unternehmen, die an der Erbringung nur mitwirken, nach unserer Lesart etwa Dienstleister im Netzbetrieb.
Abs. 2 ist die Grundnorm für Netzbetreiber und Diensteanbieter. Sie müssen ihre TK- und Datenverarbeitungssysteme gegen Störungen schützen, die zu erheblichen Beeinträchtigungen führen, auch durch Angriffe von außen und Katastrophen, und die Risiken für die Sicherheit von Netzen und Diensten beherrschen. Insbesondere sind die Systeme gegen unerlaubte Zugriffe zu sichern und die Auswirkungen von Sicherheitsverletzungen so gering wie möglich zu halten, gegebenenfalls auch durch Verschlüsselung.
Der Maßstab ist ein Sicherheitsniveau, das dem bestehenden Risiko angemessen ist. Zu berücksichtigen sind Stand der Technik, einschlägige europäische und internationale Normen, Umsetzungskosten, die Risikoexposition, die Größe des Anbieters sowie Eintrittswahrscheinlichkeit, Schwere und Auswirkungen von Sicherheitsvorfällen. Abs. 6 ergänzt: Maßnahmen sind angemessen, wenn der Aufwand nicht außer Verhältnis zur Bedeutung der Netze oder Dienste steht. Nach diesem Maßstab muss ein Glasfaser-ISP mit einigen tausend Anschlüssen nicht dasselbe leisten wie ein bundesweiter Mobilfunknetzbetreiber, aber er muss begründen können, warum seine Maßnahmen seinem Risiko entsprechen.
Welche zehn Mindestmaßnahmen schreibt § 165 Abs. 2a vor?
Abs. 2a verlangt, dass die Maßnahmen nach Abs. 2 auf einem gefahrenübergreifenden Ansatz beruhen, der die Netz- und Informationssysteme und ihre physische Umwelt vor Sicherheitsvorfällen schützt, und zumindest die zehn Punkte der Tabelle umfassen. Die Vorschrift gilt seit dem 06.12.2025 ohne Übergangsfrist.
Die Tabelle trennt drei Ebenen. Die zweite Spalte gibt die gesetzliche Pflicht verkürzt wieder. Die dritte Spalte ist unsere fachliche Empfehlung: Das Gesetz nennt keine Nachweisarten, die genannten Unterlagen sind übliche Belege, aber weder abschließend noch vorgeschrieben. Die vierte Spalte ordnet jede Maßnahme Abschnitten des geltenden Katalogs von Sicherheitsanforderungen zu. Auch diese Zuordnung ist unsere: Der Katalog stammt von 2020 und kennt Abs. 2a noch nicht. Ein ausgefülltes Beispiel folgt weiter unten.
| Nr. | Gesetzliche Pflicht (§ 165 Abs. 2a) | Fachliche Empfehlung: geeignete Nachweise | Katalog 2.0, Kapitel 3 (unsere Zuordnung) |
|---|---|---|---|
| 1 | Konzepte zur Risikoanalyse und Sicherheit für Informationssysteme | Methode der Risikoanalyse, Risikoregister mit Datum und Freigabe, Sicherheitsleitlinie | 3.1.1 Organisations- und Risikomanagement |
| 2 | Bewältigung von Sicherheitsvorfällen | Vorfallprozess mit Rollen und Erreichbarkeiten, Vorfallprotokolle, Meldeablauf nach § 168 | 3.5.1 bis 3.5.3 Erkennen, Umgang, Kommunikation und Meldung |
| 3 | Aufrechterhaltung des Betriebs, Backup-Management, Wiederherstellung nach einem Notfall, Krisenmanagement | Notfallhandbuch, Backup-Konzept, Protokolle von Wiederherstellungstests, Regelung zum Krisenstab, Übungsbericht. Vertiefung: Notfallbetrieb im TK-Netz | 3.6.1, 3.6.2 Aufrechterhaltung und Wiederanlauf; 3.7.2 Notfallübungen |
| 4 | Sicherheit der Lieferkette einschließlich der Beziehungen zu unmittelbaren Anbietern und Diensteanbietern | Verzeichnis der Lieferanten und Dienstleister mit Kritikalität, Sicherheitsanforderungen in Verträgen, dokumentierte Bewertungen. Vertiefung: Lieferkette im TK-Netz | 3.1.3 Lieferantenmanagement |
| 5 | Sicherheit bei Erwerb, Entwicklung und Wartung, Management und Offenlegung von Schwachstellen | Patch- und Schwachstellenprozess, Scanberichte, Änderungsprotokolle, Kontaktweg für Schwachstellenmeldungen | 3.4.2 Änderungsmanagement; 3.7.3 Testen von Netzwerk- und IT-Systemen |
| 6 | Konzepte und Verfahren zur Bewertung der Wirksamkeit der Maßnahmen | Kennzahlen, Plan für interne Prüfungen, Prüfberichte, Bericht an die Geschäftsleitung | 3.7.1 Überwachungs- und Protokollierungsmaßnahmen; 3.7.3 Testen |
| 7 | Grundlegende Verfahren und Schulungen zur Sicherheit von Netzen und Diensten | Schulungsplan, Teilnahmelisten, Inhalte der Sensibilisierung | 3.2.2 Sicherheitswissen und Sensibilisierung |
| 8 | Konzepte und Verfahren für Kryptografie und Verschlüsselung | Kryptokonzept (welche Verbindungen und Daten verschlüsselt sind, Schlüsselverwaltung), Verzeichnis der Zertifikate | 3.3.6 Vertraulichkeit der Kommunikation |
| 9 | Sicherheit des Personals, Zugriffskontrolle, Management von Anlagen | Ein- und Austrittsprozess, Rollen- und Berechtigungskonzept mit regelmäßiger Überprüfung, Inventar der Anlagen. Vertiefung: Zugriff auf Netzelemente | 3.2.1, 3.2.3 Personal; 3.3.4 Zugriffs- und Zugangskontrolle; 3.4.3 Asset Management |
| 10 | Multi-Faktor-Authentifizierung oder kontinuierliche Authentifizierung, gesicherte Sprach-, Video- und Textkommunikation, gegebenenfalls gesicherte Notfallkommunikation | Liste der Zugänge mit MFA (Administration, Fernzugriff), Regel für interne Kommunikationsmittel, getestetes Notfall-Kommunikationsmittel. Vertiefung zur MFA: Zugriff auf Netzelemente | 3.3.4 Zugriffs- und Zugangskontrolle; 3.3.6 Vertraulichkeit der Kommunikation |
Die Maßnahmen gehören in das Sicherheitskonzept: § 166 Abs. 1 Nr. 3 verlangt dort die Maßnahmen zur Erfüllung der Pflichten aus § 165 Abs. 1 bis 7, nach unserer Lesart seit dem 06.12.2025 also auch Abs. 2a.
Was regeln die übrigen Absätze von § 165?
Angriffserkennung (Abs. 3): Netzbetreiber und Diensteanbieter dürfen Systeme zur Angriffserkennung im Sinne des § 2 Nr. 41 BSIG einsetzen. Pflicht ist das nur bei erhöhtem Gefährdungspotenzial. Die Systeme müssen dann durch kontinuierliche und automatische Erfassung und Auswertung Gefahren erkennen.
Kritische Komponenten (Abs. 4): Netzbetreiber mit erhöhtem Gefährdungspotenzial dürfen kritische Komponenten erst einsetzen, wenn eine anerkannte Zertifizierungsstelle sie vor dem ersten Einsatz geprüft und zertifiziert hat. Grundlage ist die Technische Richtlinie BSI TR-03163, der Stichtag je Komponente liegt frühestens am 01.01.2026, und Bestandskomponenten müssen nicht nachzertifiziert werden. Liste der kritischen Funktionen, Fristen und § 41 BSIG erklärt die Seite Kritische Komponenten in der Telekommunikation.
Gemeinsame Nutzung (Abs. 7): Bei gemeinsam genutzten Standorten oder technischen Einrichtungen hat jeder Beteiligte die Pflichten nach Abs. 1 bis 5, soweit sie nicht einem bestimmten Beteiligten zugeordnet werden können. Für Kooperationen, Open-Access-Modelle und Kollokation lohnt es sich, die Zuständigkeiten schriftlich zu verteilen.
Anordnungen und Überprüfung (Abs. 8 bis 11): Die BNetzA kann bei einem Sicherheitsvorfall oder einer erheblichen Gefahr Maßnahmen und Fristen anordnen. Sie kann von jedem Netzbetreiber oder Diensteanbieter eine Überprüfung durch eine qualifizierte unabhängige Stelle oder eine zuständige nationale Behörde verlangen. Netzbetreiber mit erhöhtem Gefährdungspotenzial müssen sich dieser Überprüfung alle zwei Jahre unterziehen und tragen die Kosten. Mängel im Sicherheitskonzept bewertet die BNetzA im Einvernehmen mit dem BSI.
Erhöhtes Gefährdungspotenzial haben nach der geltenden Allgemeinverfügung der BNetzA nur Betreiber öffentlicher 5G-Mobilfunknetze mit Frequenzzuteilung. Abs. 3 Satz 2, Abs. 4 und Abs. 9 Satz 2 treffen einen Glasfaser-ISP, die TK-Sparte eines Stadtwerks oder einen VoIP-Anbieter derzeit also nicht. Das kann sich ändern, wenn der neue Katalog oder das TKG-Änderungsgesetz in der Entwurfsfassung kommen (siehe unten).
Katalog nach § 167 in Kürze
Die Einzelheiten der Maßnahmen nach § 165 Abs. 1 bis 7 legt die BNetzA im Einvernehmen mit BSI und BfDI im Katalog von Sicherheitsanforderungen nach § 167 fest, gültig ist die Version 2.0 vom 29.04.2020, der Entwurf Version 2025-10 ist nicht erlassen (Stand 06.11.2026). Würde der Entwurf so erlassen, hätten nach unserer Ableitung TK-Anbieter ab 50 Beschäftigten oder mit Jahresumsatz und Jahresbilanzsumme über je 10 Mio. € erhöhtes Gefährdungspotenzial, mit den oben beschriebenen Folgen aus Abs. 3 Satz 2, Abs. 4 und Abs. 9 Satz 2. Aufbau und Anforderungen je Kapitel, den Vergleich beider Fassungen und die Umsetzungsfrist erklärt die Seite Katalog von Sicherheitsanforderungen nach § 167 TKG.
Entwurf des TKG-Änderungsgesetzes in Kürze
Der Entwurf des TKG-Änderungsgesetzes 2026 (BT-Drs. 21/8277) würde § 165 an vier Stellen ändern: Angriffserkennung nach Abs. 3 und Zertifizierung kritischer Komponenten im Kernnetz nach Abs. 4 knüpften an die besonders wichtige Einrichtung an, die Pflichtüberprüfung nach Abs. 9 gälte nur noch für 5G-Netzbetreiber, alle drei Jahre und durch das BSI oder eine von ihm benannte Stelle. Verabschiedet ist das Gesetz nicht (Stand 06.11.2026), verbindlich ist der geltende Gesetzestext. Den Stand des Verfahrens und eine Gegenüberstellung von geltendem Recht und Entwurf zeigt die Seite TKG-Änderungsgesetz 2026.
Beispiel: Nachweistabelle für einen Glasfaser-ISP
Fiktives Beispiel, kein Kunde. Ein regionaler Glasfaser-ISP mit 12 Beschäftigten und einem Jahresumsatz unter 10 Mio. € betreibt ein FTTH-Netz in mehreren Gemeinden und bietet Internetzugang und Telefonie an. Die nächtliche Rufbereitschaft für das Netz hat er an einen Dienstleister vergeben, das Rechenzentrum für Kernnetz und Kundensysteme ist angemietet. Er ist wichtige Einrichtung nach § 28 Abs. 2 BSIG, damit gilt Abs. 2a. Erhöhtes Gefährdungspotenzial hat er nicht.
So kann seine Nachweistabelle aussehen, je Maßnahme eine Zeile, alle Angaben erfunden:
| Nr. | Umsetzung beim Beispiel-ISP | Nachweis (Dokument, Ablage) | Verantwortlich | Stand |
|---|---|---|---|---|
| 1 | jährliche Risikoanalyse für Netz, Kundensysteme und Rechenzentrum, Leitlinie von der Geschäftsführung unterschrieben | Risikoregister, Leitlinie mit Unterschrift | Sicherheitsbeauftragter | umgesetzt |
| 2 | Vorfallprozess mit Schwellen für die Meldung nach § 168, Rufbereitschaft eingebunden | Vorfallprozess, Vorfallprotokolle, Übungsdrehbuch | Leitung Netzbetrieb | umgesetzt, Übung geplant |
| 3 | Konfigurationssicherung der Netzkomponenten täglich, Wiederherstellung halbjährlich getestet, Krisenstab benannt | Backup-Konzept, Testprotokolle, Notfallhandbuch | Leitung Netzbetrieb | Krisenstab: Übung fehlt |
| 4 | Verzeichnis aller unmittelbaren Dienstleister mit Netzzugang, Sicherheitsanhang in den Verträgen mit Rufbereitschaft und Rechenzentrum | Dienstleisterverzeichnis, Vertragsanhänge | Geschäftsführung | teilweise: Bauunternehmen offen |
| 5 | monatliches Patchfenster, Schwachstellenscan der von außen erreichbaren Systeme, Kontaktadresse für Meldungen | Patchprotokolle, Scanberichte | Leitung IT | umgesetzt |
| 6 | vier Kennzahlen (Patchstand, MFA-Abdeckung, Backup-Tests, offene Risiken), Bericht an die Geschäftsführung je Quartal | Quartalsbericht | Sicherheitsbeauftragter | ab nächstem Quartal |
| 7 | Sensibilisierung für alle Beschäftigten jährlich, Technik zusätzlich zu Netzsicherheit | Schulungsplan, Teilnahmeliste | Sicherheitsbeauftragter | umgesetzt |
| 8 | Managementzugänge nur über verschlüsselte Verbindungen, Kundendaten verschlüsselt gespeichert, Zertifikate mit Ablaufdatum erfasst | Kryptokonzept, Zertifikatsliste | Leitung IT | Kryptokonzept im Entwurf |
| 9 | Berechtigungen nach Rollen, Überprüfung halbjährlich, Inventar aller aktiven Netzkomponenten | Berechtigungskonzept, Prüfprotokoll, Inventar | Leitung IT | umgesetzt |
| 10 | MFA für Fernzugriff und Administration, abgestimmter Messenger für Störungen, Mobiltelefone über ein Fremdnetz als Rückfallebene | MFA-Liste, Kommunikationsregel, Testvermerk | Leitung IT | MFA am Rechenzentrumszugang offen |
Die Tabelle zeigt auf einen Blick, wo Nachweise fehlen, und ist die Grundlage für den Maßnahmenteil im Sicherheitskonzept nach § 166.
Eine leere Fassung mit allen Absätzen von § 165 und den Abschnitten des Katalogs 2.0 gibt es als Excel-Checkliste unter Vorlagen zum Download.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Maßnahmen laufen, Nachweise fehlen | Wissen liegt bei zwei, drei Technikern, nichts ist abgelegt | bei einer Überprüfung durch die BNetzA (§ 166 Abs. 5) lässt sich die Umsetzung nicht belegen | Nachweistabelle wie oben, je Maßnahme ein Dokument mit Datum und Verantwortlichem |
| Nur Cyberangriffe betrachtet | Maßnahmen und Gefährdungen stammen aus der IT, Standorte und Versorgung fehlen | Abs. 2a verlangt einen gefahrenübergreifenden Ansatz, der auch die physische Umwelt der Systeme schützt; Brand, Wasser, Stromausfall und unbefugter Zutritt an Netzknoten bleiben ohne Maßnahme | Gefährdungen je Standort um physische Ereignisse ergänzen und jeder eine Maßnahme zuordnen |
| Pflichten an gemeinsam genutzten Standorten nicht verteilt (Abs. 7) | Kooperation, Open Access oder Kollokation ohne schriftliche Regelung, wer für welche Schutzmaßnahme zuständig ist | nach Abs. 7 hat jeder Beteiligte die Pflichten nach Abs. 1 bis 5, Maßnahmen werden doppelt oder gar nicht umgesetzt | Zuständigkeiten je Standort und Einrichtung schriftlich vereinbaren und im Sicherheitskonzept festhalten |
Wenn Sie wissen wollen, wo Ihr Unternehmen bei den Schutzmaßnahmen steht, beginnen Sie mit der Statusprüfung Stufe 1. Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt.
Häufige Fragen
Gelten die zehn Mindestmaßnahmen auch für kleine TK-Anbieter?+
Ist ein Verstoß gegen § 165 TKG bußgeldbewehrt?+
Muss ein kleiner Glasfaser-ISP Systeme zur Angriffserkennung einsetzen?+
Schreibt § 165 TKG bestimmte Nachweise für die Mindestmaßnahmen vor?+
Weiterlesen
- § 166 TKG Sicherheitskonzept: erstellen, überarbeiten, vorlegen
- NIS2 für TK-Anbieter: Einstufung, Registrierung, TKG-Pflichten
- § 168 TKG: Sicherheitsvorfall an BNetzA und BSI melden
- Sicherheitsbeauftragter nach § 166 TKG: Aufgaben und Benennung
- Fernmeldegeheimnis für TK-Anbieter: § 3 TDDDG im Betrieb
- Kritische Komponenten in der Telekommunikation nach TKG
- TKG-Änderungsgesetz 2026: TK-Sicherheitspflichten im Entwurf
- TK-Sicherheit nach TKG: Beratung und Festpreise für TK-Anbieter
Quellen
- § 165 TKG: Technische und organisatorische Schutzmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 166 TKG: Sicherheitsbeauftragter und Sicherheitskonzept (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 167 TKG: Katalog von Sicherheitsanforderungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 228 TKG: Bußgeldvorschriften (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 28 BSIG: Besonders wichtige Einrichtungen und wichtige Einrichtungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Katalog von Sicherheitsanforderungen (Katalog 2.0, Allgemeinverfügung, Liste kritischer Funktionen) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Katalog von Sicherheitsanforderungen Version 2.0, Stand 29.04.2020 (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Allgemeinverfügung zur Festlegung des Kataloges von Sicherheitsanforderungen (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Allgemeinverfügung zur Festlegung der Umsetzungsfristen für den Einsatz kritischer Komponenten (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Überarbeitung des Kataloges von Sicherheitsanforderungen zur Konsultation (abgerufen am 2026-11-06)
- Bundesnetzagentur: Entwurf des Katalogs von Sicherheitsanforderungen, Version 2025-10 (PDF) (abgerufen am 2026-11-06)
- BT-Drs. 21/8277: Entwurf eines TKG-Änderungsgesetzes 2026 (PDF) (abgerufen am 2026-11-06)
- Deutscher Bundestag: Anhörung zum TKG-Änderungsgesetz 2026 am 04.11.2026 (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).