
Stand: 2026-11-06
Rechtsstand: TKG in der Fassung vom 22.10.2026, geprüft am 06.11.2026. Katalog von Sicherheitsanforderungen: gültig ist Version 2.0 vom 29.04.2020, der Entwurf Version 2025-10 ist nicht erlassen. Welche Schutzmaßnahmen das Gesetz verlangt, steht auf der Seite Schutzmaßnahmen nach § 165 TKG, wie die Maßnahmen ins Konzept kommen, auf der Seite Sicherheitskonzept nach § 166 TKG. Die Darstellung ist allgemeine Information und keine Rechtsberatung. Welche Anforderungen Ihr Unternehmen im Einzelfall treffen, klärt eine Rechtsanwältin oder ein Rechtsanwalt.
Was regelt der Katalog nach § 167 TKG?
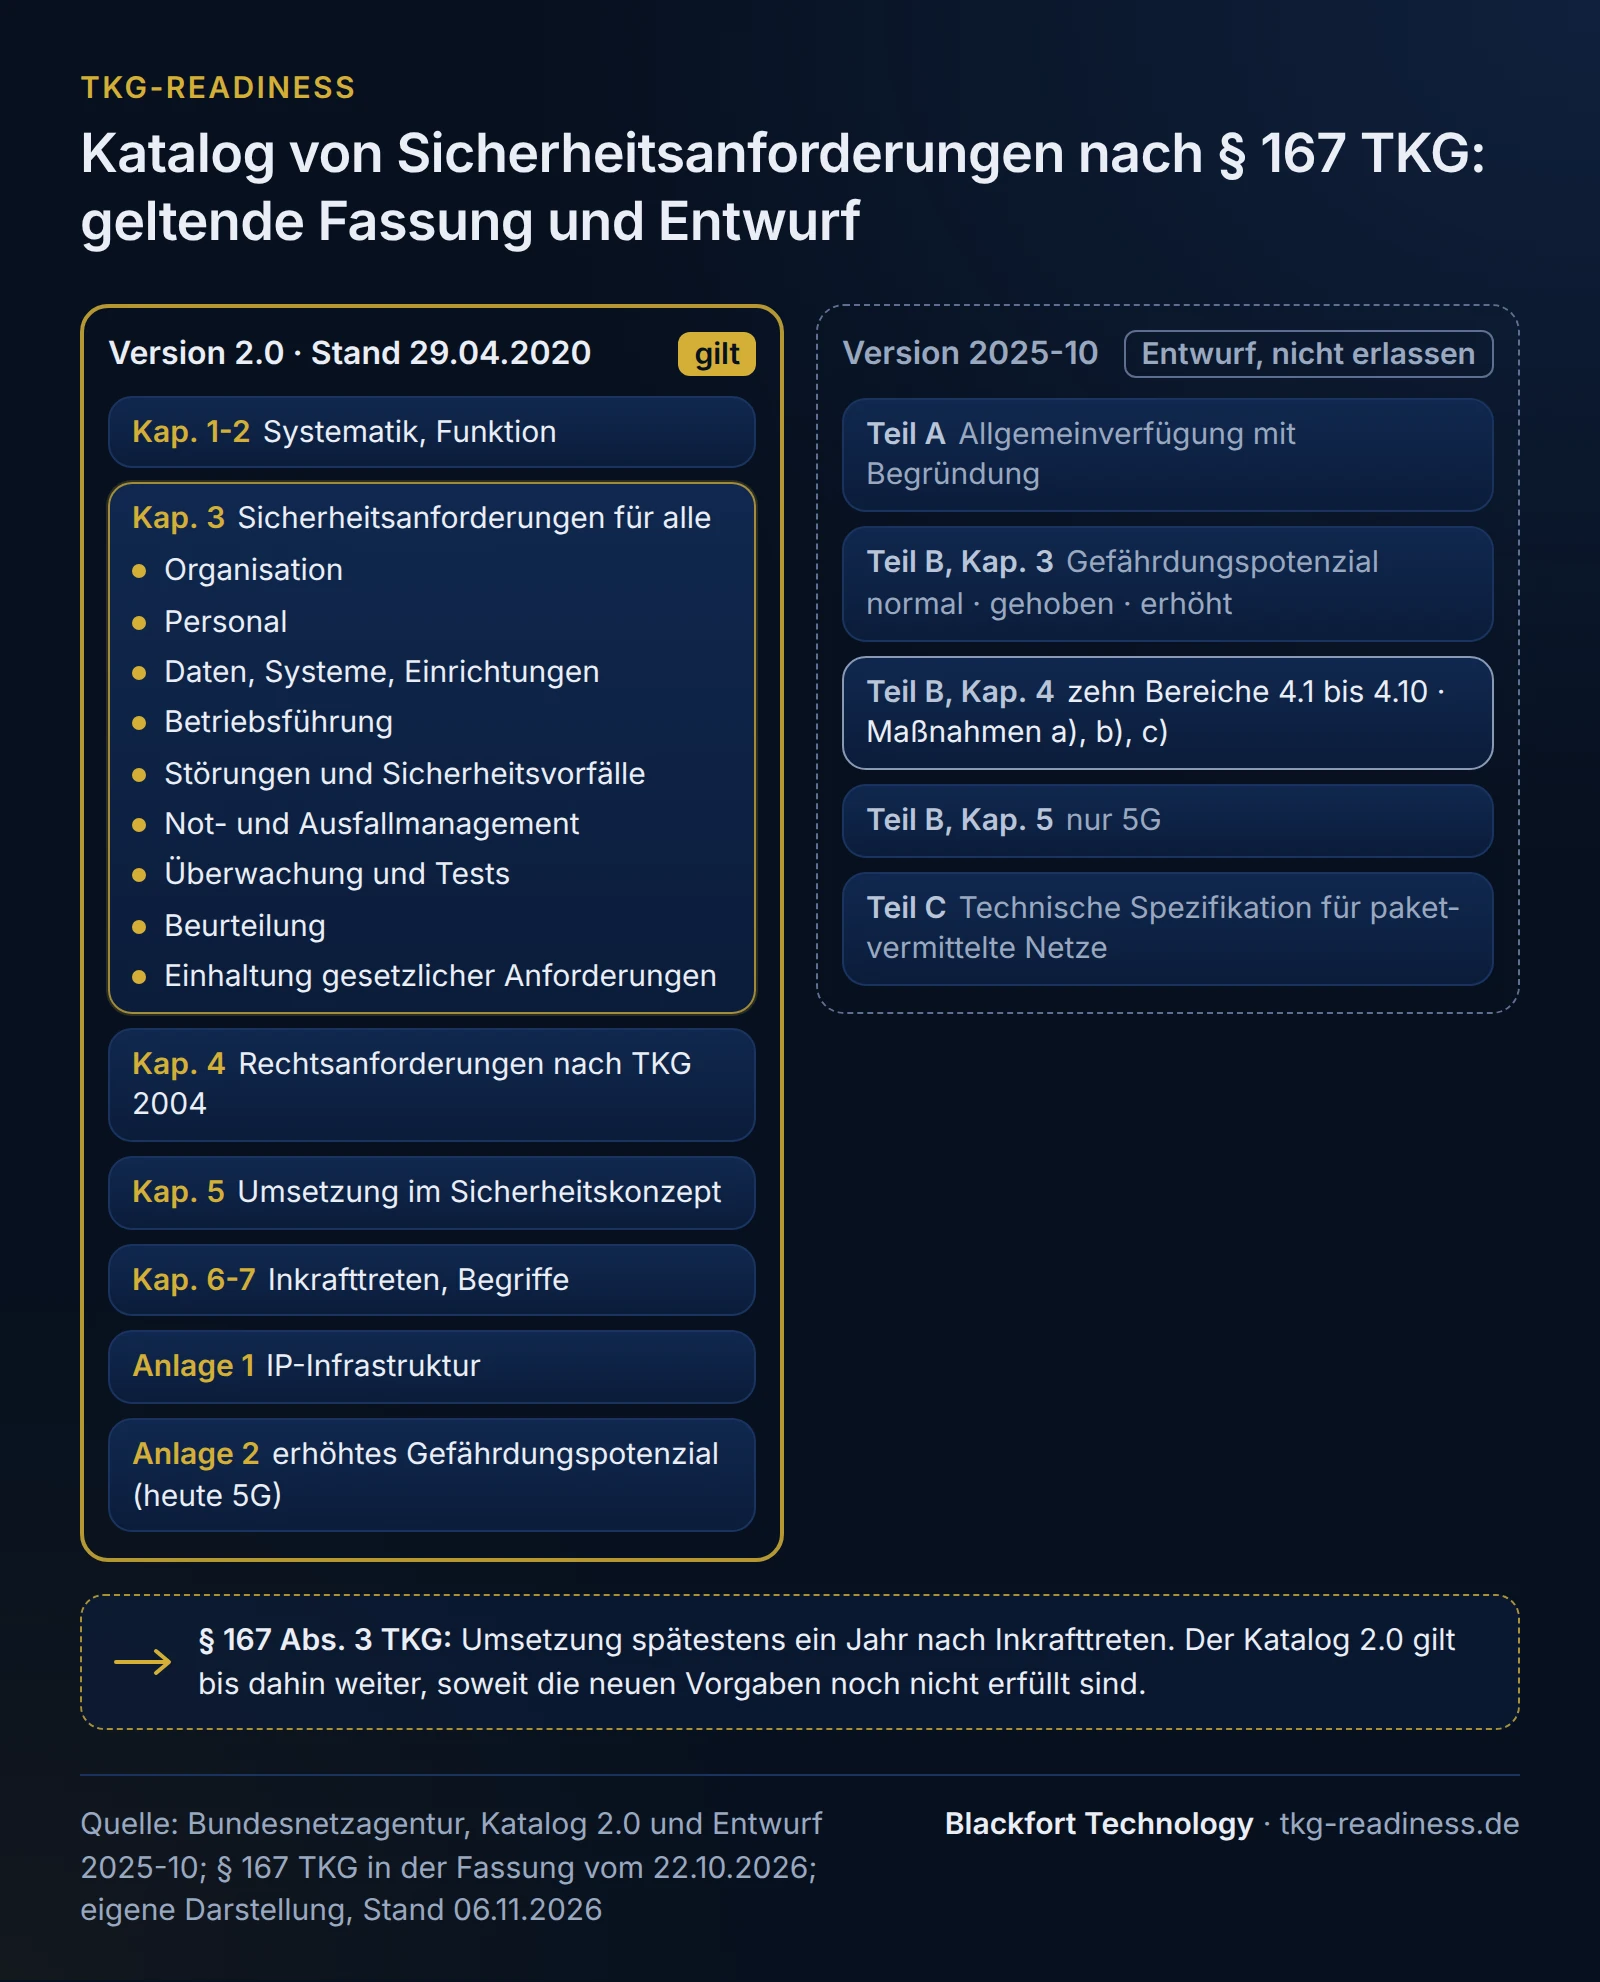
Der Katalog übersetzt die allgemein formulierten Pflichten aus § 165 Abs. 1 bis 7 TKG in konkrete Anforderungen. Die Bundesnetzagentur (BNetzA) legt ihn nach § 167 Abs. 1 im Einvernehmen mit dem BSI und der oder dem Bundesbeauftragten für den Datenschutz und die Informationsfreiheit (BfDI) durch Allgemeinverfügung fest. Er regelt die Einzelheiten der Maßnahmen nach § 165 Abs. 1 bis 7, abgestuft nach dem Gefährdungspotenzial der Netze und Dienste, welche Funktionen kritisch sind und wer erhöhtes Gefährdungspotenzial hat.
Vor dem Erlass erhalten Hersteller und die Verbände der Netzbetreiber und Diensteanbieter Gelegenheit zur Stellungnahme. § 167 selbst verweist an zwei Stellen auf Vorschriften des BSI-Gesetzes, die es so nicht mehr gibt (Abs. 1 Nr. 2 und Abs. 2). Der Entwurf des TKG-Änderungsgesetzes 2026 würde nur den Verweis in Abs. 2 korrigieren.
Welcher Katalog gilt heute?
- Gültig: der Katalog Version 2.0 mit Stand 29.04.2020. Die BNetzA führt ihn und die Allgemeinverfügung dazu als „aktuell noch gültig“. Erlassen wurde er mit Allgemeinverfügung Nr. 63/2021 vom 25.08.2021, zuletzt geändert durch Allgemeinverfügung Nr. 57/2022 vom 29.06.2022.
- Dazu: die Liste der kritischen Funktionen mit Stand 18.08.2021 und die Allgemeinverfügung zu den Umsetzungsfristen für kritische Komponenten.
- Entwurf: Version 2025-10, am 19.11.2025 im Amtsblatt 22/2025 veröffentlicht, Stellungnahmen bis 16.01.2026 (verlängerte Frist). Erlassen ist er nicht, ein Datum nennt die BNetzA nicht (Stand 06.11.2026).
Warum der Katalog 2.0 noch das alte TKG zitiert
Der Katalog 2.0 ist nach § 109 TKG in der Fassung vor dem 01.12.2021 erstellt und zitiert durchgehend diese Vorschrift und Begriffe des TKG 2004, etwa „Diensteanbieter“ mit Verweis auf § 3 Nr. 6 TKG, wo heute der Begriff Bestandsdaten steht. Die Pflichten selbst folgen heute aus §§ 165 bis 169 TKG, die Datenschutzvorschriften für die Telekommunikation aus dem Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG). Beim Lesen hilft diese Übersetzung (unsere Zuordnung nach dem Inhalt der Vorschriften):
| Im Katalog 2.0 zitiert | Inhalt damals | Heute im TKG |
|---|---|---|
| § 109 Abs. 1 a. F. | Schutz des Fernmeldegeheimnisses und personenbezogener Daten | § 165 Abs. 1 |
| § 109 Abs. 2 a. F. | Schutz der Infrastruktur vor Störungen, Verfügbarkeit der Dienste | § 165 Abs. 2 |
| § 109 Abs. 4 a. F. | Sicherheitskonzept | § 166 |
| § 109 Abs. 5 a. F. | Meldung von Sicherheitsverletzungen | § 168 |
| § 109 Abs. 6 a. F. | Katalog von Sicherheitsanforderungen | § 167 |
| § 109 Abs. 7 a. F. | Überprüfung durch eine qualifizierte unabhängige Stelle | § 165 Abs. 9 |
| § 109a a. F. | Daten- und Informationssicherheit, Verletzung des Schutzes personenbezogener Daten | § 169 |
Wie ist der Katalog 2.0 aufgebaut?
Der Katalog hat sieben Kapitel und zwei Anlagen. Für alle Netzbetreiber und Diensteanbieter zwingend ist Kapitel 3, die Anlagen gelten nur für bestimmte Anbieter:
| Teil | Inhalt | Für wen |
|---|---|---|
| Kap. 1 | Systematik und Verhältnismäßigkeit: verlangt werden nur geeignete, erforderliche und angemessene Maßnahmen | alle |
| Kap. 2 | Funktion des Katalogs; er kann auch Grundlage einer Überprüfung durch eine unabhängige Stelle sein | alle |
| Kap. 3 | Sicherheitsanforderungen in neun Abschnitten (3.1 bis 3.9) | alle, zwingend |
| Kap. 4 | Rechtsanforderungen zu Fernmeldegeheimnis, Datenschutz und Infrastruktur nach dem TKG 2004 | alle, heute nach geltendem Recht zu lesen |
| Kap. 5 | Umsetzung: Hinweise zur Erstellung des Sicherheitskonzepts, Einstufung der Kritikalität | alle, die ein Konzept erstellen |
| Kap. 6 | Inkrafttreten mit Veröffentlichung im Amtsblatt, Umsetzung binnen eines Jahres | alle |
| Kap. 7 | Begriffsbestimmungen (nach TKG 2004) | alle |
| Anlage 1 | Anforderungen an Anbieter mit IP-Infrastruktur | zusätzlich Anbieter mit eigener IP-Infrastruktur |
| Anlage 2 | Zusätzliche Anforderungen bei erhöhtem Gefährdungspotenzial | zusätzlich, heute nur 5G-Netzbetreiber |
Was verlangt Kapitel 3 in jedem Abschnitt?
Kapitel 3 ist der Kern. Die Angemessenheit einer Maßnahme beurteilt zunächst das Unternehmen selbst, die Anforderungen sind ausdrücklich weder abschließend noch unveränderlich. Die Tabelle nennt je Abschnitt die wichtigsten, den Wortlaut enthält das PDF der BNetzA:
| Abschnitt | Wichtigste Anforderungen |
|---|---|
| 3.1 Organisation | Verfahren zur Risikoerkennung, Gefährdungen dokumentieren (3.1.1); Sicherheitsrollen mit Vertretung (3.1.2); Lieferanten bewerten, vertraglich binden, Auftragsverarbeitung nach Art. 28 DSGVO regeln (3.1.3) |
| 3.2 Personal | Sicherheitsüberprüfung je nach Rolle (3.2.1); dokumentierte Schulung (3.2.2); Rechte bei Wechsel oder Austritt sofort anpassen (3.2.3); Umgang mit Verstößen (3.2.4) |
| 3.3 Daten, Systeme, Einrichtungen | sensible Daten verschlossen, mobile Geräte verschlüsselt (3.3.1); redundante Leitungen getrennt, Brandschutz (3.3.2); Strom, Klima, Notstrom testen (3.3.3); eindeutige Kennungen, Zugriffsprotokolle, sichere Fernwartung (3.3.4); Updates, Schutz vor Schadsoftware (3.3.5); Verschlüsselung, Erkennung von Anomalien (3.3.6) |
| 3.4 Betriebsführung | dokumentierter Betriebsablauf (3.4.1); Änderungen planen und protokollieren (3.4.2); Inventar und Konfigurationssteuerung (3.4.3) |
| 3.5 Störungen und Sicherheitsvorfälle | Verfahren zum Erkennen (3.5.1); Bearbeitung mit Meldeweg und benanntem Personal (3.5.2); Meldewege an Behörden, Kunden bei Angriffen auf Passwörter schnell informieren (3.5.3) |
| 3.6 Not- und Ausfallmanagement | Notfallhandbuch, Redundanztests, Datensicherung, Notfallbeauftragter (3.6.1); Wiederanlauf mit Prioritäten (3.6.2) |
| 3.7 Überwachung und Tests | sicherheitsrelevante Ereignisse protokollieren (3.7.1); Notfallübungen (3.7.2); Testumgebung und Sicherheitstests (3.7.3) |
| 3.8 Beurteilung | Maßnahmen regelmäßig neu beurteilen, etwa mit Risikoanalysen und Kennzahlen wie Störungs- und Ausfallzeiten |
| 3.9 Einhaltung gesetzlicher Anforderungen | Überwachung der Einhaltung in die Betriebsabläufe einbauen, zuständige Stelle benennen |
Kapitel 5 ergänzt die Maßnahmengrundsätze nach Kritikalität. Der Katalog 2.0 kennt drei Stufen: Standard für alle öffentlichen Netze und Dienste, gehoben bei größerer Bedeutung für das Gemeinwohl (Anhaltspunkt: mehr als 100.000 Teilnehmer) und erhöht, derzeit nur 5G. Bei gehobener Kritikalität kommen Maßnahmen gegen Naturkatastrophen, schwere Unfälle, Sabotage und Terroranschläge hinzu. Den Ausschlag gibt aber die konkrete Gefährdungsanalyse des Unternehmens. Wie das im Konzept aussieht, zeigt die Seite Sicherheitskonzept nach § 166 TKG, wie Sie Nachweise nach den Abschnitten des Katalogs für eine Überprüfung ordnen, die Seite Überprüfung durch die Bundesnetzagentur.
Was steht in Anlage 1 und Anlage 2?
Anlage 1 gilt zusätzlich für Anbieter mit eigener IP-Infrastruktur, nach unserer Einschätzung also für die meisten Glasfaser-, Kabel- und Funknetzbetreiber, die Internetzugang über ein eigenes IP-Netz anbieten. Sie behandelt Infrastruktur (DDoS-Schutz, Inter-Domain-Routing), Monitoring und Endnutzerdienste: Internetzugang, VoIP mit erreichbaren Notrufnummern und Schutz vor TDoS, DNS mit DNSSEC. Passwörter sind mindestens gehasht und mit Salt zu speichern.
Anlage 2 gilt nur bei erhöhtem Gefährdungspotenzial, das nach der geltenden Allgemeinverfügung nur Betreiber öffentlicher 5G-Mobilfunknetze haben. Sie verlangt unter anderem die Zertifizierung kritischer Komponenten, vertrauenswürdige Hersteller und Lieferanten, Produktintegrität, Sicherheitsmonitoring und Diversität.
Die Liste der kritischen Funktionen mit Stand 18.08.2021 gilt ebenfalls nur bei erhöhtem Gefährdungspotenzial, heute also für 5G. Aus ihr ergeben sich die kritischen Komponenten, die nach § 165 Abs. 4 TKG vor dem ersten Einsatz zertifiziert sein müssen.
Was ändert der Entwurf 2025-10?
Alles in diesem Abschnitt ist Entwurf und keine geltende Rechtslage. Die BNetzA nennt als wesentliche Änderungen die Abstufung der Maßnahmen nach drei Gefährdungspotenzialen, neue Maßnahmen für 5G mit einer neuen Liste kritischer Funktionen und eine Verhältnismäßigkeitsprüfung beim Erlass als Verwaltungsakt. Der Entwurf hat drei Teile: Teil A ist die Allgemeinverfügung mit Begründung, Teil B der Katalog mit den Kapiteln 1 bis 6, Teil C eine Technische Spezifikation für paketvermittelte Netze (unter anderem DDoS, Inter-Domain-Routing, DNS und E-Mail-Sicherheit).
Gefährdungspotenziale und Maßnahmenkategorien laut Entwurf
| Gefährdungspotenzial (Entwurf) | Kriterien laut Tenor des Entwurfs | Pflichtige Maßnahmen in Kapitel 4 |
|---|---|---|
| normal | weniger als 10 Beschäftigte und Jahresumsatz bzw. Jahresbilanzsumme höchstens 2 Mio. € | mindestens Kategorie a) (grundlegend) |
| gehoben | bei Bedeutung für das Gemeinwohl, jedenfalls weniger als 50 Beschäftigte und Jahresumsatz oder Jahresbilanzsumme höchstens 10 Mio. € | Kategorien a) und b) (erweitert) |
| erhöht | jedenfalls 5G-Netzbetreiber, Netzbetreiber oder Diensteanbieter ab 50 Beschäftigten oder mit Jahresumsatz und Jahresbilanzsumme über je 10 Mio. €, Betreiber kritischer Einrichtungen nach der CER-Richtlinie | Kategorien a), b) und c) (vollumfänglich); 5G zusätzlich Kapitel 5 |
Die Stufen sind im Entwurf nicht trennscharf: Nach dem Wortlaut des Tenors schließt die Gruppe „gehoben“ die Gruppe „normal“ ein, und die Aufzählung zum erhöhten Potenzial endet mit einem offenen „oder“. Der Entwurf spricht teils von „Personen“, teils von „Mitarbeitern“, wir schreiben einheitlich Beschäftigte. Belastbar sind die Kriterien erst in der erlassenen Fassung.
Neue Gliederung der Maßnahmen
Kapitel 4 des Entwurfs fasst die Maßnahmen in zehn Bereichen 4.1 bis 4.10 mit Sicherheitszielen und Maßnahmen der Kategorien a), b) und c) zusammen. Was gegenüber dem Katalog 2.0 neu hinzukäme, zeigt die rechte Spalte der Vergleichstabelle unten. Kapitel 5 gilt nur für 5G und regelt unter anderem kritische Komponenten, Zertifizierung und Diversität.
Vergleichstabelle: Katalog 2.0 und Entwurf 2025-10
Die folgende Tabelle ist unser Arbeitsprodukt aus den beiden PDF-Fassungen der BNetzA. Der erste Teil vergleicht die Struktur, der zweite ordnet jeden Abschnitt aus Kapitel 3 des Katalogs 2.0 dem Bereich des Entwurfs zu, in dem dasselbe Thema künftig stehen würde. Die Zuordnung folgt den Überschriften, nicht einem Abgleich jeder Einzelmaßnahme.
| Thema | Katalog 2.0 (gilt) | Entwurf 2025-10 (nicht erlassen) |
|---|---|---|
| Rechtsgrundlage im Text | § 109 TKG a. F. | § 167 TKG |
| Abstufung | Kritikalität Standard, gehoben (Anhaltspunkt 100.000 Teilnehmer), erhöht (5G) | Gefährdungspotenzial normal, gehoben, erhöht nach Beschäftigten und Umsatz |
| Maßnahmenform | Anforderungen je Abschnitt 3.1 bis 3.9, für alle gleich | Sicherheitsziele mit Maßnahmen a), b), c) je Bereich 4.1 bis 4.10 |
| IP-Netze | Anlage 1 | Teil C, Maßnahmen je Stufe a), b), c) |
| 5G | Anlage 2, Liste kritischer Funktionen 2021 | Kapitel 5 mit neuer Bestimmung kritischer Komponenten |
| Datenschutz und Fernmeldegeheimnis | Kapitel 4 nach TKG 2004 | Bereich 4.1 |
| Umsetzungsfrist | ein Jahr nach Inkrafttreten (mit Veröffentlichung) | ein Jahr nach Bekanntgabe, Katalog 2.0 gilt so lange weiter |
| Katalog 2.0, Kapitel 3 | Entwurf 2025-10, Kapitel 4 (unsere Zuordnung) | Was neu hinzukäme |
|---|---|---|
| 3.1.1 Organisations- und Risikomanagement | 4.2.1 Informationssicherheitspolitik, 4.2.2 Risikomanagement | Informationssicherheitspolitik als eigener Punkt |
| 3.1.2 Sicherheitsrollen | 4.2.3 Sicherheitsrollen und Verantwortlichkeiten | - |
| 3.1.3 Lieferantenmanagement | 4.2.4 Sicherheit bei Abhängigkeiten von Dritten | Blick auf Abhängigkeiten statt nur auf Lieferanten |
| 3.2 Personal | 4.3 Sicherheit im Personalmanagement | Überschrift 4.3.2 nennt zusätzlich Sicherheitsausbildung und Prüfung |
| 3.3 Daten, Systeme, Einrichtungen | 4.4 Sicherheit von Daten, Systemen und Einrichtungen | Schutz von sicherheitsrelevanten Daten (4.4.6) |
| 3.4 Betriebsführung | 4.5 Betriebsführung | - |
| - | 4.6 Lifecycle-Management für Hard- und Software | neuer Bereich |
| 3.5 Störungen und Sicherheitsvorfälle | 4.7 Management von Zwischenfällen | Kooperation bei anbieterübergreifenden Störungen (4.7.4) |
| 3.6 Not- und Ausfallmanagement | 4.8 Notfall- und Ausfallmanagement | Backup-Strategie (4.8.3) |
| 3.7.1 bis 3.7.3 Überwachung und Tests | 4.9.1 bis 4.9.3 | Angriffserkennung ausdrücklich in 4.9.1 |
| 3.8 Beurteilung | 4.9.4 Beurteilung der Schutzmaßnahmen | - |
| 3.9 Einhaltung | 4.9.5 Überwachung der Einhaltung | - |
| Kapitel 4 (Fernmeldegeheimnis, Datenschutz) | 4.1 Schutz des Fernmeldegeheimnisses und personenbezogener Daten | nach geltendem Recht |
| - | 4.10 Bewusstsein für Bedrohungen (Threat Awareness) | neuer Bereich, unter anderem Unterrichtung der Nutzer über Bedrohungen |
Offen bleibt bis zum Erlass, welche Einzelmaßnahmen in den Kategorien a), b) und c) stehen werden.
Welche Fristen gelten?
Nach § 167 Abs. 3 TKG müssen die Verpflichteten die Vorgaben eines Katalogs spätestens ein Jahr nach dessen Inkrafttreten erfüllen, wenn der Katalog keine abweichende Frist festlegt. Für den Katalog 2.0 lief diese Frist schon ab. Der Entwurf 2025-10 soll mit Bekanntgabe in Kraft treten. Während des folgenden Jahres gilt der Katalog 2.0 weiter, soweit die neuen Vorgaben noch nicht erfüllt sind, danach wird er widerrufen.
Abweichung im Entwurf: Der Entwurf nennt als Grundlage der Jahresfrist an zwei Stellen „§ 167 Abs. 2 TKG“, in den Hinweisen und im Tenor Ziffer 2. Die Jahresfrist steht im Gesetz in Abs. 3, Abs. 2 regelt die Befugnis zu den kritischen Funktionen. Es gilt der Gesetzestext.
Weil die BNetzA den Erlass nicht datiert, lässt sich heute kein Enddatum nennen.
Beispiel: Was der Vergleich für einen Kabelnetzbetreiber bedeutet
Fiktives Beispiel, kein Kunde. Ein regionaler Kabelnetzbetreiber mit 35 Beschäftigten und 7 Mio. € Jahresumsatz versorgt rund 18.000 Anschlüsse mit Internetzugang und Telefonie. Er betreibt ein eigenes IP-Kernnetz mit BGP-Anbindung an zwei Upstream-Anbieter, eigene DNS-Resolver und E-Mail-Postfächer für seine Kunden. Die Einordnung folgt dem Wortlaut der Unterlagen und ist unsere Lesart:
| Frage | Heute (Katalog 2.0) | Falls der Entwurf so erlassen wird |
|---|---|---|
| Einstufung | Kritikalität Standard: kein 5G, Anhaltspunkt für gehoben (mehr als 100.000 Teilnehmer) nicht erreicht | nicht „normal“ (10 und mehr Beschäftigte), nach dem Tenor jedenfalls „gehoben“ (unter 50 Beschäftigte, Umsatz höchstens 10 Mio. €) |
| Was gilt | Kapitel 3 vollständig, Anlage 1 wegen der eigenen IP-Infrastruktur | Kapitel 4, Kategorien a) und b) in allen zehn Bereichen; Teil C für DDoS, Routing, DNS und E-Mail |
| Erhöhtes Gefährdungspotenzial | nein | nein, solange er unter 50 Beschäftigten bleibt und Umsatz oder Bilanzsumme höchstens 10 Mio. € betragen |
| Was er jetzt tun kann | Maßnahmen je Abschnitt 3.1 bis 3.9 und Anlage 1 mit Nachweis dokumentieren | dieselbe Dokumentation mit der Zuordnungstabelle oben vorbereiten, Lifecycle-Management und Backup-Strategie früh angehen |
| Wann | seit Inkrafttreten, die Jahresfrist ist abgelaufen | spätestens ein Jahr nach Bekanntgabe des neuen Katalogs |
Wächst der Betreiber auf 50 Beschäftigte, hätte er nach dem Entwurf erhöhtes Gefährdungspotenzial, mit den Folgen nach § 165, die die Seite Schutzmaßnahmen nach § 165 TKG beschreibt.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Anlage 1 nicht bearbeitet | die eigene IP-Infrastruktur wird nicht als Auslöser erkannt | DDoS-Schutz, Routing-Sicherheit, DNSSEC und Passwortspeicherung fehlen im Konzept, obwohl die Allgemeinverfügung sie verlangt | eigene IP-Infrastruktur klären, Anlage 1 dann Punkt für Punkt mit Maßnahme und Nachweis abarbeiten |
| Alte Paragrafen ungeprüft übernommen | Verweise im Konzept stammen aus dem Katalog 2.0 und nennen § 109 a. F. | neuere Pflichten, etwa die zehn Mindestmaßnahmen nach § 165 Abs. 2a, fehlen in der Zuordnung | Verweise mit der Übersetzungstabelle oben umstellen, neue Pflichten ergänzen |
| Abwarten bis zum Erlass des neuen Katalogs | die Gefährdungsstufen des Entwurfs gelten als ungewiss | nach dem Erlass bleibt ein Jahr für alle neuen Bereiche zugleich | heute nach Katalog 2.0 dokumentieren, mit der Zuordnungstabelle vorbereiten |
Wenn Sie wissen wollen, wo Ihr Unternehmen bei den Anforderungen des Katalogs steht, beginnen Sie mit der Statusprüfung Stufe 1. Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt.
Häufige Fragen
Gilt der Katalog auch für Diensteanbieter ohne eigenes Netz?+
Muss ich Anlage 1 erfüllen, wenn ich nur Telefonie anbiete?+
In welche Gefährdungsstufe käme ein kleiner Glasfaser-ISP nach dem Entwurf?+
Sollten wir unser Konzept schon jetzt nach dem Entwurf gliedern?+
Weiterlesen
- § 165 TKG: Schutzmaßnahmen und die zehn Mindestmaßnahmen
- § 166 TKG Sicherheitskonzept: erstellen, überarbeiten, vorlegen
- NIS2 für TK-Anbieter: Einstufung, Registrierung, TKG-Pflichten
- Sicherheitsbeauftragter nach § 166 TKG: Aufgaben und Benennung
- TK-Sicherheit nach TKG: Beratung und Festpreise für TK-Anbieter
Quellen
- § 167 TKG: Katalog von Sicherheitsanforderungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 165 TKG: Technische und organisatorische Schutzmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Katalog von Sicherheitsanforderungen (Katalog 2.0, Allgemeinverfügung, Liste kritischer Funktionen) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Katalog von Sicherheitsanforderungen Version 2.0, Stand 29.04.2020 (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Allgemeinverfügung zur Festlegung des Kataloges von Sicherheitsanforderungen (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Allgemeinverfügung zur Festlegung der Umsetzungsfristen für den Einsatz kritischer Komponenten (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Überarbeitung des Kataloges von Sicherheitsanforderungen zur Konsultation (abgerufen am 2026-11-06)
- Bundesnetzagentur: Entwurf des Katalogs von Sicherheitsanforderungen, Version 2025-10 (PDF) (abgerufen am 2026-11-06)
- BfDI: Das Verfahren nach § 169 TKG (Ablösung von § 109a TKG a. F.) (abgerufen am 2026-11-06)
- BT-Drs. 21/8277: Entwurf eines TKG-Änderungsgesetzes 2026 (PDF) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).