
Stand: 2026-11-06
Diese Seite behandelt das Dokument: was ein Sicherheitskonzept nach § 166 TKG enthalten muss, wie man es gliedert, vorlegt und aktuell hält. Wer die Rolle des Sicherheitsbeauftragten nach § 166 TKG besetzen will oder die einzelnen Schutzmaßnahmen nach § 165 TKG sucht, findet beides auf eigenen Seiten. Ein Sicherheitskonzept ohne TK-Bezug, etwa nach IT-Grundschutz, erklärt das Sicherheitskonzept nach BSI-Standard 200-2 auf grundschutz-readiness.de.
Rechtsstand: TKG in der Fassung vom 22.10.2026. Katalog von Sicherheitsanforderungen nach § 167 TKG: gültig ist Version 2.0 vom 29.04.2020, der Entwurf Version 2025-10 ist nicht erlassen. Geprüft am 6. November 2026. Diese Seite gibt allgemeine Informationen und ist keine Rechtsberatung. Ob und wie eine Pflicht Ihr Unternehmen trifft, klärt im Einzelfall eine Rechtsanwältin oder ein Rechtsanwalt.
Wer muss ein Sicherheitskonzept nach § 166 TKG erstellen und vorlegen?
Jedes Unternehmen, das ein öffentliches Telekommunikationsnetz betreibt oder öffentlich zugängliche Telekommunikationsdienste erbringt, muss ein Sicherheitskonzept erstellen (§ 166 Abs. 1 TKG). Eine Größenschwelle gibt es nicht, und die Pflicht hängt nicht von der Einstufung nach dem BSI-Gesetz ab. Unterschiedlich geregelt ist nur die Vorlage:
| Pflicht | Netzbetreiber | Diensteanbieter ohne eigenes Netz |
|---|---|---|
| Konzept erstellen (Abs. 1 Nr. 3) | ja | ja |
| Der Bundesnetzagentur vorlegen (Abs. 2) | unverzüglich nach Aufnahme des Netzbetriebs | wenn die Bundesnetzagentur es verlangt |
| Umsetzungserklärung beifügen (Abs. 3) | mit jeder Vorlage | mit jeder Vorlage |
| Bei Änderungen anpassen und erneut vorlegen (Abs. 4 Satz 2) | ja | sobald die Bundesnetzagentur die Vorlage verlangt hat |
Dieselbe Vorschrift verlangt zwei weitere Dinge: einen Sicherheitsbeauftragten zu bestimmen und einen in der Europäischen Union ansässigen Ansprechpartner zu benennen (§ 166 Abs. 1 Nr. 1 und 2 TKG). Aufgaben, Anforderungen und eine Benennungsvorlage stehen auf der Seite Sicherheitsbeauftragter nach § 166 TKG. Ob Ihr Angebot überhaupt ein öffentliches Netz oder ein öffentlich zugänglicher Dienst ist, klärt die Seite NIS2-Pflichten für TK-Anbieter.
Was muss im Sicherheitskonzept stehen?
Das Gesetz gibt drei Inhalte vor (§ 166 Abs. 1 Nr. 3 TKG). Aus dem Konzept muss hervorgehen,
- welches öffentliche Telekommunikationsnetz betrieben wird und welche öffentlich zugänglichen Telekommunikationsdienste erbracht werden (Buchst. a),
- von welchen Gefährdungen auszugehen ist (Buchst. b) und
- welche technischen Vorkehrungen oder sonstigen Schutzmaßnahmen getroffen oder geplant sind, um die Pflichten aus § 165 Abs. 1 bis 7 TKG in der Konkretisierung durch den Katalog von Sicherheitsanforderungen zu erfüllen (Buchst. c).
Gibt der Katalog nur ein Sicherheitsziel vor, muss das Konzept darlegen, dass die gewählten Maßnahmen dieses Ziel vollumfänglich erreichen. Der Katalog 2020 verlangt außerdem ein inhaltlich zusammenhängendes Dokument. Mündliche oder fernmündliche Erklärungen genügen nicht.
Weil Buchstabe c auf § 165 Abs. 1 bis 7 verweist, gehören seit dem 6. Dezember 2025 auch die zehn Mindestmaßnahmen aus § 165 Abs. 2a TKG ins Konzept (unsere Ableitung aus dem Verweis). Sie gelten für TK-Anbieter, die wichtige oder besonders wichtige Einrichtungen nach § 28 BSIG sind. Betreiber öffentlicher TK-Netze und Anbieter öffentlich zugänglicher TK-Dienste sind das ohne Größenschwelle nach unten. Eine Übergangsfrist kennt das Gesetz dafür nicht. Welche zehn Bereiche das sind und was jede Maßnahme verlangt, erklärt die Seite Schutzmaßnahmen nach § 165 TKG.
Nach welchem Katalog wird das Konzept geschrieben?
Maßstab für die Maßnahmen ist der Katalog von Sicherheitsanforderungen nach § 167 TKG in der Version 2.0 vom 29.04.2020, der noch gültig ist. Kapitel 5 enthält die Hinweise der Bundesnetzagentur zur Erstellung des Konzepts, darauf baut die Gliederung unten auf. Der Entwurf Version 2025-10 ist nicht erlassen (Stand 6. November 2026). Tritt ein neuer Katalog in Kraft, ist er nach § 167 Abs. 3 TKG spätestens ein Jahr danach zu erfüllen, wenn er keine andere Frist festlegt. Aufbau des geltenden Katalogs und Änderungen im Entwurf erklärt die Seite Katalog von Sicherheitsanforderungen nach § 167 TKG.
Gliederung eines Sicherheitskonzepts nach § 166 TKG mit Beispielkapitel
Beispiel, kein Kunde: Die Beispiel-Glasfaser GmbH hat 12 Beschäftigte, betreibt ein FTTH-Netz in drei Gemeinden mit zwei Netzknoten (PoP) und bietet darüber Internetzugang und VoIP-Telefonie an. Den Sprachdienst betreibt ein Dienstleister, das Kundenportal läuft in einem Rechenzentrum in Deutschland. Ihr Konzept stammt von 2019 und ist noch nach § 109 TKG alter Fassung gegliedert. So sieht die überarbeitete Gliederung aus:
| Kapitel | Inhalt im Beispiel | Grundlage |
|---|---|---|
| 1 Unternehmen und Geltungsbereich | Gesellschaft, Anschrift, Sicherheitsbeauftragter und Stellvertreter, EU-Ansprechpartner, Stand und Versionshistorie | § 166 Abs. 1 Nr. 1 und 2 TKG |
| 2 Beschreibung des Netzes | Netzstrukturplan: Systeme (OLT, Router, Netzmanagement, Kundendaten, Abrechnung), Verbindungen zwischen den Systemen, Außenverbindungen (Upstream, Fernwartung), Größe und Art des Netzes, geografische Ausdehnung | § 166 Abs. 1 Nr. 3 Buchst. a TKG, Katalog 2020 Kap. 5.1.1 |
| 3 Beschreibung der Dienste | Internetzugang und VoIP mit Teilnehmerkreis (Privat- und Geschäftskunden), genutzte Netze und Dienstleister | § 166 Abs. 1 Nr. 3 Buchst. a TKG, Kap. 5.1.2 |
| 4 Gefährdungen | 4.1 Einstufung der Kritikalität (Standard), 4.2 Gefährdungen je Komponente, 4.3 Gefährdungen des Gesamtsystems und Restrisiko | § 166 Abs. 1 Nr. 3 Buchst. b TKG, Kap. 5.1.3 bis 5.1.5 |
| 5 Schutzmaßnahmen | je Anforderung aus Katalog Kap. 3 und Anlage 1: Maßnahme, Status (umgesetzt oder geplant mit Termin), Nachweis; dazu die zehn Bereiche aus § 165 Abs. 2a TKG | § 166 Abs. 1 Nr. 3 Buchst. c TKG, Kap. 5.1.6 |
| 6 Schutz des Fernmeldegeheimnisses und personenbezogener Daten | Zugriff auf Verkehrs- und Bestandsdaten, Protokollierung, Löschfristen | § 165 Abs. 1 TKG |
| 7 Sicherheitsvorfälle und Meldung | Erkennen, Bewerten, Meldung an Bundesnetzagentur und BSI, Rollen | Katalog Kap. 3.5, § 168 TKG |
| 8 Pflege des Konzepts | Anlässe für eine Anpassung, jährliche Durchsicht, Wirksamkeitsprüfung | § 166 Abs. 4 Satz 2 TKG, Kap. 5.1.10 |
| Anlage | Umsetzungserklärung, unterschrieben | § 166 Abs. 3 TKG, Kap. 5.1.9 |
Beispielkapitel 4.3 und 5 (Auszug): Für das Gesamtsystem fällt auf, dass beide PoP über denselben Upstream-Anbieter angebunden sind und die Notstromversorgung nur einen PoP abdeckt. Daraus ergeben sich im Maßnahmenteil unter anderem diese Zeilen:
| Gefährdung | Betroffen | Maßnahme | Katalog 2020 | Status |
|---|---|---|---|---|
| Ausfall der Stromversorgung im PoP Süd | Internetzugang und VoIP für rund 40 % der Anschlüsse | USV mit 4 Stunden Überbrückung, Anschluss für mobiles Notstromaggregat | 3.3.3 Versorgungssicherheit | geplant, Abschluss 31.03.2027 |
| Ausfall des einzigen Upstream-Anbieters | alle Dienste | zweiter Upstream über getrennte Trasse, Umschaltung getestet | 3.6.1 Business Continuity Management | umgesetzt, Testprotokoll 09/2026 |
| Unbefugter Fernzugriff des VoIP-Dienstleisters | VoIP-Plattform, Verkehrsdaten | Zugang nur über Sprungserver mit Multi-Faktor-Authentifizierung, Protokollierung, Vertrag mit Sicherheitsanforderungen | 3.3.4 Zugriffs- und Zugangskontrolle, 3.1.3 Lieferantenmanagement | umgesetzt |
| Restrisiko: gleichzeitiger Ausfall beider PoP durch Unwetter | alle Dienste | akzeptiertes Restrisiko, Krisenkommunikation an Kunden vorbereitet | 3.6.2 Disaster Recovery | bewertet und von der Geschäftsführung akzeptiert |
Gliederung und Beispielkapitel sind unsere Einordnung auf Grundlage von Kapitel 5 des Katalogs 2020.
Die Umsetzungserklärung nach § 166 Abs. 3 TKG
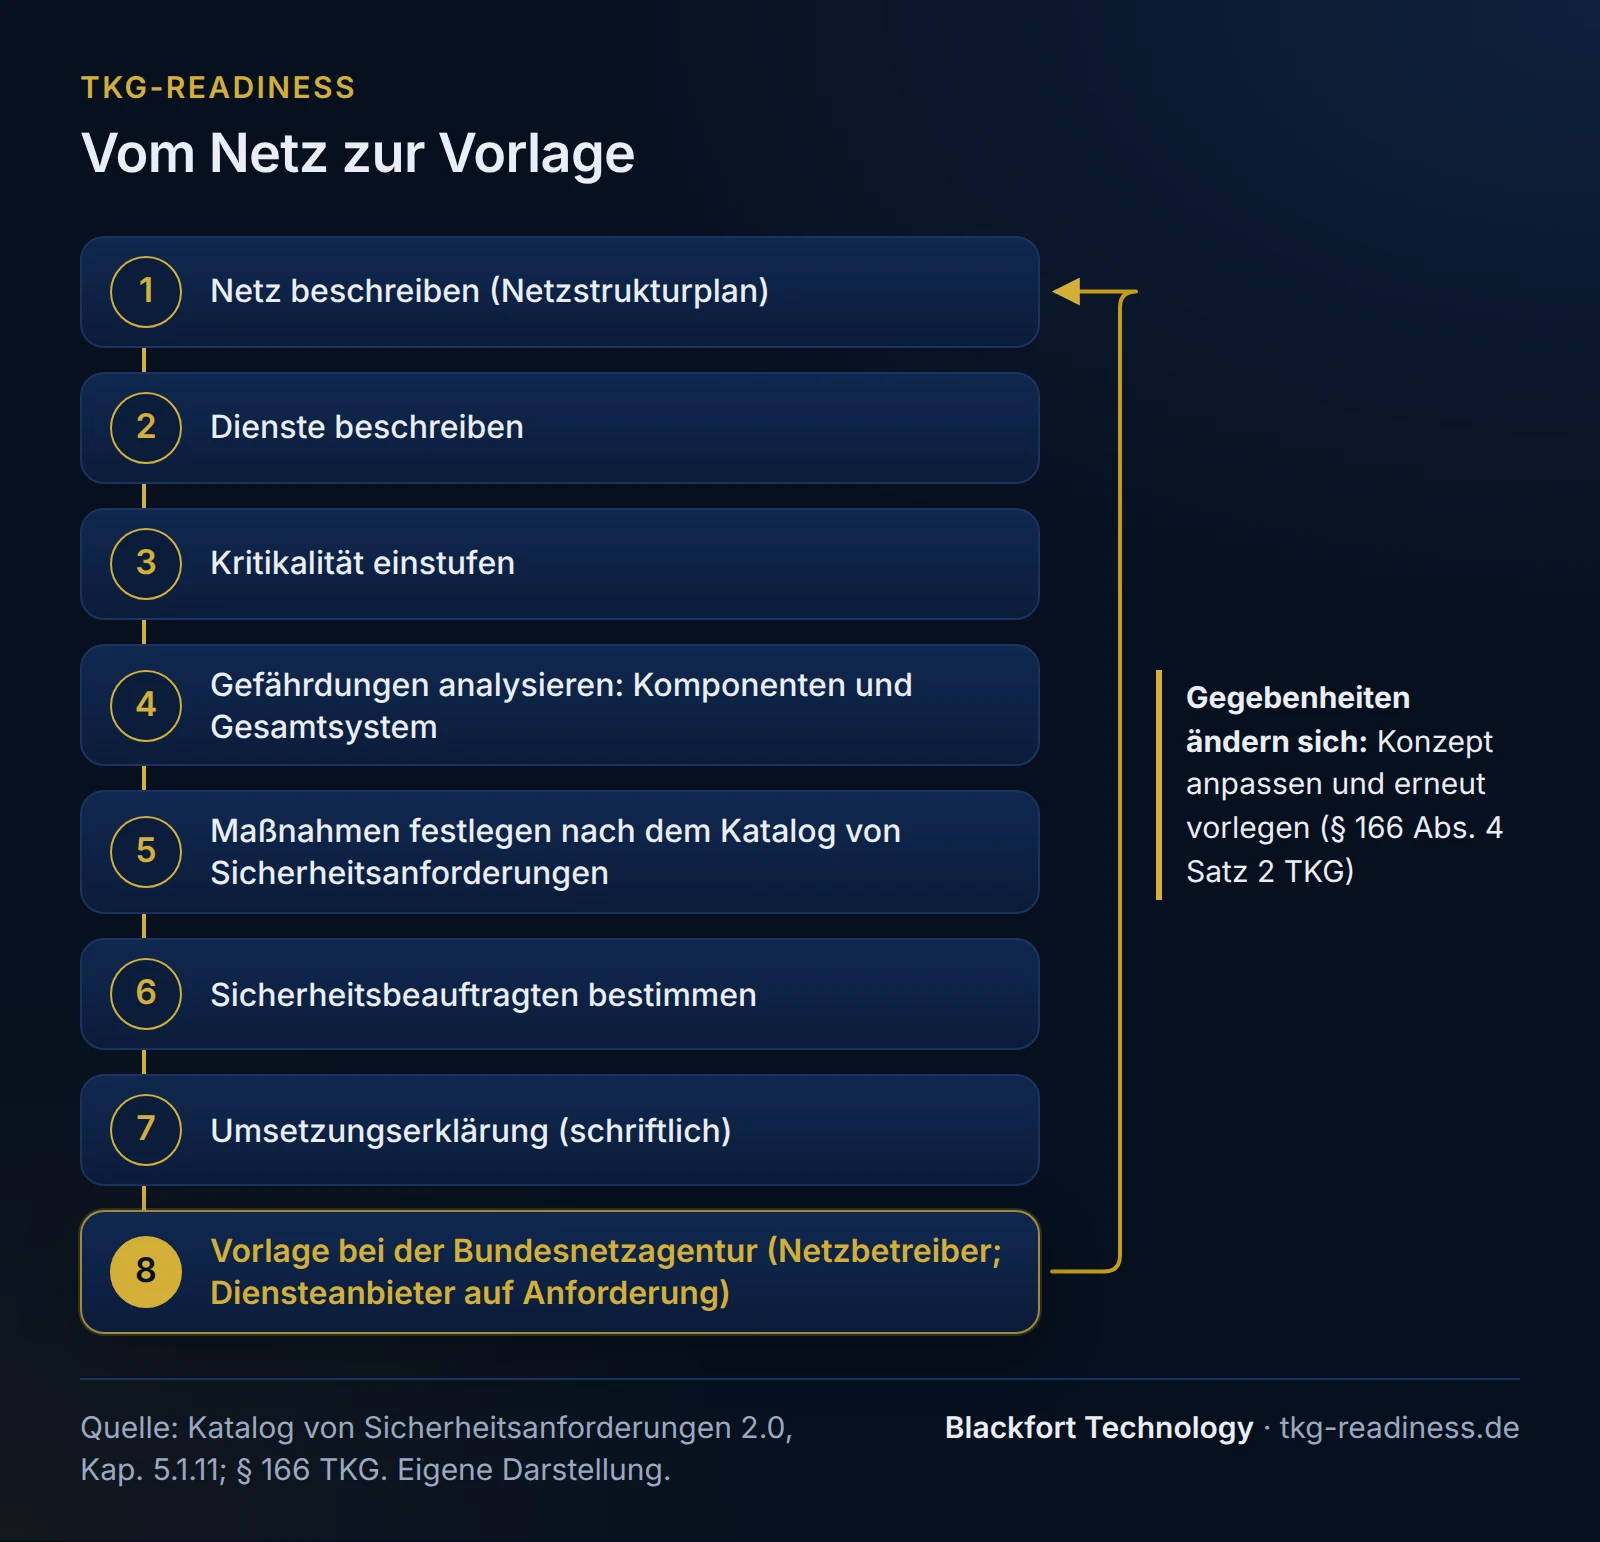
Mit dem Sicherheitskonzept ist eine Erklärung vorzulegen, dass die darin aufgezeigten Maßnahmen umgesetzt sind oder unverzüglich umgesetzt werden (§ 166 Abs. 3 TKG). Der Katalog 2020 verlangt dafür die Schriftform. Mit der Erklärung wird aus dem Konzept eine verbindliche Aussage über den tatsächlichen Stand im Unternehmen.
In der Praxis hilft es, im Maßnahmenteil jede Zeile mit „umgesetzt“ oder „geplant bis“ zu kennzeichnen, wie im Beispiel oben. Dann bezieht sich die Erklärung auf eine nachprüfbare Liste, und geplante Maßnahmen haben einen Termin.
Wann muss das Konzept angepasst und erneut vorgelegt werden?
Ändern sich die Gegebenheiten, die dem Konzept zugrunde liegen, muss der nach Absatz 2 Verpflichtete das Konzept unverzüglich anpassen und der Bundesnetzagentur unter Hinweis auf die Änderungen erneut vorlegen (§ 166 Abs. 4 Satz 2 TKG). Verpflichtet sind damit Netzbetreiber und Diensteanbieter, von denen die Bundesnetzagentur die Vorlage verlangt hat. Unabhängig davon soll das Konzept nach dem Katalog 2020 regelmäßig überprüft und die Wirksamkeit der Maßnahmen in regelmäßigen Abständen festgestellt werden.
Typische Anlässe sind nach unserer Einordnung ein neuer Netzknoten oder ein neues Ausbaugebiet, ein neuer Dienst wie Telefonie oder IPTV, ein Wechsel des Rechenzentrums oder eines Dienstleisters mit Zugriff auf das Netz und eine neue Rechtslage. Die letzte solche Änderung war das NIS-2-Umsetzungsgesetz zum 6. Dezember 2025.
Nach der Vorlage: Überprüfung in Kürze
Die Bundesnetzagentur überprüft regelmäßig die Umsetzung des Sicherheitskonzepts, nach § 166 Abs. 5 TKG soll das mindestens alle zwei Jahre geschehen, und kann bei Sicherheitsmängeln deren unverzügliche Beseitigung verlangen (§ 166 Abs. 4 Satz 1 TKG). Wer das Konzept nicht, nicht richtig, nicht vollständig oder nicht rechtzeitig vorlegt, handelt ordnungswidrig (Geldbuße bis 300.000 €, § 228 Abs. 2 Nr. 38 TKG), für das Erstellen selbst und für die Schutzmaßnahmen nach § 165 TKG enthält § 228 keinen eigenen Tatbestand. Wie eine Überprüfung abläuft, was bei Mängeln gilt und wie Sie Nachweise in einem Ordner vorbereiten, steht auf der Seite Überprüfung durch die Bundesnetzagentur.
ISO 27001 in Kürze
Der Katalog 2020 erlaubt, die Schutzmaßnahmen auf Grundlage geeigneter Standards und Normen festzulegen, darunter DIN ISO/IEC-Normen. Risikomethodik, Inventar, Richtlinien und Nachweise eines ISMS nach ISO/IEC 27001 lassen sich deshalb meist übernehmen. Eine Anrechnung eines Zertifikats auf Konzept oder Umsetzungserklärung sieht der Katalog aber nicht vor, Netz- und Dienstbeschreibung, Katalogbezug und Meldung nach § 168 TKG kommen hinzu. Was sich übernehmen lässt und wie die Kapitel des Katalogs zu Anhang A der ISO/IEC 27001:2022 passen, zeigt die Seite Sicherheitskonzept nach § 166 TKG und ISO 27001.
„109 TKG“: was der Altbegriff heute bedeutet
Bis zum 30. November 2021 standen die Sicherheitspflichten der TK-Unternehmen in § 109 TKG alter Fassung. Das TKG 2021 ist am 1. Dezember 2021 in Kraft getreten und hat sie auf mehrere Vorschriften verteilt: § 165 (Schutzmaßnahmen), § 166 (Sicherheitsbeauftragter und Sicherheitskonzept), § 167 (Katalog von Sicherheitsanforderungen) und § 168 (Meldung von Sicherheitsvorfällen). Schon das Konzept nach § 109 Abs. 4 a. F. bestand aus Netz- und Dienstebeschreibung, Gefährdungsanalyse und Schutzmaßnahmen (Katalog 2020, Kap. 5), wie heute nach § 166 Abs. 1 Nr. 3.
Ein Konzept, das noch nach § 109 a. F. gegliedert ist, muss deshalb nicht neu geschrieben werden. Prüfen sollte man es aber gegen die Pflichten, die seit 2021 und besonders seit Dezember 2025 hinzugekommen sind: die zehn Mindestmaßnahmen nach § 165 Abs. 2a, die Pflichten der Geschäftsleitung nach § 165 Abs. 2b bis 2d und die Meldung nach § 168 an Bundesnetzagentur und BSI. Auch der geltende Katalog 2020 zitiert noch § 109. Die Paragrafenangaben im Konzept sollten trotzdem auf das heutige TKG lauten.
Drei typische Lücken in bestehenden Konzepten
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Maßnahmenteil ohne § 165 Abs. 2a | Konzept vor Dezember 2025 erstellt und seitdem nur redaktionell gepflegt | Das Konzept bildet nicht alle Pflichten aus § 165 Abs. 1 bis 7 ab, eine Rückfrage oder Beanstandung der Bundesnetzagentur wird wahrscheinlicher | Die zehn Bereiche als eigene Zeilen im Maßnahmenteil, je mit Status und Nachweis |
| Umsetzungserklärung ohne Bezug | Pauschale Erklärung „alle Maßnahmen umgesetzt“, obwohl einzelne Maßnahmen noch geplant sind | Die Erklärung stimmt nicht mit dem tatsächlichen Stand überein | Status je Maßnahme im Konzept, Erklärung verweist auf diese Liste, geplante Maßnahmen mit Termin |
| Netzänderung nicht nachgezogen | Ausbau, neuer Dienst oder Dienstleisterwechsel ohne Rückmeldung an den Sicherheitsbeauftragten | Netzbeschreibung und Gefährdungsanalyse veralten, die Pflicht zur erneuten Vorlage nach § 166 Abs. 4 Satz 2 wird versäumt | Änderungsmanagement mit Prüffrage „berührt das Sicherheitskonzept?“, jährliche Durchsicht mit Protokoll |
Unser Vorgehen in fünf Schritten
- Bestandsaufnahme: Wir sichten Ihr vorhandenes Konzept, Netzpläne und Verträge und führen zwei Interviewtermine (je bis 2 Stunden) mit Geschäftsführung und Technik.
- Netz und Dienste: Wir erstellen oder aktualisieren Netzstrukturplan und Dienstebeschreibung nach Kapitel 5 des Katalogs.
- Gefährdungen und Maßnahmen: Wir bewerten Gefährdungen je Komponente und für das Gesamtsystem und ordnen jede Maßnahme den Anforderungen des Katalogs und § 165 Abs. 2a TKG zu, mit Status und Nachweis.
- Umsetzungserklärung und Vorlage: Sie erhalten das fertige Konzept und eine vorbereitete Umsetzungserklärung zur Unterschrift. Die Vorlage bei der Bundesnetzagentur geht von Ihnen aus.
- Rückfragen: Wir beantworten eine Rückfragerunde der Bundesnetzagentur zu dieser Fassung und zeigen, wie Sie das Konzept bei Änderungen pflegen.
Festpreise für die Überarbeitung Ihres Sicherheitskonzepts
Für ein vorhandenes Konzept bieten wir die Überarbeitung auf den geltenden Rechtsstand zum Festpreis an. Je Gesellschaft und Konzept, remote, zzgl. USt.:
| Leistung | bis 49 Beschäftigte | 50 bis 249 Beschäftigte |
|---|---|---|
| Überarbeitung nach § 166 TKG auf geltendem Rechtsstand (einschließlich § 165 Abs. 2a, 2b und 2d und § 168 TKG), mit vorbereiteter Umsetzungserklärung und einer Rückfragerunde der Bundesnetzagentur | 7.900 € | 12.900 € |
| Kompakt-Überarbeitung: unter 10 Beschäftigte, ein Netz, Konzept vorhanden, keine offenen Beanstandungen der Bundesnetzagentur | 4.900 € | - |
| NIS2-Umsetzungspaket, optional: Meldeablauf, Nachweise und Schulung der Geschäftsleitung, Begleitung der BSI-Registrierung; zu Überarbeitung und Kompakt-Überarbeitung buchbar | + 3.900 € | + 4.900 € |
| NIS2-Umsetzungspaket einzeln für ein Konzept, das schon den geltenden Rechtsstand abbildet | 4.900 € | 5.900 € |
Die Kompakt-Überarbeitung umfasst dieselben Schritte wie die Überarbeitung, mit einem Interviewtermin statt zwei, vorbereiteter Umsetzungserklärung und einer Rückfragerunde der Bundesnetzagentur, für ein Netz und eine Gesellschaft. Das Angebot richtet sich ausschließlich an Unternehmen (§ 14 BGB).
Neuerstellung, Unternehmen ab 250 Beschäftigten und 5G-Netze nach Angebot. Maßgeblich sind die Beschäftigten der beauftragenden Gesellschaft nach Köpfen am Tag der Beauftragung. Ob sich Ihr Konzept überarbeiten lässt, sehen wir vor der Beauftragung kostenfrei durch.
Die Überarbeitung bildet immer den geltenden Rechtsstand ab, denn das Konzept muss die Maßnahmen zur Erfüllung von § 165 Abs. 1 bis 7 TKG beschreiben (§ 166 Abs. 1 Nr. 3 TKG). Das NIS2-Umsetzungspaket arbeitet die Verfahren dazu aus, wenn Sie sie noch nicht haben. Grundlage sind Gesetz und Katalog von Sicherheitsanforderungen am vereinbarten Stichtag; die Anpassung an einen später erlassenen Katalog ist ein eigener Auftrag.
Die Rückfragerunde umfasst unsere Antwort auf eine Rückfrage der Bundesnetzagentur zu dieser Fassung, die binnen sechs Monaten nach Übergabe eingeht. Nicht enthalten: Vor-Ort-Termine, technische Prüfungen, die Umsetzung der Maßnahmen, weitere Behördenkorrespondenz, die Rolle des Sicherheitsbeauftragten, Rechtsberatung.
Wenn Sie zuerst wissen wollen, wo Ihr Unternehmen steht, beginnen Sie mit der Statusprüfung Stufe 1. Ihr Preis wird einmalig voll auf eine Überarbeitung des Sicherheitskonzepts angerechnet, wenn sie binnen 60 Tagen nach Übergabe der Ergebnisse beauftragt wird, nicht auf das einzeln gebuchte NIS2-Umsetzungspaket. Die Rolle des externen TK-Sicherheitsbeauftragten bieten wir auf Anfrage an, siehe Sicherheitsbeauftragter nach § 166 TKG.
Unsere Erfahrung mit § 166 TKG
Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt. Wer hinter TKG-Readiness steht, lesen Sie unter Über uns.
Häufige Fragen
Muss ein Diensteanbieter ohne eigenes Netz ein Sicherheitskonzept haben?+
Gibt es ein Muster für das Sicherheitskonzept nach § 166 TKG?+
Wer unterschreibt die Umsetzungserklärung?+
Was hat § 109 TKG geregelt, und gilt ein Konzept nach § 109 noch?+
Muss das Konzept angepasst werden, wenn der neue Katalog erlassen wird?+
Welche Meldefristen gelten bei einem Sicherheitsvorfall?+
Weiterlesen
- Sicherheitsbeauftragter nach § 166 TKG: Aufgaben und Benennung
- § 165 TKG: Schutzmaßnahmen und die zehn Mindestmaßnahmen
- § 168 TKG: Sicherheitsvorfall an BNetzA und BSI melden
- NIS2 für TK-Anbieter: Einstufung, Registrierung, TKG-Pflichten
- BNetzA-Prüfung des Sicherheitskonzepts: Ablauf und Nachweisordner
- ISO 27001 für TK-Anbieter: was das ISMS für das TKG abdeckt
- TKG-Pflichtenstatus: Statusprüfung Stufe 1 für TK-Anbieter
- TK-Sicherheit nach TKG: Beratung und Festpreise für TK-Anbieter
Quellen
- Telekommunikationsgesetz (TKG), § 166 Sicherheitsbeauftragter und Sicherheitskonzept (abgerufen am 2026-11-06)
- TKG § 165 Technische und organisatorische Schutzmaßnahmen (abgerufen am 2026-11-06)
- TKG § 167 Katalog von Sicherheitsanforderungen (abgerufen am 2026-11-06)
- TKG § 228 Bußgeldvorschriften (abgerufen am 2026-11-06)
- BSI-Gesetz § 28 Besonders wichtige und wichtige Einrichtungen (abgerufen am 2026-11-06)
- § 17 OWiG Höhe der Geldbuße (abgerufen am 2026-11-06)
- Bundesnetzagentur: Katalog von Sicherheitsanforderungen (abgerufen am 2026-11-06)
- Bundesnetzagentur: Katalog von Sicherheitsanforderungen Version 2.0, Stand 29.04.2020 (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Überarbeitung des Katalogs von Sicherheitsanforderungen zur Konsultation (Entwurf Version 2025-10) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).