
Stand: 2026-11-06
Rechtsstand: TKG in der Fassung vom 22.10.2026. Katalog von Sicherheitsanforderungen nach § 167 TKG: gültig ist Version 2.0 vom 29.04.2020, der Entwurf Version 2025-10 ist nicht erlassen. Normen: ISO/IEC 27001:2022, ISO/IEC 27011:2024. Geprüft am 06.11.2026. Diese Seite gibt allgemeine Informationen und ist keine Rechtsberatung. Ob Ihr Konzept im Einzelfall den Anforderungen genügt, klärt im Zweifel eine Rechtsanwältin oder ein Rechtsanwalt.
Diese Seite richtet sich an TK-Anbieter, die schon ein Informationssicherheits-Managementsystem nach ISO/IEC 27001 haben oder eines aufbauen, und ihr Sicherheitskonzept nach § 166 TKG darauf stützen wollen. Wie das Konzept insgesamt aufgebaut, erklärt und vorgelegt wird, steht auf der Seite Sicherheitskonzept nach § 166 TKG, was der Katalog je Kapitel verlangt, unter Katalog von Sicherheitsanforderungen nach § 167 TKG.
Ersetzt ein ISO-27001-Zertifikat das Sicherheitskonzept?
Nein. Weder der Katalog 2.0 noch der Entwurf 2025-10 sehen vor, dass ein Zertifikat nach ISO/IEC 27001 das Sicherheitskonzept, die Umsetzungserklärung oder die Überprüfung durch die Bundesnetzagentur ersetzt. Wir haben beide Dokumente vollständig nach „Zertifikat“, „27001“, „ISMS“ und „anerkannt“ durchsucht und keine solche Regel gefunden. Nach unserer Lesart bleiben damit drei Pflichten eigenständig:
- das Konzept nach § 166 Abs. 1 Nr. 3 TKG mit Netz und Diensten, Gefährdungen und Schutzmaßnahmen, als zusammenhängendes Dokument,
- die Vorlage bei der Bundesnetzagentur: für Netzbetreiber unverzüglich nach Aufnahme des Netzbetriebs, für Diensteanbieter auf Anforderung (§ 166 Abs. 2), bei geänderten Gegebenheiten erneut (Abs. 4 Satz 2),
- die Erklärung, dass die Maßnahmen umgesetzt sind oder unverzüglich umgesetzt werden (§ 166 Abs. 3), nach dem Katalog in Schriftform.
Im Energiesektor ist die Norm enger eingebunden: Dort bilden ISO/IEC 27001, 27002 und 27019 die Grundlage der IT-Sicherheitskataloge. Eine Anrechnung zwischen beiden Regelwerken sehen weder § 5c EnWG noch §§ 165 bis 167 TKG vor. Was das für ein Stadtwerk mit TK-Sparte bedeutet, behandelt die Seite Stadtwerke mit TK-Sparte.
Was sagt der Katalog zu Normen wie ISO 27001?
Der Katalog 2.0 lässt Normen als Grundlage der Maßnahmen ausdrücklich zu. In Kap. 5.1.6 heißt es, das Unternehmen sei grundsätzlich nicht gezwungen, die Schutzmaßnahmen auf der Grundlage seiner eigenen Analyse festzulegen. Eine Festlegung könne auch auf der Grundlage geeigneter Standards und Normen erfolgen, genannt sind BSI-Standards, die IT-Grundschutz-Methodik und DIN ISO/IEC-Normen. Im Literaturverzeichnis stehen ISO/IEC 27001 und 27002, jeweils in der deutschen Fassung von 2017.
Der Entwurf 2025-10 geht weiter: Seine Sicherheitsziele und Maßnahmen seien aus bestehenden Normen abgeleitet, die man zur Umsetzung verwenden könne. Die Übersicht nennt unter anderem ISO 27001/27002 und ISO 22301. Zugleich soll dort der IT-Grundschutz des BSI die Basis bilden und bei allen Sicherheitszielen mit berücksichtigt werden. Der Entwurf ist nicht erlassen.
Nach unserer Lesart erlaubt Kap. 5.1.6, die Auswahl der Maßnahmen auf eine Norm zu stützen. Die übrigen Inhalte des Konzepts bleiben: Beschreibung von Netz und Diensten, Gefährdungen und die Darlegung, wie die Maßnahmen die Pflichten aus § 165 TKG in der Ausprägung des Katalogs erfüllen. Gibt der Katalog nur ein Sicherheitsziel vor, verlangt § 166 Abs. 1 Nr. 3 Buchst. c die Darlegung, dass die Maßnahmen das Ziel vollumfänglich erreichen.
Was lässt sich aus dem ISMS übernehmen?
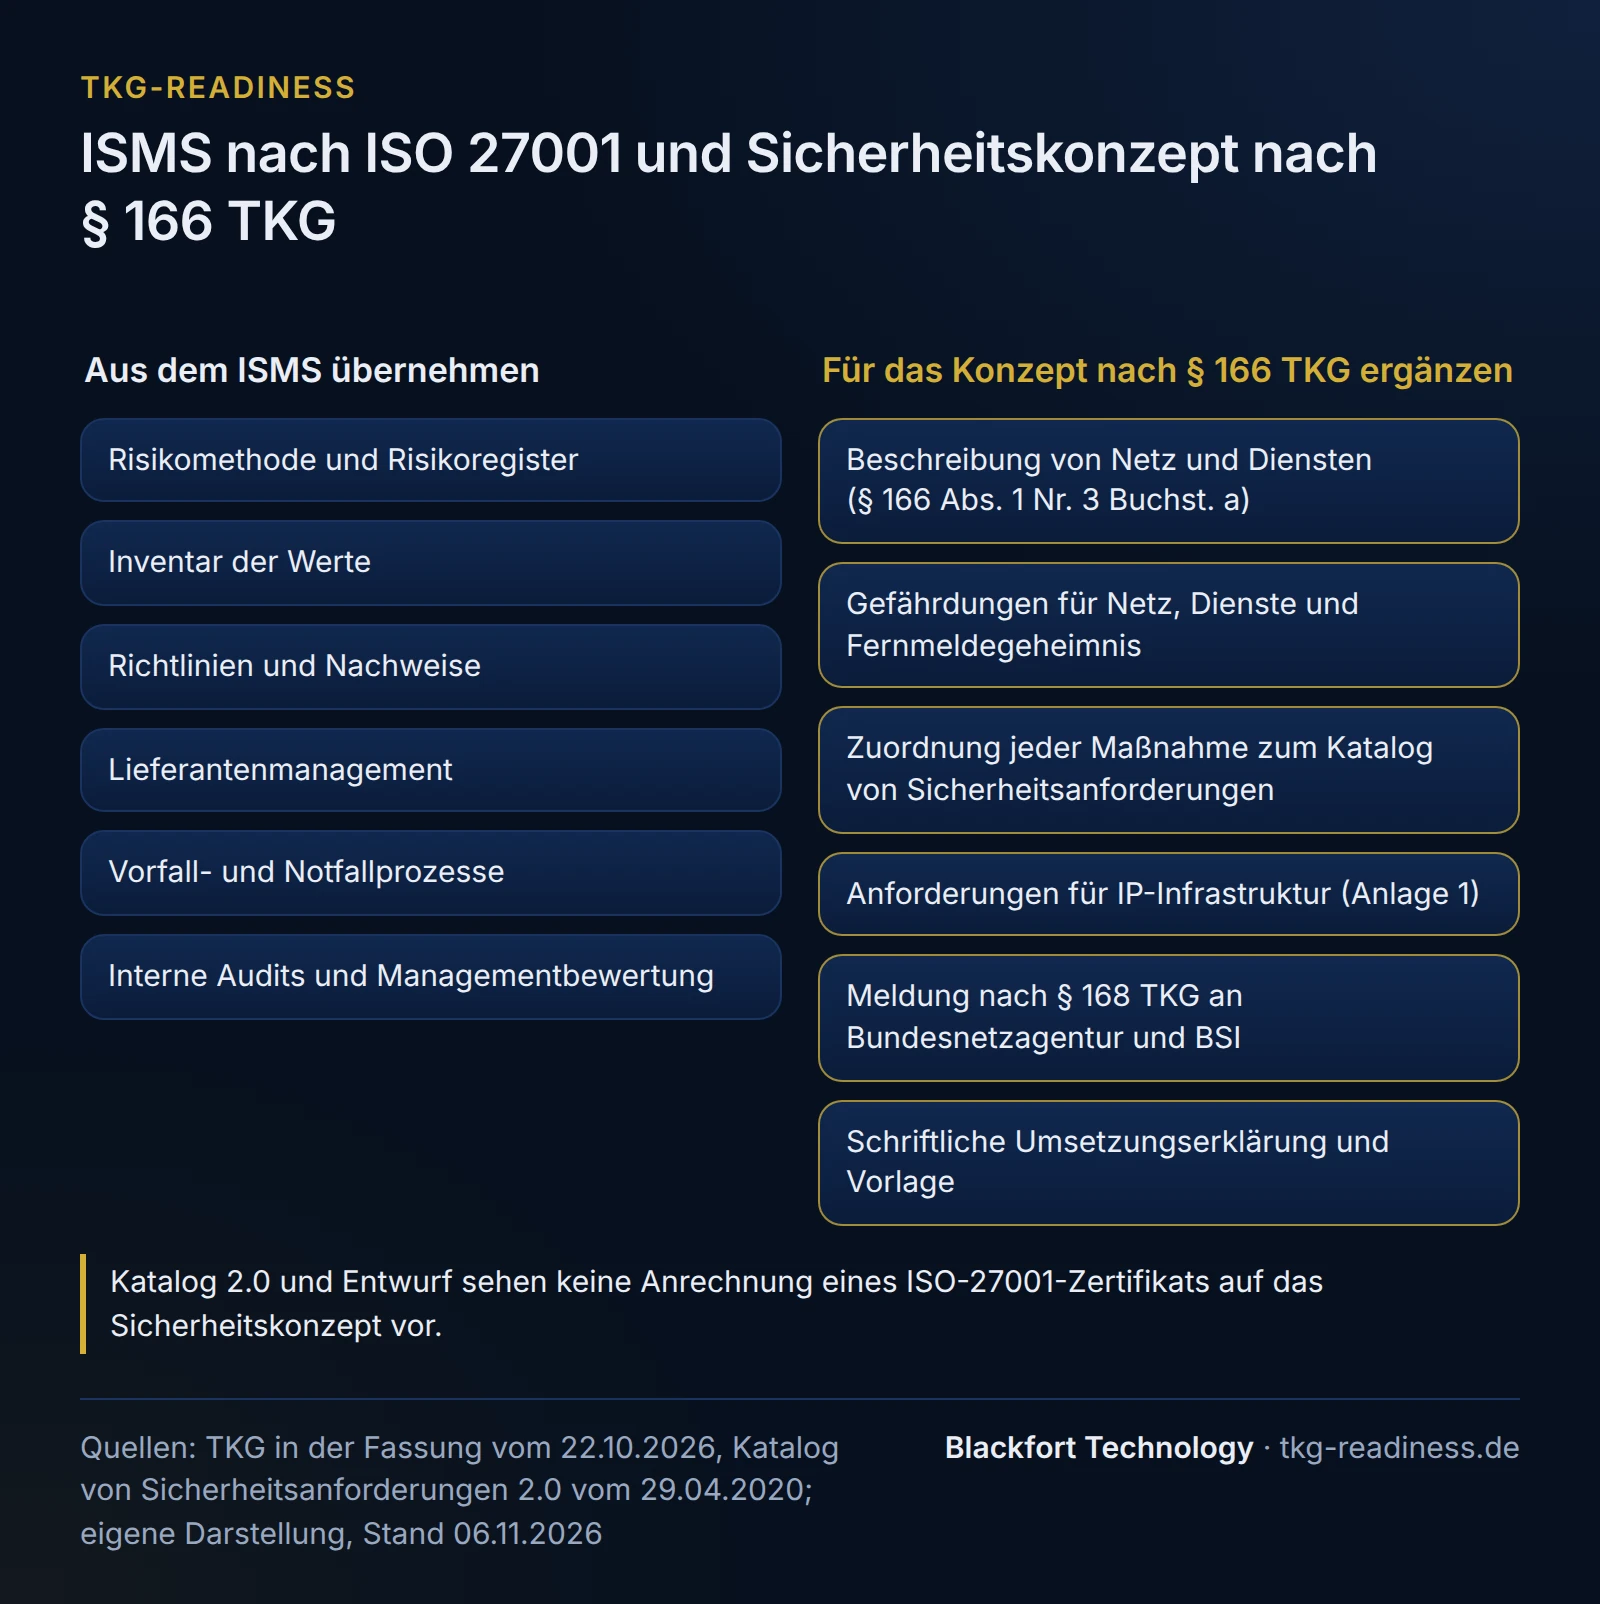
Nach unserer Einordnung lassen sich aus einem eingeführten ISMS vor allem diese Bausteine übernehmen, sofern der Geltungsbereich Netz und Dienste umfasst:
- Risikomethode und Risikoregister (ISO/IEC 27001 Abschnitte 6.1.2, 6.1.3, 8.2, 8.3) als Grundlage der konkreten Gefährdungsanalyse nach Katalog 2.0 Kap. 5.1.4.
- Inventar der Werte (Anhang A 5.9) als Ausgangspunkt für den Netzstrukturplan nach Kap. 5.1.1 und das Asset Management nach Kap. 3.4.3.
- Erklärung zur Anwendbarkeit (Abschnitt 6.1.3 d) als Liste der Maßnahmen mit Umsetzungsstand, die im Konzept den Kapiteln des Katalogs zugeordnet wird.
- Richtlinien und Nachweise zu Zugriff, Änderungen, Lieferanten, Personal, Protokollierung und Datensicherung.
- Vorfall- und Notfallprozesse (Anhang A 5.24 bis 5.30) als Grundlage für Kap. 3.5 und 3.6 des Katalogs.
- Interne Audits und Managementbewertung (Abschnitte 9.2, 9.3) für die regelmäßige Beurteilung der Maßnahmen nach Kap. 3.8 und die Überprüfung des Konzepts nach Kap. 5.1.10.
Was fehlt dem ISMS für das Konzept?
ISO/IEC 27001 kennt weder das TKG noch die Bundesnetzagentur. Für das Konzept kommt deshalb hinzu:
- Netz- und Dienstbeschreibung nach § 166 Abs. 1 Nr. 3 Buchst. a. Der Katalog 2.0 erwartet regelmäßig einen Netzstrukturplan mit fünf Strukturelementen: Systeme, Verbindungen zwischen ihnen, Außenverbindungen, Größe und Art des Netzes, geografische Ausdehnung. Dazu jeder öffentlich zugängliche Dienst mit Teilnehmerkreis.
- Einstufung der Kritikalität nach Kap. 5.1.3: Standard, gehoben (Anhaltspunkt mehr als 100.000 Teilnehmer) oder erhöht (heute nur 5G).
- TK-spezifische Anforderungen, für die Anhang A keine eigene Maßnahme hat: Schutz des Fernmeldegeheimnisses und der Verkehrsdaten (Kap. 4 des Katalogs, dort noch nach den Paragrafen des TKG 2004 formuliert, heute vor allem § 3 TDDDG und §§ 165 bis 169 TKG), für Anbieter mit eigener IP-Infrastruktur Anlage 1 mit Schutz vor DoS- und DDoS-Angriffen, Inter-Domain-Routing, DNSSEC und Erreichbarkeit der Notrufnummern bei VoIP.
- Zuordnung zum Katalog: jede Maßnahme mit Verweis auf das Kapitel des Katalogs, nicht nur auf die Nummer in Anhang A.
- Meldewege: erhebliche Sicherheitsvorfälle nach § 168 TKG an Bundesnetzagentur und BSI, Datenschutzverletzungen nach § 169 TKG. Ein ISO-Vorfallprozess kennt diese Empfänger und Fristen nicht von selbst, Einzelheiten unter Meldung nach § 168 TKG.
- Rollen nach § 166 Abs. 1: Sicherheitsbeauftragter und EU-Ansprechpartner. Ein Informationssicherheitsbeauftragter kann die Rolle nach unserer Lesart übernehmen, wenn er dafür bestimmt ist, die Abgrenzung steht unter Sicherheitsbeauftragter nach § 166 TKG.
- Umsetzungserklärung und Vorlage: schriftlich, unterschrieben, mit dem Konzept bei der Bundesnetzagentur.
Mapping: Katalog 2.0 und ISO/IEC 27001:2022 Anhang A
Eine Zuordnung zwischen dem Katalog von Sicherheitsanforderungen und ISO/IEC 27001 hat die Bundesnetzagentur nach unserer Recherche nicht veröffentlicht (Stand 06.11.2026). Die folgende Tabelle ist unsere eigene Zuordnung als Arbeitshilfe. Sie folgt Kap. 3 des Katalogs 2.0, der für alle Verpflichteten gilt, und nennt die Abschnitte und Maßnahmen der ISO/IEC 27001:2022 mit ihren Nummern (Anhang A umfasst 93 Maßnahmen in vier Themen; Bezeichnungen hier sinngemäß, Kapitelbezeichnungen des Katalogs verkürzt). Eine Übereinstimmung der Nummern heißt nicht, dass der Inhalt deckungsgleich ist. Was der Katalog im Einzelnen verlangt, prüfen Sie am Katalogtext.
Fiktives Beispiel, kein Kunde. Ein Stadtwerk betreibt neben dem Stromnetz ein FTTH-Netz mit zwei Netzknoten und bietet Internetzugang und Telefonie an. Sein ISMS nach ISO/IEC 27001 ist für das Stromnetz zertifiziert, das Glasfasernetz liegt außerhalb des Geltungsbereichs. Die letzte Spalte zeigt, was das Stadtwerk für das Konzept der TK-Sparte übernehmen kann und was fehlt, alle Angaben erfunden:
| Katalog 2.0 | ISO/IEC 27001:2022 | Zusätzlich im Konzept nach § 166 TKG | Im Beispiel |
|---|---|---|---|
| 3.1.1 Organisations- und Risikomanagement | Abschnitte 4 bis 6, 8.2, 8.3; A 5.1 | Gefährdungen für Netz, Dienste und Fernmeldegeheimnis dokumentieren; konkrete Gefährdungsanalyse und Gesamtsystem (Kap. 5.1.4, 5.1.5) | Methode übernommen, Register ohne Glasfasernetz |
| 3.1.2 Sicherheitsrollen und Verantwortlichkeiten | Abschnitt 5.3; A 5.2 bis 5.4 | Sicherheitsbeauftragter und EU-Ansprechpartner nach § 166 Abs. 1 Nr. 1, 2, Vertretung, Ansprechpartner der Bundesnetzagentur | ISB vorhanden, Sicherheitsbeauftragter für die TK-Sparte nicht bestimmt |
| 3.1.3 Lieferantenmanagement | A 5.19 bis 5.22 | Netzdienstleister, Hersteller und Fernwartung; Bewertung vor Beauftragung, vertragliche Bindung | Tiefbau- und Wartungsfirmen des Glasfasernetzes fehlen in der Lieferantenliste |
| 3.2 Personal (3.2.1 bis 3.2.4) | A 6.1 bis 6.6 | Schulung zum Fernmeldegeheimnis für Technik und Kundenservice (unser Vorschlag) | übernommen, TK-Inhalte ergänzen |
| 3.3.1 Sensible Daten und Informationen | A 5.10, 5.12 bis 5.14, 7.10, 7.14, 8.10 | Bestands- und Verkehrsdaten als eigene Schutzklasse | Klassifizierung kennt keine Verkehrsdaten |
| 3.3.2 Physische und elementare Schutzanforderungen | A 7.1 bis 7.8, 7.12 | Netzknoten und Verteiler, getrennte Trassen redundanter Leitungen | Netzknoten nicht im Geltungsbereich |
| 3.3.3 Versorgungssicherheit | A 7.11, 8.14 | Notstrom an Netzknoten kontrollieren und testen | Notstrom vorhanden, Testprotokolle fehlen |
| 3.3.4 Zugriffs- und Zugangskontrolle | A 5.15 bis 5.18, 8.2, 8.3, 8.5 | Netzelemente, Protokollierung der Zugriffe, gesicherte Fernwartung | Richtlinie übernommen, Netzelemente ergänzen |
| 3.3.5 Integrität und Verfügbarkeit | A 8.7, 8.8, 8.19, 8.20 | Updates und Schadsoftwareschutz auch für Netzelemente | übernommen |
| 3.3.6 Vertraulichkeit der Kommunikation | A 5.14, 8.20 bis 8.22, 8.24 | Verschlüsselung und Anomalieerkennung im TK-Netz | Lücke: kein Konzept für das Glasfasernetz |
| 3.4 Betriebsführung (3.4.1 bis 3.4.3) | A 5.9, 5.37, 8.9, 8.32 | Betriebsablauf des Netzes, Vier-Augen-Prinzip bei Änderungen, Inventar als Netzstrukturplan | Change-Prozess übernommen, Netzstrukturplan neu |
| 3.5 Störungen und Sicherheitsvorfälle | A 5.5, 5.24 bis 5.28, 6.8 | Meldung nach § 168 an Bundesnetzagentur und BSI, § 169 bei Datenschutzverletzungen, Information der Kunden bei Angriffen auf Passwörter | Prozess übernommen, TK-Meldewege fehlen |
| 3.6 Not- und Ausfallmanagement | A 5.29, 5.30, 8.13, 8.14 | Wiederanlauf von Netz und Diensten mit Prioritäten, Notfallbeauftragter | Notfallhandbuch nur für das Stromnetz |
| 3.7 Überwachung und Tests | A 8.15, 8.16, 8.29, 8.31 | Notfallübungen, auch mit Dritten | übernommen |
| 3.8 Beurteilung der Sicherheitsmaßnahmen | Abschnitte 9.1 bis 9.3, 10 | Kennzahlen wie Störungs- und Ausfallzeiten des Netzes | Audits übernommen, TK-Kennzahlen fehlen |
| 3.9 Einhaltung gesetzlicher Anforderungen | A 5.31, 5.35, 5.36 | TKG, TDDDG und BSIG im Rechtskataster, zuständige Stelle | Rechtskataster ohne TKG |
| Kap. 4 Bereichsspezifische Anforderungen | keine eigene Entsprechung (A 5.31, 5.34 nur als Rahmen) | Fernmeldegeheimnis, TK-Datenschutz, Schutz der Infrastruktur | neu |
| Kap. 5 Umsetzung (Konzept) | keine Entsprechung | Netz- und Dienstbeschreibung, Kritikalität, Umsetzungserklärung, Vorlage | neu |
| Anlage 1 IP-Infrastruktur | teilweise A 8.20 bis 8.22 | DoS/DDoS, Inter-Domain-Routing, DNSSEC, VoIP mit Notruf | neu |
Im Beispiel kann das Stadtwerk Methode, Prozesse und Richtlinien weitgehend übernehmen. Neu zu schreiben sind Netz- und Dienstbeschreibung, Gefährdungsanalyse und Maßnahmen für das Glasfasernetz, die TK-Meldewege, die Bestimmung des Sicherheitsbeauftragten und die Umsetzungserklärung. Nach unserer Einschätzung lohnt es, den Geltungsbereich des ISMS bei der nächsten Überarbeitung auf das Glasfasernetz auszudehnen, dann pflegt das Stadtwerk Risiken und Nachweise an einer Stelle.
Und ISO/IEC 27011?
ISO/IEC 27011 ist ein Leitfaden zur Umsetzung von Informationssicherheitsmaßnahmen in TK-Organisationen auf Grundlage von ISO/IEC 27002. Gültig ist die Ausgabe 3 vom März 2024 (ISO/IEC 27011:2024). Die Ausgabe von 2016 ist zurückgezogen und sollte nicht mehr als aktuelle Norm zitiert werden. Ziel ist laut Abstract, dass TK-Organisationen grundlegende Anforderungen an Vertraulichkeit, Integrität und Verfügbarkeit erfüllen. Eine Aussage über eine Anerkennung durch Behörden enthält das Abstract nicht. Weder das TKG noch der Katalog 2.0 oder der Entwurf 2025-10 nennen ISO/IEC 27011. Nach unserer Lesart kann sie als Hilfe für die TK-spezifische Umsetzung dienen, verlangt wird sie nicht.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Geltungsbereich des ISMS ohne TK-Netz | das ISMS wurde für Rechenzentrum, Büro-IT oder ein anderes Netz eingeführt | Gefährdungen und Maßnahmen für Netz und Dienste fehlen im Konzept | Geltungsbereich prüfen, Netz und Dienste aufnehmen oder im Konzept eigenständig behandeln |
| Maßnahmen nur nach Anhang A geordnet | die Erklärung zur Anwendbarkeit wird als Maßnahmenteil eingereicht | der Bezug zum Katalog fehlt, die Darlegung zu Sicherheitszielen nach § 166 Abs. 1 Nr. 3 Buchst. c ist nicht erkennbar | je Maßnahme das Kapitel des Katalogs nennen, die Tabelle oben als Ausgangspunkt |
| Zertifikat statt Konzept und Erklärung | Annahme, das Zertifikat belege die Pflichten nach § 166 | kein zusammenhängendes Konzept, keine schriftliche Umsetzungserklärung | Konzept nach Kap. 5 des Katalogs erstellen, Zertifikat und Auditberichte als Nachweise beilegen |
Vorgehen in vier Schritten
- Geltungsbereich des ISMS gegen Netz und Dienste abgleichen, die das TKG erfasst.
- Mit der Tabelle oben je Kapitel des Katalogs festhalten, was aus dem ISMS kommt und was fehlt.
- Die Lücken schließen: Netz- und Dienstbeschreibung, TK-Gefährdungen, Maßnahmen, Meldewege, Rollen nach § 166 Abs. 1.
- Konzept als zusammenhängendes Dokument erstellen, Umsetzungserklärung unterschreiben, vorlegen. Das Konzept künftig mit dem ISMS-Zyklus aus Audit und Managementbewertung prüfen und bei Änderungen anpassen.
Wer ein ISMS erst einführen will, findet dazu die ISO-27001-Beratung auf www.blackfort-tec.de. Wie sich ISO 27001 zu den NIS2-Pflichten nach dem BSIG verhält, behandelt unsere Schwesterseite nis2-readiness.de.
Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt. Die Überarbeitung eines Konzepts zum Festpreis beschreibt die Seite Sicherheitskonzept nach § 166 TKG.
Häufige Fragen
Muss ich mit einem ISO-27001-Zertifikat noch ein Sicherheitskonzept vorlegen?+
Gibt es ein offizielles Mapping zwischen Katalog und ISO 27001?+
Reicht die Erklärung zur Anwendbarkeit als Maßnahmenteil des Konzepts?+
Welche Fassung von ISO/IEC 27011 gilt?+
Kann unser Informationssicherheitsbeauftragter auch Sicherheitsbeauftragter nach § 166 TKG sein?+
Weiterlesen
- § 166 TKG Sicherheitskonzept: erstellen, überarbeiten, vorlegen
- Katalog von Sicherheitsanforderungen § 167 TKG: 2.0 und Entwurf
- Sicherheitsbeauftragter nach § 166 TKG: Aufgaben und Benennung
- § 168 TKG: Sicherheitsvorfall an BNetzA und BSI melden
- Stadtwerke und TKG: Pflichten der TK-Sparte neben EnWG und BSIG
Quellen
- § 165 TKG: Technische und organisatorische Schutzmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 166 TKG: Sicherheitsbeauftragter und Sicherheitskonzept (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 168 TKG: Meldung von Sicherheitsvorfällen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 3 TDDDG: Vertraulichkeit der Kommunikation, Fernmeldegeheimnis (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Katalog von Sicherheitsanforderungen Version 2.0, Stand 29.04.2020 (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Katalog von Sicherheitsanforderungen (Status Katalog 2.0) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Überarbeitung des Katalogs von Sicherheitsanforderungen zur Konsultation (Entwurf Version 2025-10) (abgerufen am 2026-11-06)
- Bundesnetzagentur: IT-Sicherheit im Energiesektor (abgerufen am 2026-11-06)
- ISO/IEC 27001:2022 Information security management systems, Requirements (iso.org) (abgerufen am 2026-11-06)
- ISO/IEC 27011:2024 Information security controls based on ISO/IEC 27002 for telecommunications organizations (iso.org) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).