
Stand: 2026-11-06
Rechtsstand: TKG in der Fassung vom 22.10.2026, BSI-Gesetz in der Fassung vom 22.10.2026, Entwurf der Bundesregierung als BT-Drucksache 21/8277, geprüft am 06.11.2026. Diese Seite beschreibt einen Entwurf. Er kann sich im weiteren Verfahren ändern, verbindlich ist der jeweils geltende Gesetzestext. Die Darstellung ist allgemeine Information und keine Rechtsberatung. Ob und wie eine künftige Pflicht Ihr Unternehmen träfe, klärt im Einzelfall eine Rechtsanwältin oder ein Rechtsanwalt.
Wo steht das Gesetzgebungsverfahren?
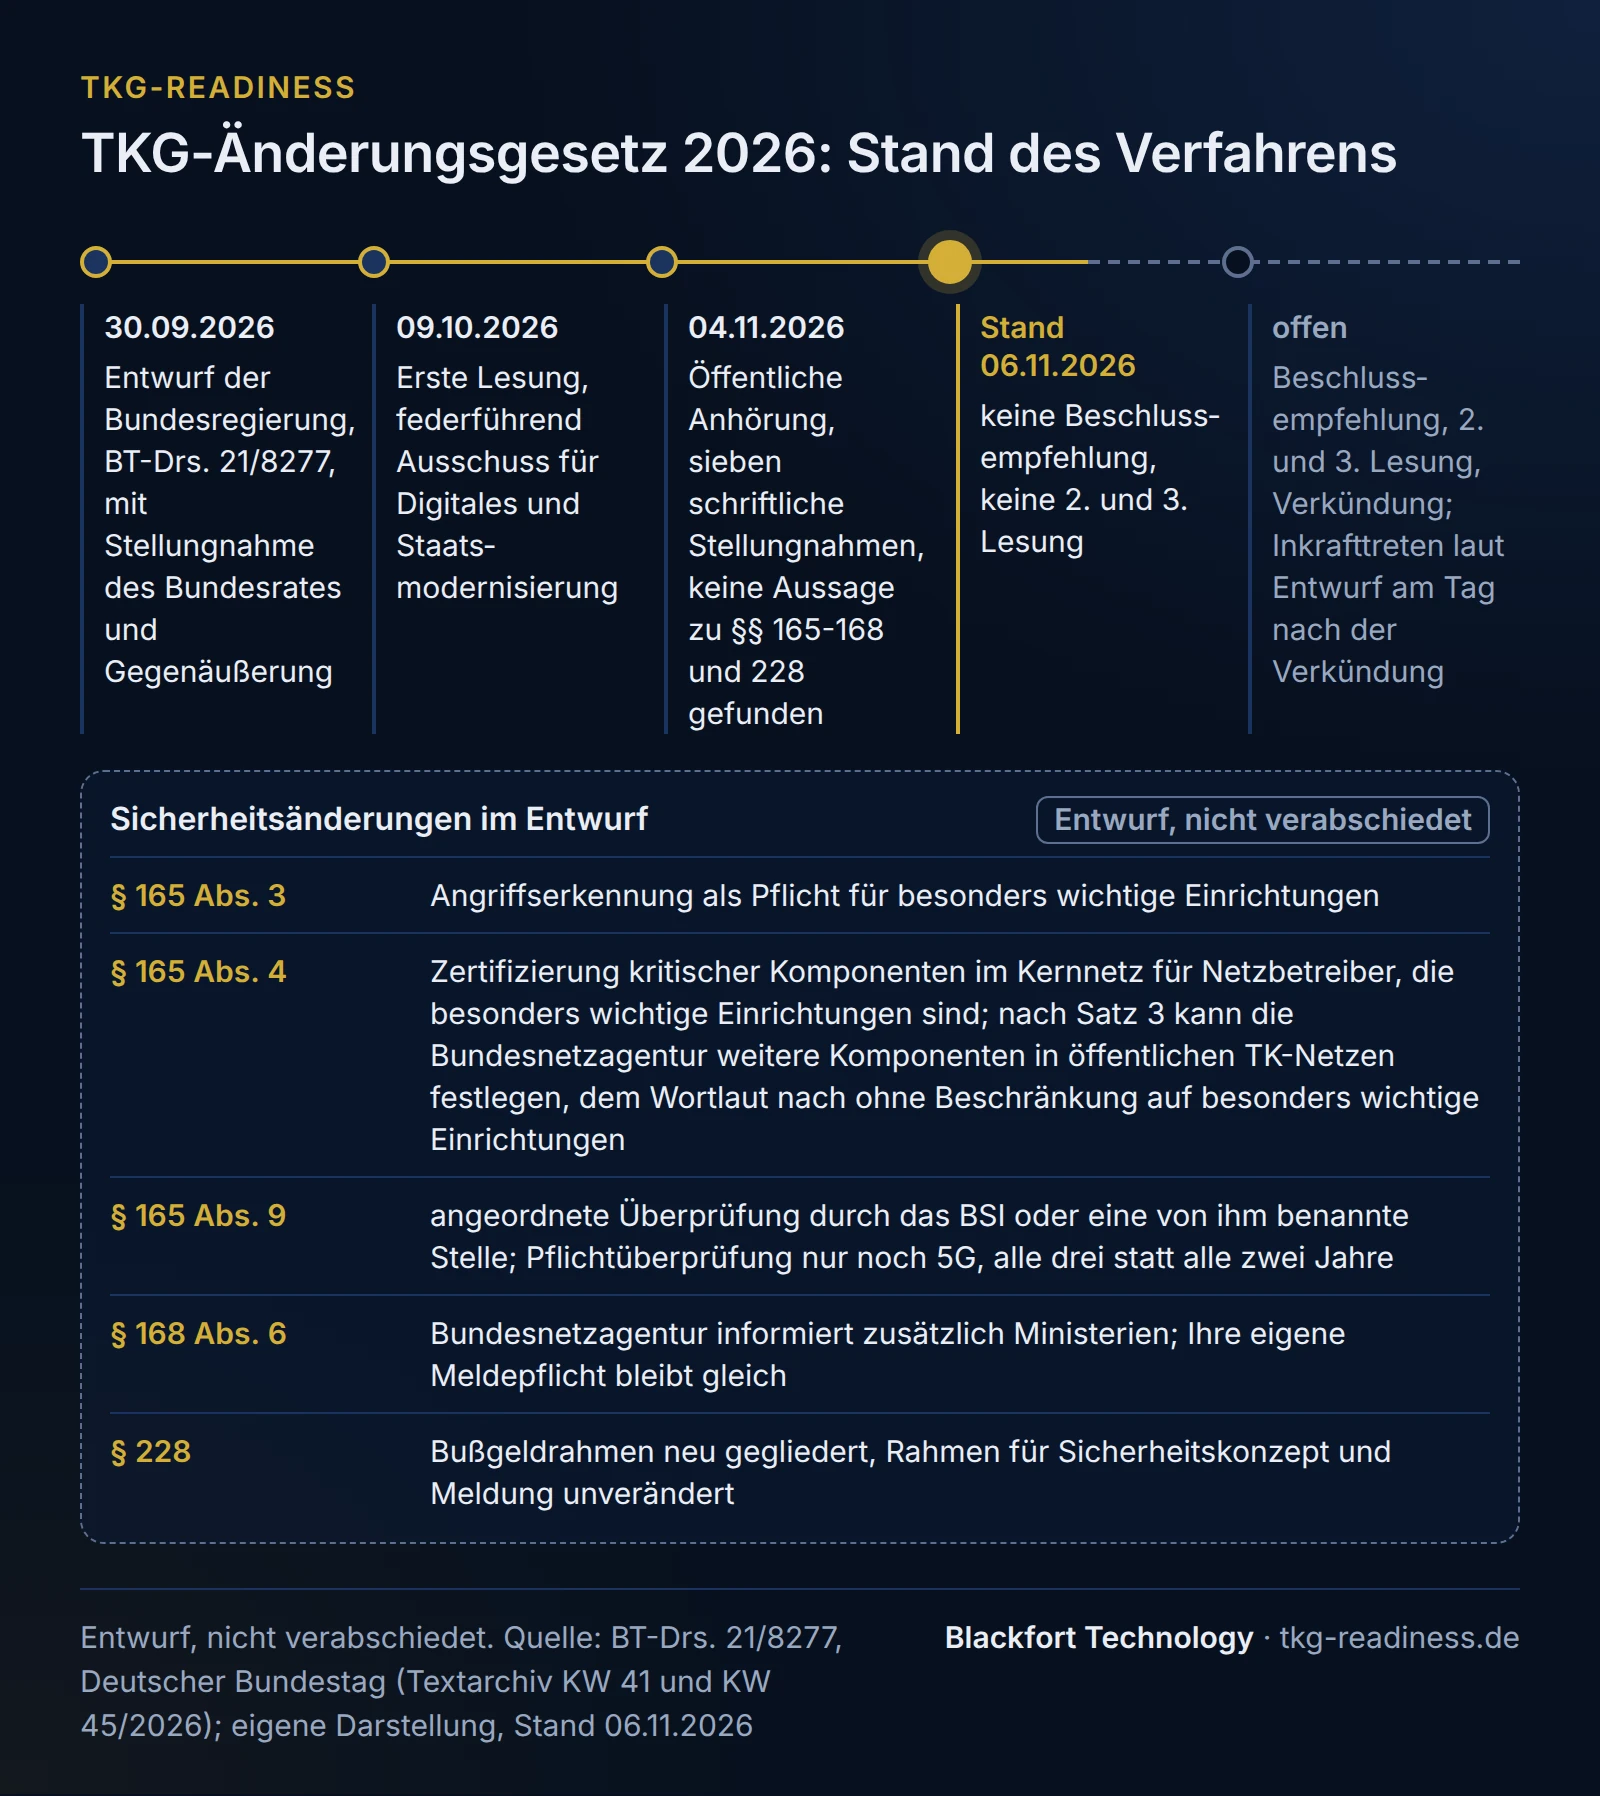
Nach der Anhörung im Ausschuss, vor der Beschlussempfehlung. Die Schritte im Einzelnen:
| Datum | Schritt |
|---|---|
| 30.09.2026 | Die Bundesregierung bringt den Entwurf eines Gesetzes zur Änderung des Telekommunikationsgesetzes und zur Verbesserung der telekommunikationsrechtlichen Rahmenbedingungen für den Ausbau von Telekommunikationsnetzen ein (BT-Drs. 21/8277). Die Drucksache enthält auch die Stellungnahme des Bundesrates und die Gegenäußerung der Bundesregierung. |
| 09.10.2026 | Erste Lesung im Bundestag, Überweisung an die Ausschüsse, federführend ist der Ausschuss für Digitales und Staatsmodernisierung. |
| 04.11.2026 | Öffentliche Anhörung im Ausschuss mit sieben schriftlichen Stellungnahmen von Sachverständigen und Verbänden. |
| Stand 06.11.2026 | Keine Beschlussempfehlung des Ausschusses, keine 2. und 3. Lesung in den Quellen des Bundestages. |
| offen | Beschlussempfehlung, 2. und 3. Lesung, weitere Schritte bis zur Verkündung. Laut Entwurf tritt das Gesetz am Tag nach der Verkündung in Kraft. |
Worum ging es in der Anhörung?
Um den Netzausbau. Der Bericht des Bundestages nennt die Kupfer-Glas-Migration, den Zugang zu Glasfasernetzen (§§ 22a, 22b des Entwurfs), das Glasfaserbereitstellungsentgelt (§ 72) und den vollständigen Glasfaserausbau in Gebäuden (§ 144). Die Sicherheitspflichten kommen im Bericht nicht vor. In den sieben schriftlichen Stellungnahmen haben wir keine Aussage zu §§ 165 bis 168 und 228 TKG gefunden. Der BREKO verlangt ein mit dem BSI abgestimmtes Sicherheitskonzept nur für das Gigabit-Grundbuch (§ 86 des Entwurfs), das ist etwas anderes als das Sicherheitskonzept nach § 166 TKG. Die Regelungen zum Netzausbau beschreibt unser Beitrag TKG-Änderungsgesetz 2026: Neue Netzausbau-Regelungen auf www.blackfort-tec.de.
Was würde sich an § 165 TKG ändern?
Der Entwurf ändert § 165 an vier Stellen (Art. 1 Nr. 62), inhaltlich vor allem an dreien. Gemeinsamer Nenner: Wo das geltende Recht an das erhöhte Gefährdungspotenzial anknüpft, das nach der geltenden Allgemeinverfügung der Bundesnetzagentur nur Betreiber von 5G-Mobilfunknetzen mit Frequenzzuteilung haben, träte die Einstufung als besonders wichtige Einrichtung nach § 28 Abs. 1 Satz 1 Nr. 3 BSIG oder ausdrücklich der 5G-Mobilfunk. Besonders wichtig ist danach ein TK-Anbieter, der mindestens 50 Personen beschäftigt oder einen Jahresumsatz und eine Jahresbilanzsumme von jeweils über 10 Mio. € hat.
- Abs. 2 Satz 2: Aus „Sicherheitsverletzungen“ würden „Sicherheitsvorfälle“. Das ist eine redaktionelle Angleichung.
- Abs. 3 Satz 2, Angriffserkennung: Die Pflicht, Systeme zur Angriffserkennung einzusetzen, träfe Netzbetreiber und Diensteanbieter, die besonders wichtige Einrichtungen sind. Heute gilt sie nur bei erhöhtem Gefährdungspotenzial. Für alle anderen bliebe der Einsatz nach Satz 1 freiwillig.
- Abs. 4, Zertifizierung kritischer Komponenten: Netzbetreiber, die besonders wichtige Einrichtungen sind, dürften kritische Komponenten im Kernnetz nur zertifiziert einsetzen, Diensteanbieter ohne eigenes Netz erfasst Abs. 4 dem Wortlaut nach weiterhin nicht. Weitere kritische Komponenten „in öffentlichen Telekommunikationsnetzen“ könnte die Bundesnetzagentur per Allgemeinverfügung festlegen, dem Wortlaut nach ohne Beschränkung auf besonders wichtige Einrichtungen. Einzelheiten stehen auf der Seite Kritische Komponenten in der Telekommunikation.
- Abs. 9, Überprüfung: Eine angeordnete Überprüfung nach Satz 1 nähme künftig das BSI oder eine von ihm benannte qualifizierte unabhängige Stelle vor. Die Pflichtüberprüfung ohne Anordnung gälte nur noch für Betreiber öffentlicher Mobilfunknetze der fünften Generation und Nachfolgegenerationen mit Frequenzzuteilung, alle drei statt alle zwei Jahre. Die Ergebnisse bewertet die Bundesnetzagentur im Einvernehmen mit dem BSI und teilt sie dem Betroffenen mit.
Zu Abs. 3 hat der Bundesrat vorgeschlagen, Anbieter auszunehmen, deren TK-Netze und -Dienste nach § 28 Abs. 3 BSIG als vernachlässigbare Geschäftstätigkeit gelten. Die Bundesregierung hat dem in ihrer Gegenäußerung grundsätzlich zugestimmt, ohne den erläuternden letzten Halbsatz des Vorschlags. Ob der Bundestag die Änderung übernimmt, ist offen. Was § 165 heute verlangt, erklärt die Seite Schutzmaßnahmen nach § 165 TKG, welche Komponenten als kritisch gelten, die Seite Kritische Komponenten in der Telekommunikation.
Was würde sich an §§ 167, 168 und 228 ändern?
§ 167 Abs. 2: Der Entwurf passt zwei Verweise an das geltende BSI-Gesetz an: § 56 Abs. 6 statt Abs. 7 und § 2 Nr. 23 statt Nr. 24 BSIG. Neue Pflichten entstehen daraus nicht. Der Bundesrat wollte zusätzlich Anforderungen an die Absicherung gegen Stromausfälle, die Notstromversorgung von Mobilfunkstandorten und die Redundanz zentraler Netzkomponenten in den Katalog aufnehmen lassen und die Länder vor dessen Erlass anhören. Die Bundesregierung hat das abgelehnt.
§ 168 Abs. 6: Die Bundesnetzagentur würde das Bundesministerium für Digitales und Staatsmodernisierung und das Bundesministerium der Verteidigung über gemeldete Sicherheitsvorfälle informieren, bei grenzüberschreitenden Auswirkungen zusätzlich das Auswärtige Amt. Der Bundesrat möchte auch das örtlich betroffene Land einbeziehen, die Bundesregierung will das prüfen. Fristen und Inhalt Ihrer eigenen Meldung bleiben nach unserer Ableitung gleich, weil der Entwurf § 168 nur in Abs. 6 ändert. Wie gemeldet wird, steht auf der Seite Meldung nach § 168 TKG.
§ 228: Die Absätze 3 bis 9 würden durch neue Absätze 3 bis 5 ersetzt. Die Rahmen für das Sicherheitskonzept nach § 166 (Abs. 2 Nr. 38, bis 300.000 €) und für die Meldung nach § 168 (Nr. 39, bis 10.000 €) blieben gleich, § 165 nennt auch der Entwurf nicht. Bei einigen Tatbeständen ab Abs. 2 Nr. 53, die Bestandsdaten und die Speicherung von Verkehrsdaten betreffen, ordnet die neue Aufzählung die Nummern anders zu, als wäre Abs. 2 ab dort um eins verschoben. Abs. 2 wird aber nur um die Nummern 17a und 17b ergänzt. Nach unserer Einschätzung ist das ein Redaktionsversehen, die Einzelheiten zeigt die Tabelle unten. Die geltenden Rahmen erklärt die Seite Bußgelder nach § 228 TKG.
§ 166, also Sicherheitsbeauftragter und Sicherheitskonzept, ändert der Entwurf nicht. Außerhalb der Sicherheitspflichten ändert er auch die Notfallvorsorge nach §§ 184, 185 TKG, siehe Notfallvorsorge in der Telekommunikation.
Gegenüberstellung: geltendes Recht und Entwurf
Die Tabelle ist unser Arbeitsprodukt aus dem geltenden TKG und der Drucksache. Die letzte Spalte ist unsere Einordnung für kleine und mittlere Anbieter, keine Rechtsauskunft für den Einzelfall.
| Vorschrift | Geltendes Recht (TKG, Fassung 22.10.2026) | Entwurf (BT-Drs. 21/8277) | Was es hieße (unsere Einordnung) |
|---|---|---|---|
| § 165 Abs. 2 Satz 2 | „Sicherheitsverletzungen“ | „Sicherheitsvorfällen“ | keine neue Pflicht |
| § 165 Abs. 3 Satz 2: Angriffserkennung als Pflicht | bei erhöhtem Gefährdungspotenzial, heute nur 5G-Netzbetreiber | für besonders wichtige Einrichtungen nach § 28 Abs. 1 Satz 1 Nr. 3 BSIG; Bundesrat und Bundesregierung wollen vernachlässigbare Geschäftstätigkeit ausnehmen | Netzbetreiber und Diensteanbieter ab 50 Beschäftigten oder mit Umsatz und Bilanzsumme über je 10 Mio. € müssten Angriffserkennung einsetzen; kleinere bleiben bei der Kann-Regel |
| § 165 Abs. 4: Zertifizierung kritischer Komponenten | Netzbetreiber mit erhöhtem Gefährdungspotenzial, heute nur 5G | Netzbetreiber, die besonders wichtige Einrichtungen sind, im Kernnetz; Updates nachträglich; weitere kritische Komponenten in öffentlichen TK-Netzen per Allgemeinverfügung, dem Wortlaut nach nicht auf besonders wichtige Einrichtungen beschränkt | Netzbetreiber ab der Schwelle müssten für kritische Komponenten im Kernnetz Zertifikate verlangen; legt eine Allgemeinverfügung weitere Komponenten fest, könnten auch kleinere Netzbetreiber betroffen sein; Diensteanbieter ohne Netz nicht betroffen |
| § 165 Abs. 9 Satz 1: angeordnete Überprüfung | durch eine qualifizierte unabhängige Stelle oder eine zuständige nationale Behörde | durch das BSI oder eine von ihm benannte qualifizierte unabhängige Stelle | Anordnung bleibt möglich, prüfen würde das BSI oder eine von ihm benannte Stelle |
| § 165 Abs. 9 Satz 2: Pflichtüberprüfung | Netzbetreiber mit erhöhtem Gefährdungspotenzial, alle zwei Jahre | 5G-Mobilfunknetzbetreiber und Nachfolgegenerationen mit Frequenzzuteilung, alle drei Jahre | für Glasfaser-, Kabel- und VoIP-Anbieter wie heute keine Pflichtüberprüfung |
| § 166 | Sicherheitsbeauftragter, EU-Ansprechpartner, Sicherheitskonzept | keine Änderung | Pflichten wie heute; neue Maßnahmen nach § 165 gehörten ins Konzept |
| § 167 Abs. 2 | Verweis auf § 56 Abs. 7 und § 2 Nr. 24 BSIG | Verweis auf § 56 Abs. 6 und § 2 Nr. 23 BSIG | redaktionell, keine neue Pflicht |
| § 168 Abs. 6 | Bundesnetzagentur unterrichtet erforderlichenfalls andere Mitgliedstaaten und ENISA, gegebenenfalls die Öffentlichkeit | zusätzlich Information an BMDS und BMVg, bei grenzüberschreitenden Auswirkungen an das Auswärtige Amt | Ihre Meldepflicht bleibt gleich |
| § 228: Sicherheitskonzept (Abs. 2 Nr. 38) | bis 300.000 € | bis 300.000 € | unverändert |
| § 228: Meldung nach § 168 (Nr. 39) | bis 10.000 € | bis 10.000 € | unverändert |
| § 228: Löschung nach § 172 Abs. 6 (Nr. 53) | bis 300.000 € | im neuen Abs. 3 nicht genannt, damit „übrige Fälle“ bis 10.000 € | vermutlich Redaktionsversehen |
| § 228: Stillschweigen nach § 174 Abs. 6 Satz 2 (Nr. 56) | bis 50.000 € | nicht genannt, damit bis 10.000 €; genannt ist stattdessen Nr. 57 | vermutlich Redaktionsversehen |
| § 228: Nr. 57 bis 60 (§§ 176 bis 179) | Nr. 57 bis 59 bis 500.000 €, Nr. 60 bis 300.000 € | Nr. 58 bis 60 bis 500.000 €, Nr. 57 bis 50.000 €, Nr. 60 zusätzlich bei den Fällen bis 300.000 € | vor einer Bewertung die Beschlussempfehlung abwarten |
Beispiel: was der Entwurf für zwei Anbieter hieße
Fiktives Beispiel, keine Kunden. Anbieter A ist ein regionaler Glasfaser-ISP mit 12 Beschäftigten und einem Jahresumsatz unter 10 Mio. €, also wichtige Einrichtung. Anbieter B ist ein regionaler Carrier mit 80 Beschäftigten, eigenem Kernnetz und Telefonie für Geschäftskunden, also besonders wichtige Einrichtung. Keiner betreibt ein 5G-Netz. Würde der Entwurf in dieser Fassung Gesetz, sähe es nach unserer Einordnung so aus:
| Thema | A: Glasfaser-ISP, 12 Beschäftigte | B: Carrier, 80 Beschäftigte |
|---|---|---|
| Angriffserkennung (§ 165 Abs. 3) | weiter freiwillig | Pflicht; Systeme müssen Gefahren durch kontinuierliche und automatische Erfassung und Auswertung erkennen |
| Zertifizierung kritischer Komponenten (§ 165 Abs. 4) | nicht betroffen, solange keine Allgemeinverfügung nach Satz 3 weitere Komponenten für alle Netze festlegt (unsere Lesart) | vor dem ersten Einsatz im Kernnetz; Beschaffung und Lieferverträge darauf ausrichten |
| Pflichtüberprüfung (§ 165 Abs. 9 Satz 2) | nicht betroffen | nicht betroffen, kein 5G |
| Sicherheitskonzept (§ 166) | wie heute | neue Maßnahmen ins Konzept aufnehmen, Vorlage prüfen |
| Meldung (§ 168) | wie heute | wie heute |
Für B kommt hinzu: Würde vorher der Entwurf des Katalogs von Sicherheitsanforderungen Version 2025-10 erlassen, hätte B dort nach unserer Ableitung erhöhtes Gefährdungspotenzial und wäre schon nach dem heutigen § 165 zur Angriffserkennung (Abs. 3 Satz 2), zur Zertifizierung kritischer Komponenten (Abs. 4) und zur Überprüfung alle zwei Jahre (Abs. 9 Satz 2) verpflichtet. Die Zeile zur Pflichtüberprüfung in der Tabelle gilt deshalb nur, wenn das Gesetz vor dem Katalog in Kraft tritt. Welche Fassung zuerst kommt, ist offen. Den Katalogentwurf erklärt die Seite Katalog von Sicherheitsanforderungen nach § 167 TKG.
Was ist jetzt sinnvoll?
Beobachten und planen. Umsetzen erst, wenn das Gesetz verkündet ist. Nach unserer Empfehlung prüfen Sie heute nur, ob Sie besonders wichtige Einrichtung sind, und nehmen das Ergebnis in den Bericht an die Geschäftsleitung auf, siehe Pflichten der Geschäftsleitung. Wer die Schwelle erreicht, kann Angriffserkennung und die Beschaffung für das Kernnetz in die Budget- und Vertragsplanung aufnehmen, damit das Inkrafttreten am Tag nach der Verkündung keine Überraschung wird. Im Sicherheitskonzept beschreiben Sie bis dahin nur Maßnahmen nach geltendem Recht.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Entwurf wie geltendes Recht behandelt | Fachbeiträge zum Entwurf werden ohne Datum in Prüfplan oder Konzept übernommen | falscher Turnus oder falsche Pflichten im Konzept, Rückfragen bei einer Überprüfung | im Konzept nur geltendes Recht, den Entwurf als Ausblick mit Datum im Bericht an die Geschäftsleitung |
| Einstufung nicht geprüft | Beschäftigtenzahl, Umsatz und Bilanzsumme werden für die TK-Pflichten nie zusammengetragen | ob Angriffserkennung und Zertifizierung künftig Pflicht wären, ist unbekannt | Einstufung nach § 28 BSIG einmal jährlich dokumentieren |
| Bußgeldrahmen aus dem Entwurf übernommen | die neue Aufzählung in § 228 wird ohne Abgleich mit dem geltenden Abs. 6 gelesen | falsche Risikobewertung, gerade bei den verschobenen Nummern | nur die geltenden Rahmen verwenden, den Entwurf nach der Beschlussempfehlung neu bewerten |
Wie wir unterstützen
Wir zeigen, welche Maßnahmen im Sicherheitskonzept eine Änderung des Entwurfs berühren würde, planen sie mit Ihnen ein und halten das Konzept auf dem Stand des geltenden Rechts. Ob eine künftige Pflicht Ihr Unternehmen träfe, klärt Ihre Rechtsberatung. Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt. Wo Sie heute stehen, zeigt die Statusprüfung Stufe 1. Den Stand dieser Seite zeigt das Datum oben. Verbindlich ist der jeweils geltende Gesetzestext.
Häufige Fragen
Ist das TKG-Änderungsgesetz 2026 schon in Kraft?+
Ändert der Entwurf das Sicherheitskonzept nach § 166 TKG?+
Betrifft der Entwurf VoIP-Anbieter ohne eigenes Netz?+
Was hat der Bundesrat zu den Sicherheitspflichten vorgeschlagen?+
Wo finde ich die Änderungen zum Netzausbau?+
Weiterlesen
- § 165 TKG: Schutzmaßnahmen und die zehn Mindestmaßnahmen
- Kritische Komponenten in der Telekommunikation nach TKG
- Katalog von Sicherheitsanforderungen § 167 TKG: 2.0 und Entwurf
- TKG Bußgeld: Höchstbeträge nach § 228 TKG je Tatbestand
- BNetzA-Prüfung des Sicherheitskonzepts: Ablauf und Nachweisordner
- TK-Sicherheit nach TKG: Beratung und Festpreise für TK-Anbieter
Quellen
- BT-Drs. 21/8277: Entwurf eines TKG-Änderungsgesetzes 2026 mit Stellungnahme des Bundesrates und Gegenäußerung (PDF) (abgerufen am 2026-11-06)
- Deutscher Bundestag: erste Lesung des TKG-Änderungsgesetzes 2026 am 09.10.2026 (abgerufen am 2026-11-06)
- Deutscher Bundestag: Anhörung zum TKG-Änderungsgesetz 2026 am 04.11.2026 (abgerufen am 2026-11-06)
- Ausschuss für Digitales und Staatsmodernisierung: Anhörung mit Stellungnahmen der Sachverständigen (abgerufen am 2026-11-06)
- § 165 TKG: Technische und organisatorische Schutzmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 167 TKG: Katalog von Sicherheitsanforderungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 168 TKG: Meldung eines Sicherheitsvorfalls (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 228 TKG: Bußgeldvorschriften (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 28 BSIG: Besonders wichtige Einrichtungen und wichtige Einrichtungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).