
Stand: 2026-11-06
Rechtsstand: TKG und BSI-Gesetz in der Fassung vom 22.10.2026, Katalog von Sicherheitsanforderungen Version 2.0 vom 29.04.2020 mit der Liste der kritischen Funktionen vom 18.08.2021 (gültig), Entwurf des Katalogs Version 2025-10 (nicht erlassen), Entwurf des TKG-Änderungsgesetzes 2026 (nicht verabschiedet), geprüft am 06.11.2026. Die Darstellung ist allgemeine Information und keine Rechtsberatung. Ob eine Pflicht Ihr Unternehmen trifft, klärt im Einzelfall eine Rechtsanwältin oder ein Rechtsanwalt.
Wen trifft die Zertifizierungspflicht nach § 165 Abs. 4 TKG?
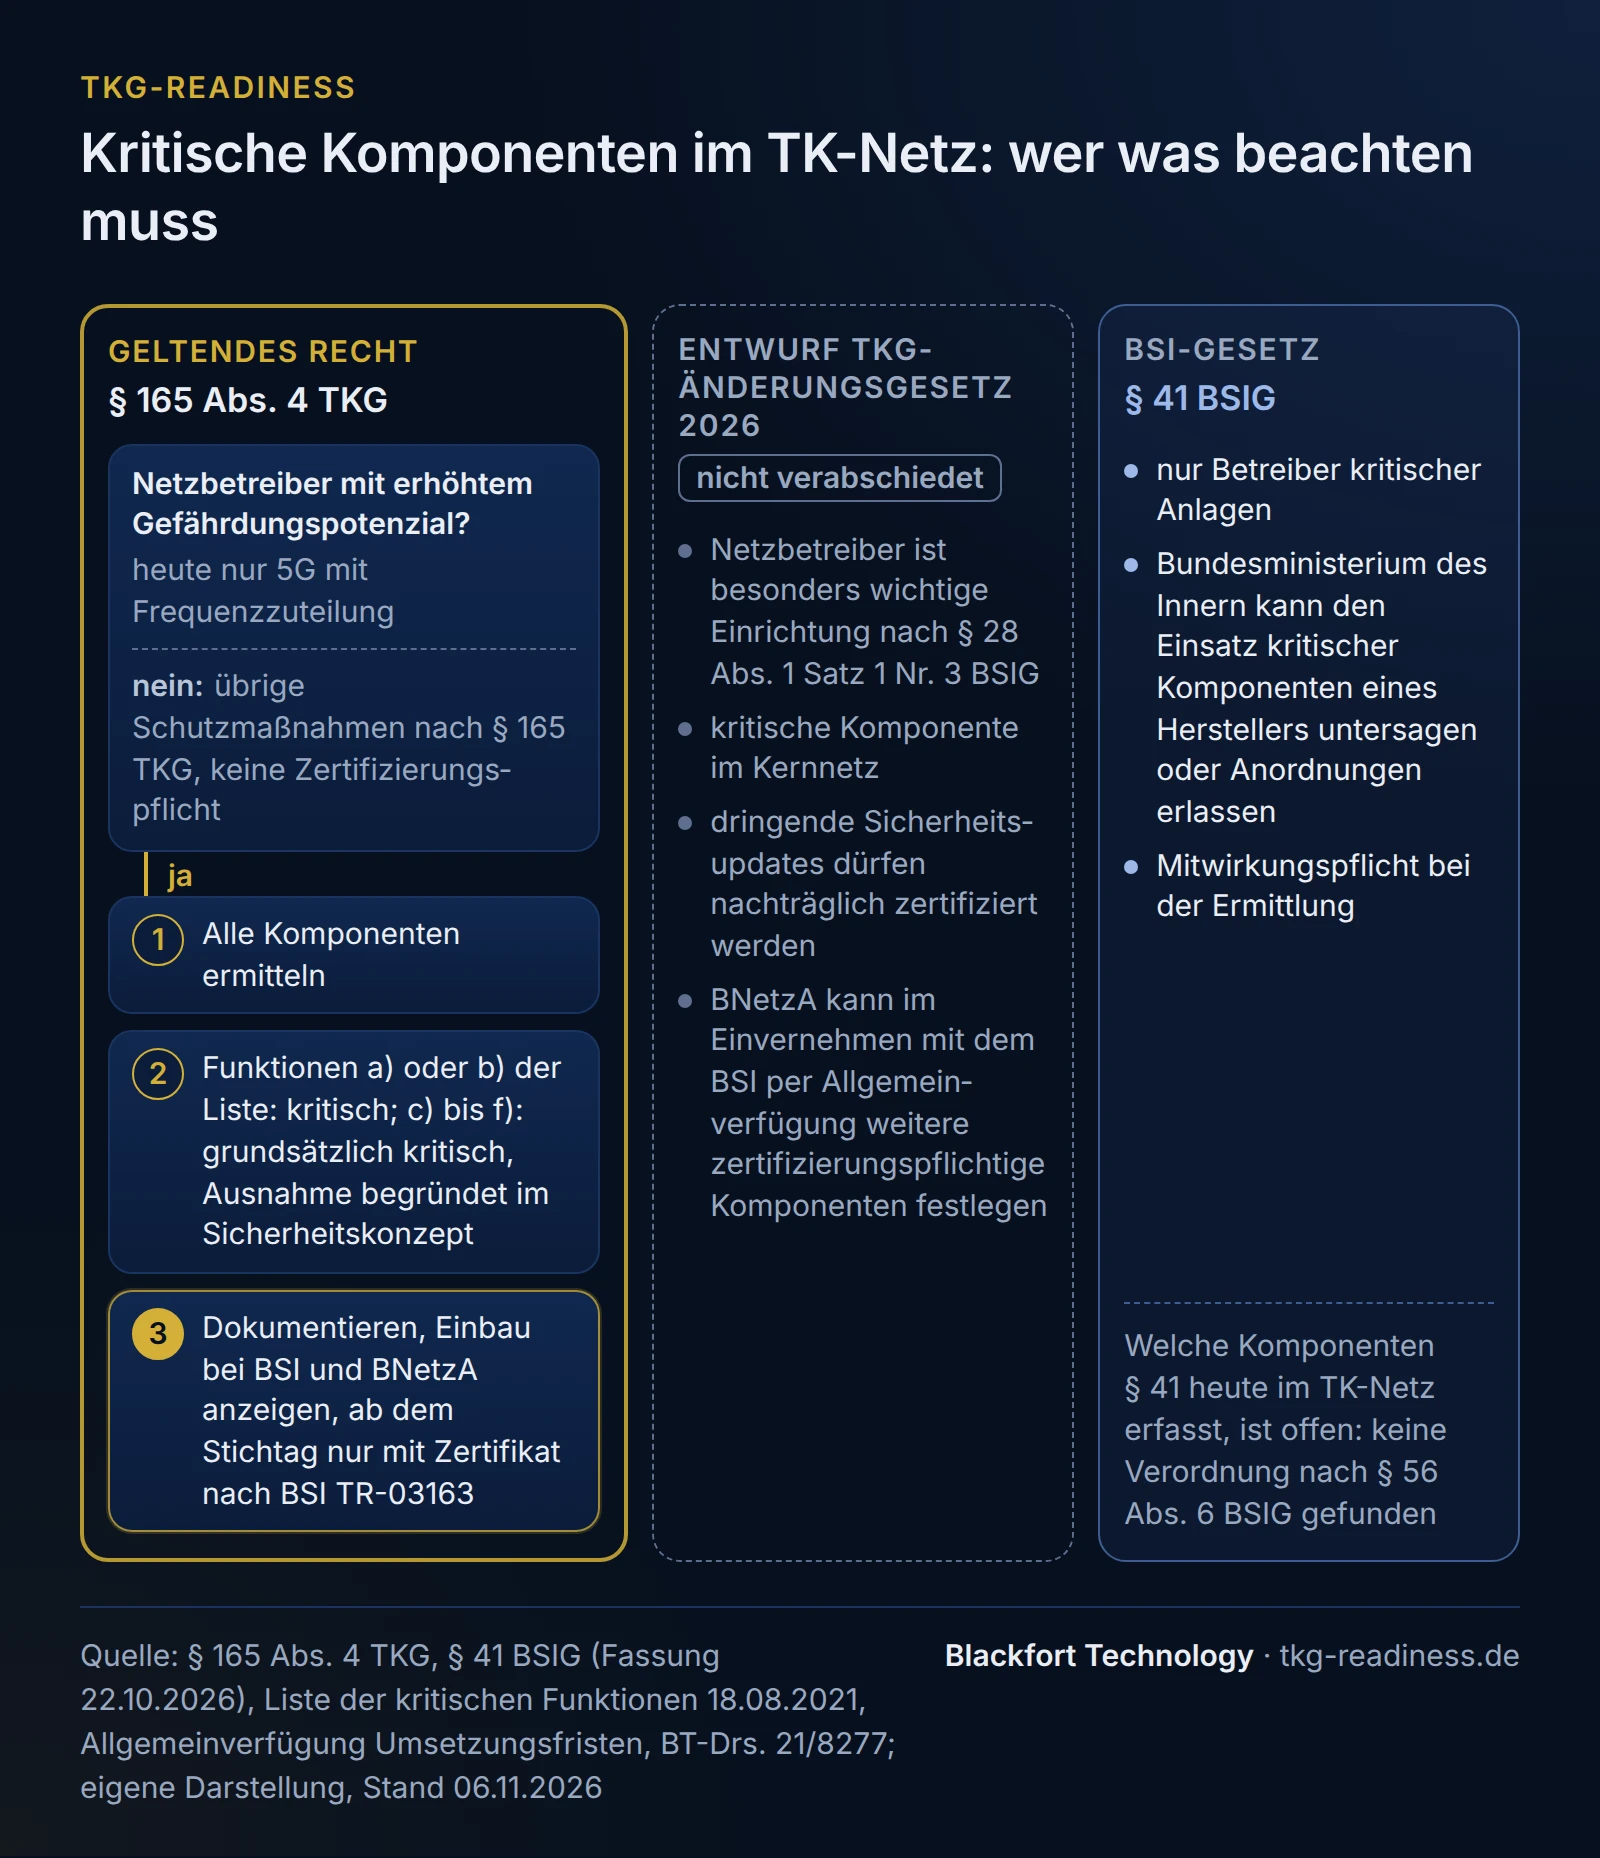
Heute nur Betreiber öffentlicher 5G-Mobilfunknetze mit Frequenzzuteilung. § 165 Abs. 4 TKG lautet: Kritische Komponenten „dürfen von einem Betreiber öffentlicher Telekommunikationsnetze mit erhöhtem Gefährdungspotenzial nur eingesetzt werden, wenn sie vor dem erstmaligen Einsatz von einer anerkannten Zertifizierungsstelle überprüft und zertifiziert wurden“. Wer erhöhtes Gefährdungspotenzial hat, legt die Allgemeinverfügung zum Katalog von Sicherheitsanforderungen fest, und dort stehen derzeit nur die 5G-Netzbetreiber mit Frequenzzuteilung. Der Katalog 2.0 sagt dasselbe.
Daraus folgen zwei Grenzen. Die Pflicht trifft nur Netzbetreiber, ein VoIP-Anbieter ohne eigenes Netz ist nach dem Wortlaut nicht erfasst. Und ein regionaler Glasfaser-ISP, die TK-Sparte eines Stadtwerks oder ein Kabelnetzbetreiber ohne 5G-Mobilfunk haben heute kein erhöhtes Gefährdungspotenzial. Für sie gelten die übrigen Schutzmaßnahmen nach § 165 TKG, die Seite Schutzmaßnahmen nach § 165 TKG gibt die Übersicht.
Was ist eine kritische Komponente im TK-Netz?
Eine Komponente, die eine kritische Funktion ganz oder teilweise realisiert. Welche Funktionen kritisch sind, legt die Bundesnetzagentur (BNetzA) nach § 167 Abs. 1 Nr. 2 TKG im Katalog von Sicherheitsanforderungen fest. Gültig ist die Liste der kritischen Funktionen mit Stand 18.08.2021. Sie gilt für Netze und Dienste mit erhöhtem Gefährdungspotenzial und listet Funktionen des 5G-Netzes in sechs Kategorien:
| Kategorie der Liste | Funktionalitäten (verkürzt) | Einstufung |
|---|---|---|
| a) Core network functions (Kernnetzfunktionen) | Authentifizierung, Roaming und Sitzungsverwaltung für Endnutzer, Datentransport für Endnutzereinrichtungen, Zugriffsrichtlinien, Registrierung von Netzwerkdiensten, Speicherung von Endnutzer- und Netzwerkdaten, Verbindung zu Mobilfunknetzen Dritter, Netzwerk-Slices | in jedem Fall kritisch |
| b) NFV management and network orchestration (MANO) | Management und Orchestrierung virtualisierter Netzwerkfunktionen | in jedem Fall kritisch |
| c) Management systems and supporting services | Sicherheitsfunktionen des Management-Systems | grundsätzlich kritisch |
| d) Radio Access Network (RAN) | 5G-RAN-Management | grundsätzlich kritisch |
| e) Transport and transmission functions | Sprach- und Datentransport mit erhöhter Relevanz | grundsätzlich kritisch |
| f) Internetwork exchanges | IP-Netzwerk außerhalb der Räume des Netzbetreibers (Netzwerkdienste Dritter) | grundsätzlich kritisch |
Bei den Kategorien c) bis f) kann der Netzbetreiber im Einzelfall von der Einstufung abweichen, wenn er plausibel und begründet darlegt, dass von der Funktion keine Kritikalität ausgeht. Die Begründung gehört nach der Liste ins Sicherheitskonzept. Eine Komponente bleibt kritisch, sobald sie zusätzlich eine Funktion nach a) oder b) oder eine weitere, nicht ausgenommene Funktion nach c) bis f) erfüllt.
Die Verweise in diesem Bereich sind brüchig. § 167 Abs. 1 Nr. 2 TKG nennt eine Fundstelle im BSI-Gesetz („§ 2 Nummer 23 Buchstabe c Doppelbuchstabe bb“), die es im BSI-Gesetz von 2025 nicht mehr gibt, und die Liste selbst stützt sich noch auf § 109 TKG und § 2 Abs. 13 BSIG in alter Fassung. Nach unserer Lesart sollte man sich deshalb an § 165 Abs. 4 TKG und an die Liste halten und nicht an die Verweiskette.
Was verlangen Katalog und Liste von betroffenen Netzbetreibern?
Ein festes Verfahren in drei Schritten. Die Liste beschreibt es in Kapitel 4, Anlage 2 des Katalogs ergänzt die Anzeige:
- Alle Komponenten ermitteln. Der Netzbetreiber erstellt eine detaillierte Beschreibung aller identifizierten Komponenten seines Netzes und fügt sie dem Sicherheitskonzept bei, unabhängig davon, ob sie kritische Funktionen realisieren.
- Kritische Komponenten bestimmen. Jede Komponente, die eine Funktion der Liste ganz oder teilweise realisiert, ist grundsätzlich kritisch. Ausnahmen bei c) bis f) werden im Sicherheitskonzept begründet.
- Dokumentieren, anzeigen, zertifizieren. Kritische Komponenten werden identifiziert und dokumentiert, der Netzbetreiber zeigt den geplanten Einbau bei BSI und BNetzA an (Anlage 2 des Katalogs, Kap. 2.3). Eingesetzt werden dürfen sie ab dem Stichtag nur mit Zertifikat.
Mit einem Zertifikat ist nach Anlage 2 keine direkte Aussage über die Vertrauenswürdigkeit des Lieferanten verbunden. Die Bezugsquelle ist deshalb gesondert zu bewerten, wie es die Seite Lieferkette im TK-Netz für alle TK-Anbieter beschreibt.
Ab wann gilt die Zertifizierung, und warum widersprechen sich die Fristen?
Nach der Allgemeinverfügung zu den Umsetzungsfristen gilt je Komponente ein eigener Stichtag: spätestens der letzte Tag des 24. Monats, nachdem die Zertifizierung des Produkts nach BSI TR-03163 erstmals möglich ist, frühestens der 01.01.2026. Bis zum Stichtag dürfen nicht zertifizierte Komponenten erstmals eingesetzt werden, der Betreiber muss dann aber geeignete Vorkehrungen zur Gefahrenabwehr treffen. Bestandskomponenten, die schon im Einsatz sind, müssen nicht nachträglich zertifiziert werden. Die Pflicht bezieht sich auf jeden erstmaligen Einsatz einer einzelnen Komponente nach dem Stichtag, auch wenn sie baugleich mit einer Bestandskomponente ist.
Anlage 2 des Katalogs von Sicherheitsanforderungen in der veröffentlichten Fassung nennt ein anderes Datum: Für kritische Komponenten, die nach dem 31.12.2025 in Betrieb genommen werden, gelten dort die Anforderungen an zertifizierte Komponenten. Die Allgemeinverfügung ist die spätere Regelung und ersetzt nach ihrem eigenen Wortlaut das Kapitel 2.4 der Anlage 2. Die beiden Texte stehen trotzdem nebeneinander auf der Seite der BNetzA. Wir stellen beide Daten dar. Nach ihrem Wortlaut tritt die Allgemeinverfügung an die Stelle von Kap. 2.4, die Einordnung im Einzelfall bleibt zu prüfen. Den Stichtag für einen Produkttyp veröffentlicht nach der Allgemeinverfügung das BSI auf seiner Website.
Was regelt die BSI TR-03163?
Sie benennt die zulässigen Zertifizierungsschemata für kritische Komponenten in Netzen mit erhöhtem Gefährdungspotenzial und richtet sich nach Angabe des BSI hauptsächlich an die Hersteller. Aktuell sind die Version 1.4 der Richtlinie und die Version 1.6 ihres Anhangs A, der die zulässigen Anforderungsdokumente auflistet und fortlaufend aktualisiert wird. Für § 165 Abs. 4 zählt nur ein Zertifikat, das auf einem dieser Anforderungsdokumente beruht. Das BSI nennt dazu unter anderem NESAS, die Beschleunigte Sicherheitszertifizierung, Common Criteria und europäische Cybersicherheitszertifikate. Ob ein vorhandenes Zertifikat passt, steht im Zertifikat oder im Zertifizierungsreport, oder man fragt den Hersteller. Den Text der Richtlinie selbst stellen wir hier nicht dar. Ansprechpartner beim BSI ist das Referat S 32, tr-5g@bsi.bund.de.
Was der Entwurf an § 165 Abs. 4 ändern würde
Der Regierungsentwurf (BT-Drs. 21/8277) fasst § 165 Abs. 4 neu. Statt am erhöhten Gefährdungspotenzial hinge die Pflicht dann an zwei Merkmalen: Der Netzbetreiber ist eine besonders wichtige Einrichtung nach § 28 Abs. 1 Satz 1 Nr. 3 BSIG, und die kritische Komponente wird im Kernnetz eingesetzt. Dringende Sicherheitsupdates dürften nachträglich zertifiziert werden, und die BNetzA könnte im Einvernehmen mit dem BSI per Allgemeinverfügung weitere zertifizierungspflichtige Komponenten festlegen. Was zum Kernnetz gehört, bestimmt der Entwurf nach unserer Durchsicht nicht näher. Der Entwurf ist nicht verabschiedet, die Anhörung im Bundestag war am 04.11.2026 (Stand 06.11.2026). Den Stand des Verfahrens verfolgt die Seite TKG-Änderungsgesetz 2026.
Für einen regionalen Netzbetreiber mit mindestens 50 Beschäftigten oder mit Jahresumsatz und Jahresbilanzsumme über je 10 Mio. € heißt das nach unserer Lesart: Heute gilt die Pflicht nicht, mit dem Gesetz in der Entwurfsfassung käme sie für seine Kernnetzkomponenten. Ein Inventar, wie es das Beispiel unten zeigt, ist dafür die Vorbereitung.
Wann gilt § 41 BSIG für TK-Anbieter?
Nur wenn der TK-Anbieter Betreiber einer kritischen Anlage ist. § 41 BSIG erlaubt dem Bundesministerium des Innern, im Benehmen mit dem Bundesministerium für Digitales und Staatsmodernisierung einem Betreiber kritischer Anlagen den Einsatz kritischer Komponenten eines Herstellers zu untersagen oder Anordnungen dazu zu erlassen, wenn der Einsatz die öffentliche Ordnung oder Sicherheit voraussichtlich beeinträchtigt. Berücksichtigt werden kann unter anderem, ob ein Drittstaat den Hersteller kontrolliert. Die Untersagung kann auf weitere Komponenten desselben Herstellers und per Allgemeinverfügung auf alle Betreiber kritischer Anlagen erstreckt werden, Widerspruch und Klage haben keine aufschiebende Wirkung. Der Betreiber muss bei der Ermittlung mitwirken, ein Verstoß gegen diese Mitwirkungspflicht ist nach § 65 BSIG mit einer Geldbuße bis 5 Mio. € bewehrt.
Eine allgemeine Anzeige- oder Garantiepflicht vor dem Einsatz enthält § 41 BSIG in der geltenden Fassung nicht, auch wenn ältere Darstellungen sie noch beschreiben. Für TK-Anbieter gilt § 41 neben dem TKG, weil § 28 Abs. 5 BSIG ihn nicht von der Anwendung ausnimmt (unsere Ableitung aus der abschließenden Aufzählung). Ob ein Anbieter eine kritische Anlage betreibt, richtet sich nach § 2 Nr. 22 BSIG in Verbindung mit dem KRITIS-Dachgesetz. Die Schwellen dafür stellen wir auf dieser Seite nicht dar.
Eine Einschränkung gilt nach unserer Lesart: Kritische Komponenten im Sinne des BSI-Gesetzes sind nur IKT-Produkte, die eine Rechtsverordnung nach § 56 Abs. 6 BSIG als solche bestimmt. Eine solche Verordnung für den TK-Sektor haben wir nicht gefunden (Stand 06.11.2026). Welche Komponenten § 41 BSIG heute im TK-Netz erfasst, ist damit offen.
Beispiel: Inventar kritischer Funktionen und Komponenten
Fiktives Beispiel, kein Kunde. Ein regionaler Netzbetreiber mit 70 Beschäftigten betreibt ein FTTH- und Geschäftskundennetz mit eigenem IP-Kernnetz und einer Sprachplattform, ohne Mobilfunk. Als besonders wichtige Einrichtung wäre er vom Entwurf des TKG-Änderungsgesetzes erfasst. Heute hat er kein erhöhtes Gefährdungspotenzial und muss nichts zertifizieren. Er führt das Inventar trotzdem, um bei einer Gesetzesänderung oder einer Anordnung nach § 41 BSIG schnell zu wissen, welche Hersteller und Typen betroffen wären. Alle Angaben sind erfunden.
Die Liste der kritischen Funktionen gilt für 5G-Netze. Die Spalte „nächste Kategorie der Liste“ ist deshalb unsere Orientierung für ein Festnetz und keine Einstufung. Die Spalte „Kernnetz nach Entwurf“ ist unsere Einschätzung, weil der Entwurf den Begriff nicht bestimmt.
| Komponente | Funktion im Netz | Nächste Kategorie der Liste (Orientierung) | Heute zertifizierungspflichtig | Kernnetz nach Entwurf (Einschätzung) | Hersteller, im Einsatz seit | Nächster Schritt |
|---|---|---|---|---|---|---|
| Broadband Network Gateway (2 Geräte) | Anmeldung und Sitzungen der Endkunden, Zugriffsrichtlinien | a) Kernnetzfunktionen | nein | ja | Hersteller A, 2022 | Zertifizierungspläne des Herstellers für die Baureihe erfragen |
| AAA-Server (RADIUS) | Authentifizierung der Endkunden, Speicherung von Zugangsdaten | a) Kernnetzfunktionen | nein | ja | Hersteller B, 2021 | Softwarestand und Supportende dokumentieren |
| Core-Router (4 Geräte) | IP/MPLS-Transport zwischen den Netzknoten | e) Transport | nein | ja | Hersteller C, 2020 | beim nächsten Tausch zertifizierte Baureihe im Angebot abfragen |
| Sprachplattform (Softswitch, Session Border Controller) | Sitzungsverwaltung für Telefonie, Übergang zu Carriern | a) Kernnetzfunktionen, f) Netzübergänge | nein | ja | Hersteller D, 2023 | Hersteller nach zertifizierbarer Version fragen |
| Netzmanagementsystem | Konfiguration und Überwachung aller Netzelemente | c) Management-Systeme | nein | offen | Hersteller E, 2019 | Rechte- und Zugriffskonzept prüfen, siehe Zugriff auf Netzelemente |
| Peering- und Transit-Router | Verbindung zu Netzen Dritter | f) Netzübergänge | nein | offen | Hersteller C, 2020 | mit Core-Routern zusammen betrachten |
| OLT im Zugangsnetz (14 Geräte) | Anschluss der Glasfaserkunden | keine passende Kategorie | nein | eher nein (Zugangsnetz) | Hersteller F, 2021 | im Inventar führen, keine weitere Maßnahme |
Je Zeile führt das Unternehmen den genauen Typ, die Softwareversion und den Standort. Das Inventar ist zugleich die Komponentenbeschreibung, die die Liste für das Sicherheitskonzept verlangen würde, wenn das Unternehmen einmal betroffen ist, und es ergänzt die Lieferantenbewertung. Wie ein Sicherheitskonzept gegliedert ist, beschreibt die Seite Sicherheitskonzept nach § 166 TKG.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Zertifizierungspflicht auf das eigene Festnetz bezogen | Entwurf des TKG-Änderungsgesetzes oder des Katalogs als geltendes Recht gelesen | Aufwand und Forderungen an Hersteller ohne Rechtsgrundlage, Budget fehlt an anderer Stelle | Einstufung heute festhalten (kein erhöhtes Gefährdungspotenzial ohne 5G), den Entwurf als Szenario beobachten |
| Kein Inventar mit Funktion und Hersteller | Komponenten stehen nur in der Anlagenbuchhaltung oder im Monitoring | bei einer Gesetzesänderung oder Anordnung ist unklar, welche Geräte, Typen und Standorte betroffen sind | Inventar wie im Beispiel, Pflege bei jedem Tausch und jeder Erweiterung |
| § 41 BSIG als allgemeine Meldepflicht verstanden | ältere Darstellungen mit Anzeige- und Garantiepflicht | unnötige Meldungen, während die eigentliche Frage offen bleibt, ob eine kritische Anlage betrieben wird | zuerst klären, ob eine kritische Anlage nach § 2 Nr. 22 BSIG vorliegt, dann die Mitwirkungspflicht organisatorisch vorbereiten |
Wenn Sie wissen wollen, wo Ihr Unternehmen bei den Pflichten nach TKG insgesamt steht, beginnen Sie mit der Statusprüfung Stufe 1. Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt.
Häufige Fragen
Müssen kleine Glasfaser-ISP ihre Router zertifizieren lassen?+
Gilt die Liste der kritischen Funktionen auch für Festnetze?+
Muss ich vorhandene Komponenten nachzertifizieren lassen?+
Muss ich den Einsatz eines Herstellers nach § 41 BSIG anmelden?+
Betrifft das Thema VoIP-Anbieter ohne eigenes Netz?+
Weiterlesen
- § 165 TKG: Schutzmaßnahmen und die zehn Mindestmaßnahmen
- Lieferkette im TK-Netz: Hersteller und Dienstleister bewerten
- Katalog von Sicherheitsanforderungen § 167 TKG: 2.0 und Entwurf
- Glasfaser-Netzbetreiber: Pflichten nach TKG und 90-Tage-Fahrplan
- § 166 TKG Sicherheitskonzept: erstellen, überarbeiten, vorlegen
Quellen
- § 165 TKG: Technische und organisatorische Schutzmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 167 TKG: Katalog von Sicherheitsanforderungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 41 BSIG: Untersagung des Einsatzes kritischer Komponenten (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 2 BSIG: Begriffsbestimmungen, Nr. 22 und 23 (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Katalog von Sicherheitsanforderungen (abgerufen am 2026-11-06)
- Bundesnetzagentur: Liste der kritischen Funktionen, Stand 18.08.2021 (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Allgemeinverfügung zur Festlegung der Umsetzungsfristen für den Einsatz kritischer Komponenten (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Katalog von Sicherheitsanforderungen Version 2.0, Stand 29.04.2020 (PDF) (abgerufen am 2026-11-06)
- BSI: TR-03163 Sicherheit in TK-Infrastrukturen (abgerufen am 2026-11-06)
- Deutscher Bundestag: Drucksache 21/8277, Entwurf eines TKG-Änderungsgesetzes 2026 (PDF) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).