
Stand: 2026-11-06
Rechtsstand: TKG in der Fassung vom 22.10.2026, Katalog von Sicherheitsanforderungen Version 2.0 vom 29.04.2020, geprüft am 06.11.2026. Diese Seite vertieft eine der zehn Mindestmaßnahmen, die Übersicht über alle steht auf der Seite Schutzmaßnahmen nach § 165 TKG. Die Darstellung ist allgemeine Information und keine Rechtsberatung. Ob und wie eine Pflicht Ihr Unternehmen trifft, klärt im Einzelfall eine Rechtsanwältin oder ein Rechtsanwalt.
Was verlangt § 165 Abs. 2a Nr. 4 TKG?
Die Vorschrift verlangt Maßnahmen zur „Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zwischen den einzelnen Einrichtungen und ihren unmittelbaren Anbietern oder Diensteanbietern“. Sie gilt für Betreiber öffentlicher TK-Netze und Anbieter öffentlich zugänglicher TK-Dienste, die besonders wichtige oder wichtige Einrichtungen nach § 28 BSIG sind. Weil § 28 BSIG für diese Anbieter keine Größenschwelle nach unten kennt, trifft Abs. 2a nach unserer Lesart praktisch jeden TK-Anbieter. Die Einstufung erklärt die Seite NIS2 für TK-Anbieter.
Das Gesetz sagt nicht, wie die Lieferkette zu sichern ist. Es nennt zwei Merkmale: Es geht um sicherheitsbezogene Aspekte, und es geht um die unmittelbaren Anbieter und Diensteanbieter, also um die Unternehmen, mit denen Sie selbst einen Vertrag haben. Eng daneben steht Nr. 5, die Sicherheit bei Erwerb, Entwicklung und Wartung von Netz- und Informationssystemen einschließlich des Umgangs mit Schwachstellen. Beim Kauf und bei der Wartung einer Netzkomponente greifen beide Nummern ineinander.
Welche Lieferanten gehören im TK-Netz dazu?
Alle, deren Leistung oder Zugang die Sicherheit Ihres Netzes oder Ihrer Dienste beeinflussen kann. Der Katalog 2.0 spricht von „Lieferanten und Erfüllungsgehilfen“ und verlangt besondere Sorgfalt, wenn ganze Geschäftsprozesse ausgelagert werden, er nennt Helpdesks, Call Center und Netzwerkverbindungen. Im TK-Netz eines regionalen Anbieters sind das nach unserer Einordnung vor allem fünf Gruppen:
| Gruppe | Beispiele | Warum sicherheitsrelevant |
|---|---|---|
| Hersteller von Netzkomponenten | OLT, Router, Switches, Session Border Controller, Firmware | Software und Updates laufen im Kernnetz, oft mit Support-Zugang des Herstellers |
| Wartungs- und Fernwartungsdienstleister | Systemhaus, Rufbereitschaft, Hersteller-Support | administrativer Zugriff auf Netzelemente, häufig von außen |
| Vorleister | IP-Transit, Vorleistungen für Telefonie, angemietete Leitungen | Ausfall oder Störung schlägt direkt auf Ihre Dienste durch |
| Standort- und Infrastrukturpartner | Rechenzentrum, Kollokation, Tiefbau, Stromversorgung am Standort | physischer Zugang zu Technik und Trassen |
| IT- und Cloud-Dienstleister | Kundenverwaltung, Abrechnung, Ticketsystem, Mail | verarbeiten Bestands- und Verkehrsdaten, oft als Auftragsverarbeiter |
Bei gemeinsam genutzten Standorten kommt § 165 Abs. 7 hinzu: Jeder Beteiligte hat die Pflichten nach Abs. 1 bis 5, soweit sie nicht einem Beteiligten zugeordnet werden können. Wer im Rechenzentrum eines anderen steht, regelt deshalb schriftlich, wer welche Schutzmaßnahme übernimmt.
Was verlangt der geltende Katalog 2.0?
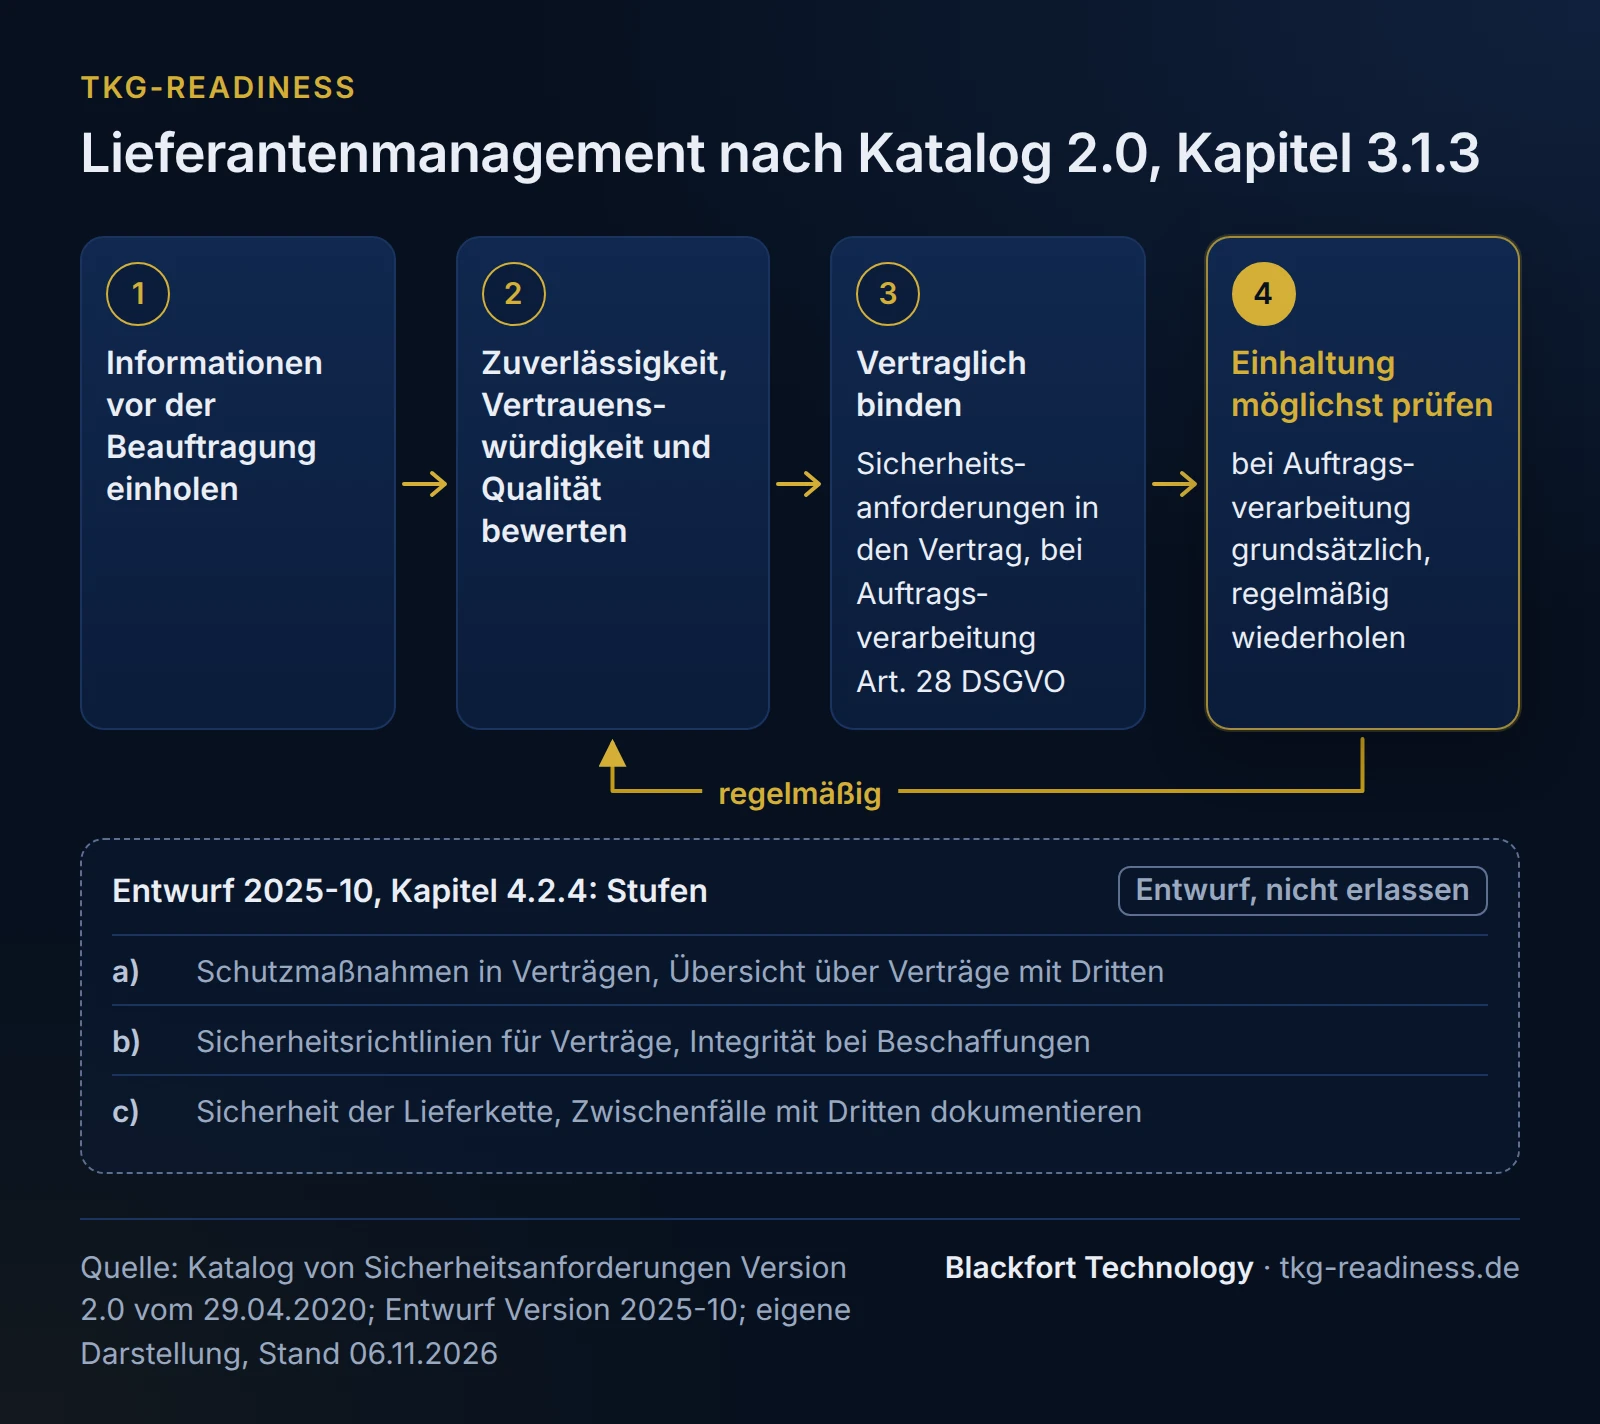
Kapitel 3 des Katalogs 2.0 ist für alle pflichtigen Unternehmen zwingend. Der Abschnitt 3.1.3 „Lieferantenmanagement“ stellt den Grundsatz voran: Das Unternehmen „muss daher eine Bewertung der Zuverlässigkeit, Vertrauenswürdigkeit und Qualität des Erfüllungsgehilfen oder Lieferanten vornehmen“, und Abhängigkeiten von Dritten dürfen die Sicherheit von Netzen, Diensten und personenbezogenen Daten nicht beeinträchtigen. Dazu nennt er vier Punkte:
- Vor der Beauftragung informieren: „Informationseinholung hat vor Beauftragung zu erfolgen.“ Eine Bewertung nach Vertragsschluss erfüllt das nicht.
- Vertraglich binden: „Dritte sind vertraglich zu binden.“ Sicherheitsanforderungen gehören in die vertragliche Grundlage, etwa beim Kauf von IT-Produkten oder bei IT-Services.
- Datenschutz sicherstellen: Bei Auftragsverarbeitung gilt Art. 28 DSGVO.
- Einhaltung prüfen: Die Sicherheitsanforderungen sollen möglichst überprüft werden, bei Auftragsverarbeitung grundsätzlich, und die Überprüfungen sollen sich regelmäßig wiederholen.
Zwei weitere Stellen des Katalogs betreffen Lieferanten. Kapitel 3.2 zählt zum Personal ausdrücklich auch Personen, die von Lieferanten oder Herstellern bereitgestellt werden. Und Kapitel 3.6.2 zum Wiederanlauf sieht vor, Lieferantenverträge vorab auf eine Ersatzbereitstellung zu prüfen. Für Fernwartungsdienstleister heißt das auf dieser Seite: bewerten und vertraglich binden. Wie der Fernwartungszugang technisch gesichert wird, steht auf der Seite Zugriff auf Netzelemente und MFA.
Was würde der Entwurf 2025-10 ändern?
Der Entwurf des neuen Katalogs (Version 2025-10) ist nicht erlassen (Stand 06.11.2026), es gilt weiter der Katalog 2.0. Im Entwurf heißt der Abschnitt 4.2.4 „Sicherheit bei Abhängigkeiten von Dritten“ und nennt als Beispiele Vordienstleister, Cloud-Anbieter und Kollokation. Sicherheitsziele und Sicherheitsstandards des Unternehmens wären auch für Dritte verpflichtend und vertraglich sicherzustellen. Die Maßnahmen sind in drei Stufen gestaffelt:
| Stufe im Entwurf | Schutzmaßnahmen (verkürzt) |
|---|---|
| a) | Schutzmaßnahmen in Verträge mit Dritten aufnehmen, auch Vertraulichkeit und sichere Übertragung; Sicherheitsrichtlinien für Dritte anlassbezogen überprüfen; eine Übersicht über Verträge mit Dritten muss vorhanden sein |
| b) | Sicherheitsrichtlinien für Verträge festlegen, Integrität bei allen Beschaffungen sicherstellen, Einhaltung bei Dritten sicherstellen, Sicherheitsstandards in den Prozessen Dritter fordern, Restrisiken abmildern, Vertragsmanagement |
| c) | Sicherheit der Lieferkette einschließlich der Beziehungen zu unmittelbaren Anbietern gewährleisten, Zwischenfälle mit Dritten verfolgen und dokumentieren, Richtlinien für Dritte regelmäßig überprüfen |
Welche Stufe ein Unternehmen nach dem Entwurf erfüllen müsste, hängt vom Gefährdungspotenzial ab, das der Entwurf neu einführt. Diese Einstufung gilt heute nicht. Was der Entwurf insgesamt ändert und wie die Einstufung gedacht ist, erklärt die Seite Katalog von Sicherheitsanforderungen nach § 167 TKG. Für die Praxis heißt das nach unserer Einschätzung: Eine Übersicht über alle Verträge mit Dritten und Sicherheitsklauseln in diesen Verträgen sind schon nach dem Katalog 2.0 sinnvoll und wären auch nach dem Entwurf die unterste Stufe.
Für Netzbetreiber mit erhöhtem Gefährdungspotenzial, das heute nur 5G-Mobilfunknetzbetreiber haben, kommen die Zertifizierung kritischer Komponenten nach § 165 Abs. 4 und eine Erklärung der Bezugsquelle zu ihrer Vertrauenswürdigkeit hinzu, die die Seite Kritische Komponenten in der Telekommunikation behandelt.
Wie bewertet man einen Lieferanten für Netzkomponenten?
Der Katalog nennt die drei Maßstäbe Zuverlässigkeit, Vertrauenswürdigkeit und Qualität, aber keine Methode. Wir arbeiten mit einer einfachen Bewertung je Lieferant, die sich in einem kleinen Unternehmen pflegen lässt. Die Fragen sind unsere fachliche Empfehlung, weder abschließend noch vorgeschrieben:
- Zugang: Hat der Lieferant physischen Zugang, logischen Zugang oder Fernzugriff auf Netz oder Daten? Daraus ergibt sich die Kritikalität.
- Ersetzbarkeit: Gibt es einen zweiten Lieferanten oder Ersatzgeräte, und wie lange dauert ein Wechsel?
- Sicherheitspraxis: Liefert der Hersteller Sicherheitsupdates für die eingesetzte Version und wie lange noch? Gibt es einen Meldeweg für Schwachstellen? Wie sichert der Dienstleister seine eigenen Zugänge?
- Vertrag: Stehen Sicherheitsanforderungen, Meldepflichten bei Vorfällen, Vertraulichkeit und gegebenenfalls ein Vertrag zur Auftragsverarbeitung im Vertrag?
- Prüfung: Wann wurde zuletzt geprüft, ob der Lieferant die Anforderungen einhält, und mit welchem Ergebnis?
Beispiel: Lieferantenbewertung für Netzkomponenten
Fiktives Beispiel, kein Kunde. Ein regionaler Glasfaser-ISP mit 12 Beschäftigten betreibt ein FTTH-Netz und bietet Internetzugang und Telefonie an. Die OLTs stammen von einem Hersteller, die Wartung übernimmt ein Systemhaus per Fernzugriff, die nächtliche Rufbereitschaft ein zweiter Dienstleister. Kernnetz und Kundensysteme stehen in einem angemieteten Rechenzentrum. So kann seine Lieferantenbewertung aussehen, alle Angaben erfunden:
| Lieferant | Leistung und Zugang | Kritikalität | Vor Beauftragung geprüft | Vertragliche Sicherheitsanforderungen | Letzte Prüfung | Bewertung, offene Punkte |
|---|---|---|---|---|---|---|
| Hersteller A (OLT, Firmware) | Hardware und Software im Zugangsnetz, Support-Zugang auf Anfrage | hoch | Updatezusage und Ende des Supports der Baureihe erfragt | Meldeweg für Schwachstellen, Updates über den Supportvertrag | 03/2026 | grün; Ende der Sicherheitsupdates für die eingesetzte Baureihe in 2029, Ersatz einplanen |
| Systemhaus B (Wartung) | Fernwartung auf OLTs und Router | hoch | Referenzen, eigene Sicherheitsmaßnahmen abgefragt | Sicherheitsanhang: VPN mit MFA, benannte Techniker, Vorfallmeldung binnen 24 Stunden | 05/2026 | gelb; Technikerliste seit einem Jahr nicht abgeglichen |
| Dienstleister C (Rufbereitschaft) | Störungsannahme nachts, Lesezugriff auf das Netzmonitoring | mittel | nein, Vertrag von 2019 | Vertraulichkeit, keine Sicherheitsanforderungen | nie | rot; Sicherheitsanhang nachverhandeln, Zugang prüfen |
| Rechenzentrum D (Kollokation) | Fläche, Strom, Klima, Zutritt | hoch | Besichtigung, Zertifikat des Betreibers eingesehen | Zutrittsregel, Notstrom, Aufteilung nach § 165 Abs. 7 | 01/2026 | grün |
| Vorleister E (IP-Transit) | Anbindung ans Internet, kein Zugang zu eigenen Systemen | hoch (Verfügbarkeit) | Verfügbarkeitszusage geprüft | Störungsmeldung, Entstörzeiten | - | gelb; nur ein Transit, Ersatzbereitstellung nicht geregelt |
| Tiefbau F | Arbeiten an Trassen und Verteilern | mittel | nein | keine | nie | rot; Schlüsselübergabe und Begleitung an Verteilerstandorten regeln |
Die Ampel ist unsere Arbeitshilfe: grün heißt bewertet, vertraglich gebunden und geprüft; gelb heißt ein Punkt fehlt; rot heißt keine Bewertung oder keine Sicherheitsanforderungen. Die Tabelle ist zugleich die Übersicht über Verträge mit Dritten, die der Entwurf in Stufe a) verlangen würde, und gehört als Nachweis zum Maßnahmenteil im Sicherheitskonzept nach § 166 TKG.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Bewertung erst nach Vertragsschluss | Einkauf über die Technik, Sicherheit wird beim Lieferanten nicht vorab abgefragt | der Katalog 2.0 verlangt die Informationen vor der Beauftragung, Sicherheitsklauseln lassen sich danach schwer durchsetzen | kurze Abfrage vor jeder Beauftragung mit Netz- oder Datenzugang, Ergebnis in der Lieferantenbewertung |
| Altverträge ohne Sicherheitsanforderungen | Rufbereitschaft, Tiefbau oder Wartung laufen seit Jahren auf alten Verträgen | gerade die Dienstleister mit Zugang zu Netz oder Standorten sind nicht vertraglich gebunden | Sicherheitsanhang bei jeder Verlängerung nachverhandeln, Reihenfolge nach Kritikalität |
| Ein Lieferant ohne Ersatz | ein Hersteller oder Vorleister für eine zentrale Funktion, kein Ersatzgerät, kein zweiter Weg | Ausfall oder Lieferstopp trifft den Betrieb direkt, Kapitel 3.6.2 sieht eine geprüfte Ersatzbereitstellung vor | Ersatzbereitstellung im Vertrag prüfen, Ersatzgeräte für zentrale Komponenten vorhalten, im Notfallbetrieb berücksichtigen |
Wenn Sie wissen wollen, wo Ihr Unternehmen bei den zehn Mindestmaßnahmen insgesamt steht, beginnen Sie mit der Statusprüfung Stufe 1. Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt.
Häufige Fragen
Gilt § 165 Abs. 2a Nr. 4 auch für Lieferanten meiner Lieferanten?+
Reicht ein Zertifikat des Lieferanten als Bewertung?+
Muss ich jeden Lieferanten vor Ort prüfen?+
Was ist mit dem Support-Zugang des Herstellers?+
Gilt die Lieferkettenpflicht auch für VoIP-Anbieter ohne eigenes Netz?+
Weiterlesen
- § 165 TKG: Schutzmaßnahmen und die zehn Mindestmaßnahmen
- Zugriff auf Netzelemente: Zugriffskontrolle und MFA nach TKG
- Notfallbetrieb im TK-Netz: Backup, Wiederanlauf und Notstrom
- Katalog von Sicherheitsanforderungen § 167 TKG: 2.0 und Entwurf
- § 166 TKG Sicherheitskonzept: erstellen, überarbeiten, vorlegen
Quellen
- § 165 TKG: Technische und organisatorische Schutzmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 28 BSIG: Besonders wichtige Einrichtungen und wichtige Einrichtungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Katalog von Sicherheitsanforderungen Version 2.0, Stand 29.04.2020 (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Überarbeitung des Kataloges von Sicherheitsanforderungen zur Konsultation (abgerufen am 2026-11-06)
- Bundesnetzagentur: Entwurf des Katalogs von Sicherheitsanforderungen, Version 2025-10 (PDF) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).