
Stand: 2026-11-06
Rechtsstand: TKG in der Fassung vom 22.10.2026, Katalog von Sicherheitsanforderungen Version 2.0 vom 29.04.2020, geprüft am 06.11.2026. Diese Seite vertieft eine der zehn Mindestmaßnahmen, die Übersicht über alle steht auf der Seite Schutzmaßnahmen nach § 165 TKG. Die Darstellung ist allgemeine Information und keine Rechtsberatung. Ob und wie eine Pflicht Ihr Unternehmen trifft, klärt im Einzelfall eine Rechtsanwältin oder ein Rechtsanwalt.
Was verlangt § 165 Abs. 2a Nr. 3 TKG?
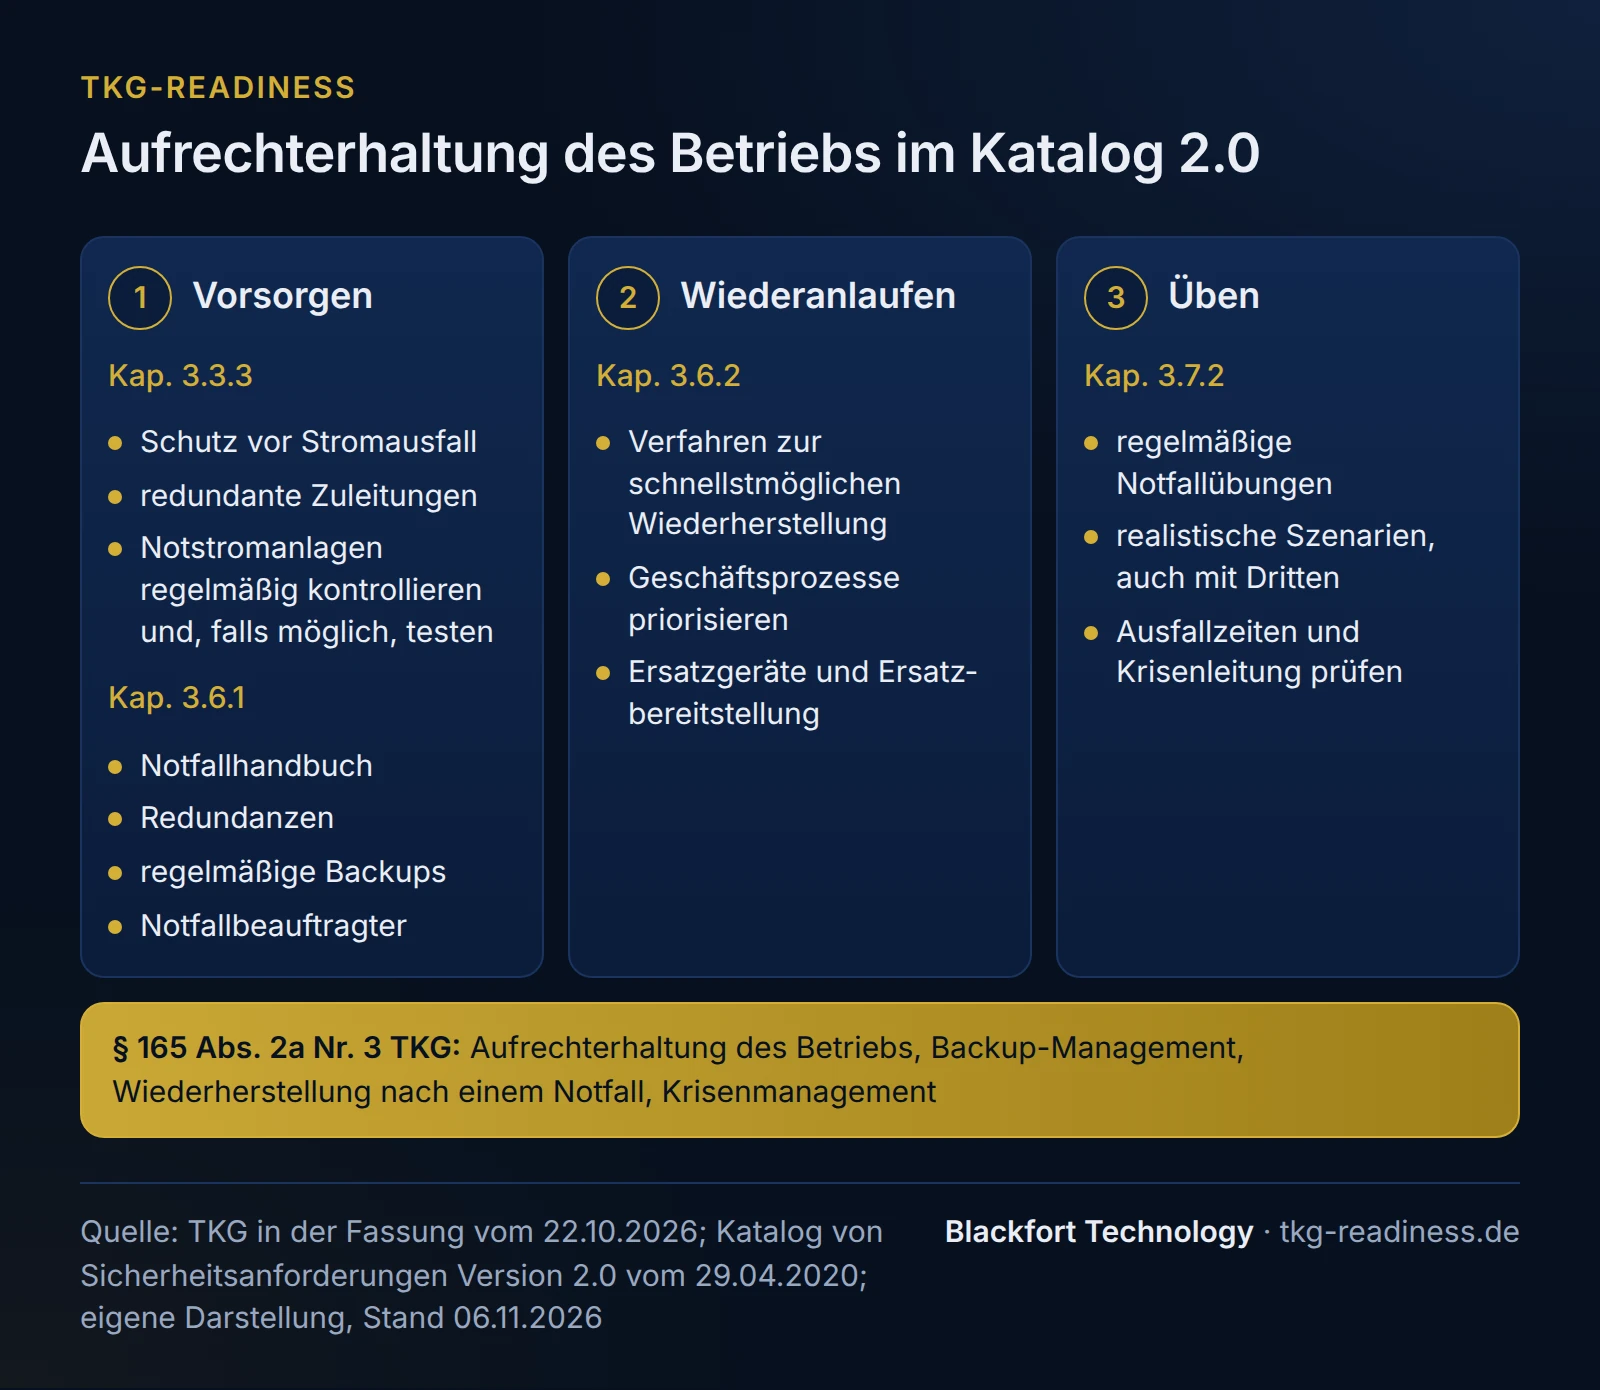
Die Vorschrift nennt drei Bausteine: die „Aufrechterhaltung des Betriebs, wie Backup-Management und Wiederherstellung nach einem Notfall, und Krisenmanagement“. Sie gilt für Betreiber öffentlicher TK-Netze und Anbieter öffentlich zugänglicher TK-Dienste, die besonders wichtige oder wichtige Einrichtungen nach § 28 BSIG sind, nach unserer Lesart also für praktisch jeden TK-Anbieter (Einstufung auf der Seite NIS2 für TK-Anbieter). Abs. 2a verlangt außerdem einen gefahrenübergreifenden Ansatz, der auch die physische Umwelt der Systeme schützt. Stromausfall, Brand, Hochwasser und Kabelschaden gehören damit ebenso dazu wie ein Cyberangriff.
Zwei Absätze von § 165 stützen das schon länger. Nach Abs. 2 müssen Netzbetreiber und Diensteanbieter ihre Systeme gegen Störungen schützen, die zu erheblichen Beeinträchtigungen führen, auch durch Angriffe und Katastrophen. Nach Abs. 5 muss jeder Netzbetreiber den ordnungsgemäßen Betrieb seines Netzes und damit die fortlaufende Verfügbarkeit der Dienste sicherstellen. Davon getrennt regeln §§ 184 bis 190 TKG die Notfallvorsorge in der Telekommunikation für Großschadenslagen, deren Sicherstellungspflicht nach § 185 Abs. 1 Diensteanbieter mit mehr als 100.000 Vertragspartnern und die Netzbetreiber trifft, deren Netz für diese Dienste erforderlich ist.
Was verlangt der geltende Katalog 2.0?
Kapitel 3 des Katalogs 2.0 ist für alle pflichtigen Unternehmen zwingend. Für den Notfallbetrieb sind vier Abschnitte einschlägig:
| Abschnitt | Anforderungen (verkürzt) |
|---|---|
| 3.3.3 Versorgungssicherheit | Geräte und Betriebsmittel vor Stromausfällen und anderen Störungen schützen; redundante Leitungen über unterschiedliche Zuleitungswege; Klimatisierung und Stromversorgung ausreichend dimensionieren und überwachen; Schaltanlagen, Notstromgeneratoren und Batterien regelmäßig kontrollieren und falls möglich testen; Lieferung und Bereitstellung der Versorgung schützen |
| 3.6.1 Aufrechterhaltung (Business Continuity Management) | Notfallhandbuch mit aktuellen Kontakten, Zugriff darauf sicherstellen; angemessene Redundanzen, regelmäßig testen oder umschalten; regelmäßige Backups kritischer Systeme und Daten unter Beachtung der Lösch- und Speicherfristen; Notfallpläne für kritische Systeme, regelmäßig evaluieren; Notfallbeauftragten benennen |
| 3.6.2 Wiederanlauf (Disaster Recovery Management) | Verfahren zur schnellstmöglichen Wiederherstellung wichtiger Dienste; Geschäftsprozesse für den Wiederanlauf priorisieren; Lieferantenverträge auf Ersatzbereitstellung prüfen; Ersatzgeräte und im Einzelfall mobile Netzersatzanlagen als mögliche Maßnahmen |
| 3.7.2 Notfallübungen | regelmäßig üben, falls möglich mit Dritten, mit realistischen und unterschiedlichen Szenarien; festhalten, ob geplante Ausfallzeiten eingehalten werden und die Krisenleitung ihre Aufgaben erfüllt |
Der Katalog 2.0 stuft Netze und Dienste zusätzlich nach Kritikalität ein. Ab mehr als 100.000 Teilnehmern vermutet er eine gehobene Kritikalität. Dann sind zusätzlich Maßnahmen gegen erhebliche Störungen durch Naturkatastrophen, schwere Unfälle, Sabotage und Anschläge zu treffen, ausdrücklich auch Maßnahmen der Notfallvorsorge. Die meisten regionalen Anbieter liegen darunter.
Was würde der Entwurf 2025-10 ändern?
Der Entwurf des neuen Katalogs (Version 2025-10) ist nicht erlassen (Stand 06.11.2026), es gilt weiter der Katalog 2.0. Der Entwurf würde die Anforderungen nach einem neuen Gefährdungspotenzial in drei Stufen a), b) und c) staffeln, diese Einstufung gilt heute nicht (Einzelheiten auf der Seite Katalog von Sicherheitsanforderungen nach § 167 TKG). Für den Notfallbetrieb wären vor allem diese Punkte neu:
| Abschnitt im Entwurf | Stufe a) | Stufe b) | Stufe c) |
|---|---|---|---|
| 4.4.2 Sicherheit der Versorgung | relevante Lieferungen für die Versorgungssicherheit sicherstellen | festlegen, in welchem Umfang der Betrieb bei Ausfall des öffentlichen Stromnetzes aufrechterhalten werden muss; Schutz der Versorgung, etwa Notstrombatterien, Dieselgeneratoren, Ersatzkraftstoff; Leitfaden „Notstromversorgung in Unternehmen und Behörden“ des BBK berücksichtigen | aktive Kühlung, Notstromgeneratoren, Service-Level-Agreements mit Kraftstofflieferanten, redundante Kühl- und Stromversorgung |
| 4.8.1 Strategie und Notfallpläne | Strategie zur Aufrechterhaltung der Netze und Dienste | Notfallpläne für alle betriebsrelevanten Systeme, Wiederherstellungszeiten erfassen | Pläne nach Zwischenfällen überarbeiten, Übersicht über betriebsrelevante Abhängigkeiten |
| 4.8.2 Wiederanlauf | Planungen für den Wiederanlauf dokumentieren, im Notfall sofort verfügbar; Wiederanlaufzeiten der zentralen Dienste und Netze dokumentieren | Notfallhandbuch, regelmäßige Tests der Wiederanlaufzeiten | ausreichend dimensionierte Disaster-Recovery-Kapazitäten |
| 4.8.3 Backup-Strategie | Backups „sollen“ räumlich und logisch getrennt gelagert werden; Funktion der Backups regelmäßig prüfen | Backups „müssen“ getrennt gelagert werden; Backup-Verfahren dokumentieren; georedundante Backup-Lösungen | keine weiteren Maßnahmen |
Die Bundesnetzagentur schreibt in der Begründung selbst, dass der Entwurf für Unternehmen mit normalem Gefährdungspotenzial noch unter der 3-2-1-Regel für Backups bleibt (drei Kopien, zwei Speichermedien, eine Kopie außer Haus). Zum Aufbau eines Notfallmanagements verweist der Entwurf auf den BSI-Standard 100-4.
Notstrom und Netzausfall: worauf es im TK-Netz ankommt
Der Katalog 2.0 verlangt Schutz vor Stromausfall, aber keine bestimmte Technik und keine Mindestlaufzeit. Wie lange ein Netzknoten ohne Netzstrom laufen muss, legen Sie aus Ihrer Risikoanalyse fest. Der Entwurf würde ab Stufe b) ausdrücklich verlangen, diesen Umfang zu definieren. Aus unserer fachlichen Sicht gehören in die Planung:
- Laufzeiten je Standort: Wie lange überbrücken Batterien Netzknoten, Verteiler und Kernnetz? Gibt es einen Generator oder einen Anschluss für eine mobile Netzersatzanlage?
- Abhängigkeiten außerhalb: Die Endgeräte der Kunden hängen am Hausstrom. Fällt der Strom großflächig aus, ist die Kundenseite auch bei laufendem Netzknoten getrennt. Das gehört in die Kommunikation mit Kunden und Behörden.
- Kühlung: Läuft die Technik auf Notstrom, die Klimatisierung aber nicht, begrenzt die Temperatur die Laufzeit.
- Kraftstoff und Zugang: Wer betankt einen Generator nach welcher Zeit, und wer kommt bei Stromausfall in den Standort, wenn die Schließanlage elektrisch ist?
- Test unter Last: Der Katalog 2.0 verlangt, Notstromanlagen regelmäßig zu kontrollieren und falls möglich zu testen. Ein Test ohne Last zeigt wenig über die tatsächliche Laufzeit.
Beim Backup geht es im TK-Netz um mehr als Server. Konfigurationen von Routern, OLTs und Session Border Controllern, die Provisionierung der Anschlüsse und die Kundendatenbank müssen sich nach einem Ausfall oder Angriff wiederherstellen lassen. Ob ein Ausfall als erheblicher Sicherheitsvorfall zu melden ist, klärt die Seite Meldung nach § 168 TKG. Ist die Fernwartung im Notfall der einzige Weg zu den Netzelementen, gehört auch sie in den Plan, siehe Zugriff auf Netzelemente.
Beispiel: Wiederanlaufplan für die TK-Sparte eines Stadtwerks
Fiktives Beispiel, kein Kunde. Ein Stadtwerk betreibt neben Strom und Wasser ein Glasfasernetz mit rund 6.000 Anschlüssen. Die Technik steht in zwei Netzknoten, das Kernnetz und die Kundensysteme im Rechenzentrum des Stadtwerks. Internetzugang und Telefonie bietet die TK-Sparte selbst an. Szenario: Stromausfall im Versorgungsgebiet, Netzknoten 1 läuft auf Batterie. So kann der Wiederanlaufplan aussehen, alle Angaben erfunden:
| Priorität | Dienst oder System | Abhängigkeit | Wiederanlaufzeit (Ziel) | Maßnahme im Notfall | Verantwortlich | Letzter Test |
|---|---|---|---|---|---|---|
| 1 | Kernnetz, Routing, Anbindung an den Vorleister | Strom Rechenzentrum, Transit | läuft weiter, Ausfall unter 15 Minuten | Generator im Rechenzentrum, zweiter Transitweg | Leitung Netzbetrieb | Lasttest 04/2026 |
| 2 | Netzknoten 1 und 2 (OLT, Aggregation) | Batterie, kein Generator | Batterie 4 Stunden, danach mobile Netzersatzanlage | Anforderung der Netzersatzanlage nach 2 Stunden, Anschlusspunkt vorhanden | Rufbereitschaft | Batterietest 02/2026, Netzersatzanlage nie angeschlossen |
| 3 | Telefonie (Session Border Controller, Notrufweiterleitung) | Kernnetz, Vorleister Telefonie | unter 1 Stunde | Umschaltung auf zweite Instanz | Leitung IT | Umschaltung 06/2026 |
| 4 | Konfigurationen der Netzelemente | Backup-Server, Kopie außer Haus | Wiederherstellung je Gerät unter 2 Stunden | Rücksicherung aus der letzten Tagessicherung | Leitung IT | Rücksicherung 05/2026 |
| 5 | Kundenverwaltung, Provisionierung, Störungsannahme | Rechenzentrum, Telefonanlage Kundenservice | 8 Stunden | Störungsansage, Notbetrieb mit Papierliste | Kundenservice | nicht getestet |
Ergänzend legt der Plan fest: den Notfallbeauftragten und seine Vertretung, die Krisenleitung mit Erreichbarkeiten, eine ausgedruckte Fassung des Notfallhandbuchs in beiden Netzknoten und die Kommunikation mit Kunden und Bundesnetzagentur. Die Zeilen 2 und 5 zeigen die offenen Punkte, die nächste Übung sollte genau dort ansetzen. Für die anderen Sparten gelten eigene Regeln: Das Stromnetz folgt § 5c EnWG mit dem IT-Sicherheitskatalog, die Trinkwasserversorgung nach unserer Lesart dem BSI-Gesetz, siehe Stadtwerke mit TK-Sparte.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Backup ohne Wiederherstellungstest | Sicherungen laufen automatisch, die Rücksicherung hat niemand geübt | im Ernstfall fehlen Schlüssel, Software oder Zeit, die Sicherung hilft nicht | Rücksicherung je Systemklasse mindestens einmal im Jahr testen, Dauer festhalten |
| Notstrom nie unter Last geprüft | Batterien und Generator stehen seit dem Bau, Wartung ohne Lasttest | die Laufzeit im Plan ist eine Annahme, der Katalog 2.0 verlangt Kontrolle und, wo möglich, Tests | Lasttest einplanen, Kühlung und Zugang zum Standort mitprüfen |
| Notfallhandbuch nur im Netz | Handbuch liegt auf dem Fileserver oder im Wiki | bei Stromausfall oder Angriff ist es genau dann nicht erreichbar, der Katalog 2.0 verlangt, den Zugriff sicherzustellen | aktuelle Fassung ausgedruckt an den Standorten und offline beim Notfallbeauftragten |
Wenn Sie wissen wollen, wo Ihr Unternehmen bei den zehn Mindestmaßnahmen insgesamt steht, beginnen Sie mit der Statusprüfung Stufe 1. Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt.
Häufige Fragen
Muss ich für jeden Netzknoten ein Notstromaggregat haben?+
Wie oft müssen Backups und Notstrom getestet werden?+
Reicht die 3-2-1-Regel für Backups aus?+
Muss ein Netzausfall gemeldet werden?+
Wer ist im Notfall zuständig?+
Weiterlesen
Quellen
- § 165 TKG: Technische und organisatorische Schutzmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 185 TKG: Telekommunikationssicherstellungspflicht (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 5c EnWG: IT-Sicherheit im Anlagen- und im Netzbetrieb (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Katalog von Sicherheitsanforderungen Version 2.0, Stand 29.04.2020 (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Überarbeitung des Kataloges von Sicherheitsanforderungen zur Konsultation (abgerufen am 2026-11-06)
- Bundesnetzagentur: Entwurf des Katalogs von Sicherheitsanforderungen, Version 2025-10 (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Notfallvorsorge in der Telekommunikation (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).