
Stand: 2026-11-06
Rechtsstand: TKG in der Fassung vom 22.10.2026, Katalog von Sicherheitsanforderungen Version 2.0 vom 29.04.2020, geprüft am 06.11.2026. Diese Seite vertieft zwei der zehn Mindestmaßnahmen, die Übersicht über alle steht auf der Seite Schutzmaßnahmen nach § 165 TKG. Die Darstellung ist allgemeine Information und keine Rechtsberatung. Ob und wie eine Pflicht Ihr Unternehmen trifft, klärt im Einzelfall eine Rechtsanwältin oder ein Rechtsanwalt.
Was verlangen § 165 Abs. 2a Nr. 9 und 10 TKG?
Nr. 9 verlangt „Sicherheit des Personals, Konzepte für die Zugriffskontrolle und Management von Anlagen“. Nr. 10 verlangt die „Verwendung von Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung“, dazu gesicherte Sprach-, Video- und Textkommunikation und gegebenenfalls gesicherte Notfallkommunikationssysteme innerhalb der Einrichtung. Beide gelten für Betreiber öffentlicher TK-Netze und Anbieter öffentlich zugänglicher TK-Dienste, die besonders wichtige oder wichtige Einrichtungen nach § 28 BSIG sind, nach unserer Lesart also für praktisch jeden TK-Anbieter (Einstufung auf der Seite NIS2 für TK-Anbieter).
Diese Seite behandelt den Zugriff auf Netzelemente: Router, Switches, OLTs, Breitband-Gateways, Session Border Controller und die Systeme, über die sie verwaltet werden. Die gesicherte Kommunikation nach Nr. 10 ist in der Übersicht auf der Seite Schutzmaßnahmen nach § 165 TKG eingeordnet.
Woraus folgt die MFA-Pflicht, wenn der Katalog sie für Admin-Zugriffe nicht nennt?
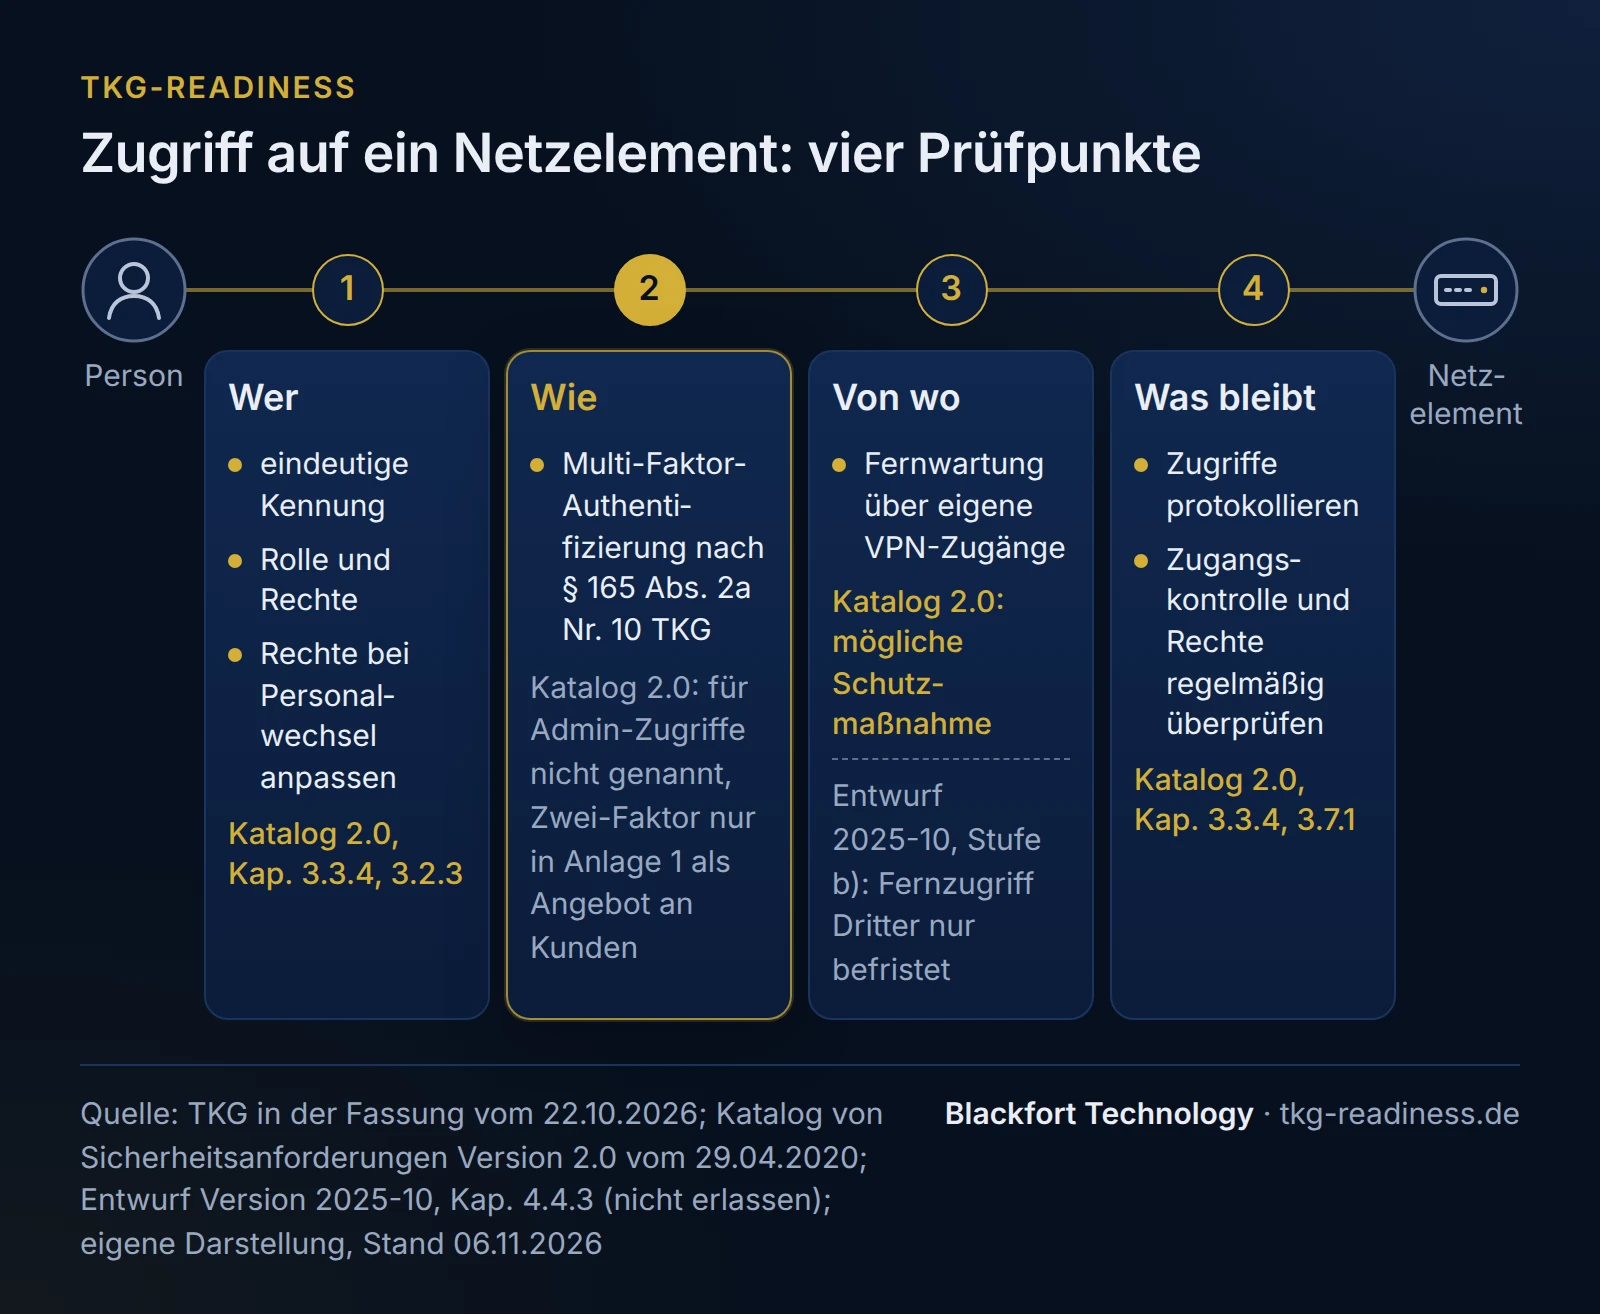
Aus dem Gesetz. Der geltende Katalog 2.0 stammt von 2020, die zehn Mindestmaßnahmen kamen erst mit der NIS2-Umsetzung zum 06.12.2025 ins TKG. Für den Zugriff auf Netzelemente und für die Fernwartung nennt der Katalog 2.0 keine Multi-Faktor-Authentifizierung. Er erwähnt Zwei-Faktor-Verfahren nur in Anlage 1 (Kap. 3.1): Anbieter mit IP-Infrastruktur „sollten, wenn technisch möglich“, ihren Kunden stärkere Authentifizierungsverfahren anbieten. Die Fernwartung nennt er nur als „mögliche Schutzmaßnahme“. Der Katalog konkretisiert das Gesetz, er kann eine dort genannte Pflicht aber nicht aufheben. Wer sich nur am Katalog 2.0 orientiert, erfüllt Nr. 10 deshalb nach unserer Lesart nicht.
Das Gesetz sagt nicht, für welche Zugänge die Multi-Faktor-Authentifizierung einzusetzen ist. Der Maßstab bleibt § 165 Abs. 2: ein Sicherheitsniveau, das dem Risiko angemessen ist, und nach Abs. 6 ein Aufwand, der nicht außer Verhältnis steht. Nach unserer Lesart gehören an erster Stelle dazu: jeder administrative Zugriff auf Netzelemente und Managementsysteme, jeder Fernzugriff von außen, auch durch Dienstleister und Hersteller, und der Zugriff auf Kundendaten. Wie weit die Pflicht im Einzelfall reicht, ist eine Abwägung, die Sie im Sicherheitskonzept begründen sollten.
Was verlangt der geltende Katalog 2.0 zur Zugriffskontrolle?
Kapitel 3 des Katalogs 2.0 ist für alle pflichtigen Unternehmen zwingend. Abschnitt 3.3.4 „Zugriffs- und Zugangskontrolle auf Netzwerk- und Informationssystemen“ leitet seine Liste mit „Mögliche Schutzmaßnahmen sind“ ein. Sie enthält:
- eindeutige Kennungen und Authentifizierung, bevor Nutzer auf Dienste oder Systeme zugreifen,
- Passwörter nur verschlüsselt speichern,
- Rollen, Rechte, Verantwortlichkeiten und Verfahren zum Zuweisen und Widerrufen von Zugriffsrechten festlegen,
- Zugriffe auf Netzwerk- und Informationssysteme protokollieren, Abweichungen hinterlegen,
- Fernwartungszugänge ausreichend sichern („eigene VPN-Zugänge“),
- fremde Personen, etwa bei Wartung oder Umbau, nur in Begleitung oder nach Sicherheitsüberprüfung und Einweisung in gesicherten Bereichen,
- Zugangskontrollmechanismen regelmäßig überprüfen und anpassen.
Für Nr. 9 kommen vier weitere Abschnitte hinzu. Nach 3.2.1 kann bei Personen mit sicherheitsrelevanten Aufgaben, der Katalog nennt Systemadministratoren, eine Sicherheitsüberprüfung angezeigt sein. Nach 3.2.3 sind Zugriffs- und Zugangsrechte bei einem Personal- oder Beauftragtenwechsel unverzüglich anzupassen oder zu sperren. 3.4.3 verlangt eine Inventarisierung der wesentlichen Anlagen einschließlich der Konfigurationssteuerung, 3.7.1 die Protokollierung administrativer Tätigkeiten.
Was würde der Entwurf 2025-10 ändern?
Der Entwurf des neuen Katalogs (Version 2025-10) ist nicht erlassen (Stand 06.11.2026), es gilt weiter der Katalog 2.0. Er würde die Zugriffskontrolle in Abschnitt 4.4.3 in drei Stufen regeln, deren Zuordnung nach einem neuen Gefährdungspotenzial heute nicht gilt (Einzelheiten auf der Seite Katalog von Sicherheitsanforderungen nach § 167 TKG):
| Stufe im Entwurf | Schutzmaßnahmen (verkürzt) |
|---|---|
| a) | eindeutige Kennungen für Benutzer und Systeme; logische Zugangskontrolle; Passwörter mindestens gehasht und, wo technisch möglich, gesalzen; Verfahren zum Zuweisen und Entziehen von Rechten; „je nach Art des Zugriffs“ ausreichend sichere Authentifizierung, zum Beispiel Multi-Faktor-Authentifizierung; regelmäßige Überprüfung der Rollen und Rechte |
| b) | Zugang Dritter und Fernzugriff auf betriebs- und sicherheitsrelevante Systeme nur für den erforderlichen Zeitraum, keine dauerhaften Zugangsdaten; Zugang überwachen; Ausnahmen genehmigen und Zugangsverletzungen erfassen; regelmäßige Kontrollen des Fernzugriffs Dritter |
| c) | Wirksamkeit der Zugangskontrolle bewerten und gegenprüfen; Authentifizierung nach allgemein bewährten Verfahren für Multi-Faktor-Authentifizierung; zentrale Lösung für Privileged Access Management |
Der Entwurf würde damit nachziehen, was § 165 Abs. 2a Nr. 10 seit Dezember 2025 schon verlangt. Die Durchführungsverordnung (EU) 2024/2690, die für andere NIS2-Sektoren technische Anforderungen festlegt, gilt für TK-Anbieter nicht: Sie zählt ihre Adressaten abschließend auf, Netzbetreiber und Anbieter elektronischer Kommunikationsdienste gehören nicht dazu.
Fernwartung durch Dienstleister und Hersteller
Fernwartung ist der Zugang, bei dem Zugriffskontrolle und Lieferkette zusammentreffen. Der Dienstleister braucht administrative Rechte auf Ihren Netzelementen, sitzt aber außerhalb Ihres Unternehmens. Aus dem Gesetz folgen nach unserer Lesart drei Anforderungen: der Zugang ist Teil Ihres Zugriffskonzepts (Nr. 9), er ist mit Multi-Faktor-Authentifizierung gesichert (Nr. 10), und der Dienstleister ist vertraglich gebunden und bewertet (Nr. 4, siehe Lieferkette im TK-Netz). Der Entwurf würde ab Stufe b) ausdrücklich verlangen, dass Fernzugriffe Dritter nur befristet und ohne dauerhafte Zugangsdaten freigegeben werden. Wie sich Fernwartung technisch so absichern lässt, mit Freigabe je Sitzung, Multi-Faktor-Authentifizierung und Aufzeichnung, beschreibt unsere Leistung Sichere Fernwartung auf www.blackfort-tec.de.
Beispiel: Berechtigungsreview für Netzelemente
Fiktives Beispiel, kein Kunde. Ein regionaler Carrier mit 25 Beschäftigten betreibt ein Glasfaser- und Richtfunknetz und vermietet Leitungen an Geschäftskunden. Die Router und OLTs verwaltet er über ein zentrales Netzmanagement mit zentraler Anmeldung, ein Systemhaus wartet die Router per Fernzugriff. Halbjährlich prüft die Leitung Netzbetrieb alle Zugänge. So kann das Protokoll aussehen, alle Angaben erfunden:
| System | Konto oder Rolle | Inhaber | Zugangsweg | MFA | Protokolliert | Ergebnis | Maßnahme, Frist |
|---|---|---|---|---|---|---|---|
| Router Kernnetz | Administrator (persönlich) | drei Netztechniker | Netzmanagement, zentrale Anmeldung | ja | ja | bestätigt | - |
| Router Kernnetz | lokales Notfallkonto | Leitung Netzbetrieb | Konsole vor Ort | nein (Konsole) | ja | bestätigt als Ausnahme | Passwort im Tresor, Nutzung dokumentieren |
| Router Kernnetz | Wartung Systemhaus | Systemhaus, zwei benannte Techniker | VPN des Systemhauses | nein | teilweise | offen: ohne zweiten Faktor | Freigabe je Sitzung mit MFA einführen, bis 31.12. |
| OLTs Zugangsnetz | Gruppenkonto „admin“ | unklar | lokal und über Netzmanagement | nein | nein | entzogen | persönliche Konten anlegen, Gruppenkonto sperren, sofort |
| Netzmanagement | Administrator | ehemaliger Mitarbeiter (Austritt 08/2026) | VPN | ja | ja | entzogen | Austrittsprozess um Netzkonten ergänzen |
| Kundendatenbank | Leserecht | Kundenservice, fünf Personen | Webanwendung | ja | ja | bestätigt | - |
Das Protokoll ist der Nachweis, dass Rollen und Rechte regelmäßig überprüft werden, und gehört mit Datum und Unterschrift zum Maßnahmenteil im Sicherheitskonzept nach § 166 TKG. Die Spalte MFA zeigt auf einen Blick, wo Nr. 10 noch offen ist.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Gruppenkonten auf Netzelementen | Geräte werden seit Jahren mit dem Werkskonto oder einem gemeinsamen „admin“ verwaltet | Zugriffe lassen sich keiner Person zuordnen, eindeutige Kennungen nach Kap. 3.3.4 fehlen | zentrale Anmeldung mit persönlichen Konten, lokale Konten nur als dokumentierte Notfallkonten |
| Dauerhaft offener Dienstleisterzugang | VPN-Zugang des Wartungspartners steht rund um die Uhr, ohne zweiten Faktor | Nr. 10 nicht erfüllt, ein kompromittierter Dienstleister hat direkten Zugang zum Kernnetz | Freigabe je Sitzung, Multi-Faktor-Authentifizierung, Protokollierung, vertraglich regeln |
| Rechte nach Austritt nicht entzogen | Austrittsprozess deckt Mail und Gebäude ab, Netzmanagement und lokale Gerätekonten nicht | der Katalog 2.0 verlangt, Rechte bei Personalwechsel unverzüglich anzupassen oder zu sperren | Checkliste für Austritt und Rollenwechsel um alle Netzzugänge ergänzen, Abgleich im Berechtigungsreview |
Wenn Sie wissen wollen, wo Ihr Unternehmen bei den zehn Mindestmaßnahmen insgesamt steht, beginnen Sie mit der Statusprüfung Stufe 1. Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt.
Häufige Fragen
Verlangt der Katalog von Sicherheitsanforderungen Multi-Faktor-Authentifizierung?+
Was tun, wenn ein älteres Netzelement keine Multi-Faktor-Authentifizierung kann?+
Wie oft sollten Berechtigungen auf Netzelementen geprüft werden?+
Gilt die Durchführungsverordnung (EU) 2024/2690 für TK-Anbieter?+
Müssen Systemadministratoren sicherheitsüberprüft werden?+
Weiterlesen
- § 165 TKG: Schutzmaßnahmen und die zehn Mindestmaßnahmen
- Lieferkette im TK-Netz: Hersteller und Dienstleister bewerten
- Notfallbetrieb im TK-Netz: Backup, Wiederanlauf und Notstrom
- Katalog von Sicherheitsanforderungen § 167 TKG: 2.0 und Entwurf
- Sicherheitsbeauftragter nach § 166 TKG: Aufgaben und Benennung
Quellen
- § 165 TKG: Technische und organisatorische Schutzmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 28 BSIG: Besonders wichtige Einrichtungen und wichtige Einrichtungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Katalog von Sicherheitsanforderungen Version 2.0, Stand 29.04.2020 (PDF) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Entwurf des Katalogs von Sicherheitsanforderungen, Version 2025-10 (PDF) (abgerufen am 2026-11-06)
- Durchführungsverordnung (EU) 2024/2690 der Kommission vom 17.10.2024 (EUR-Lex) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).