
Stand: 2026-11-06
Rechtsstand: TKG in der Fassung vom 22.10.2026, Verordnung (EU) 611/2013 und DSGVO in der Fassung des Amtsblatts, geprüft am 06.11.2026. Die Darstellung ist allgemeine Information und keine Rechtsberatung. Ob eine konkrete Verletzung meldepflichtig ist und wen Sie benachrichtigen müssen, ist eine datenschutzrechtliche Einzelfrage. Sie klären sie mit Ihrem Datenschutzbeauftragten und im Zweifel mit einer Rechtsanwältin oder einem Rechtsanwalt.
Wann liegt eine Verletzung des Schutzes personenbezogener Daten vor?
Immer dann, wenn eine Verletzung der Datensicherheit zum Verlust, zur unrechtmäßigen Löschung, Veränderung, Speicherung, Weitergabe oder sonstigen unrechtmäßigen Verwendung personenbezogener Daten führt, und beim unrechtmäßigen Zugang zu diesen Daten. So definiert es § 3 Nr. 71 TKG. Anders als § 168 kennt § 169 keine Erheblichkeitsschwelle: Nach Art. 2 Abs. 1 der Verordnung (EU) 611/2013 ist der Behörde jede Verletzung zu melden. Wer im Betrieb unbefugt vom Inhalt oder den näheren Umständen einer Kommunikation Kenntnis nimmt, berührt daneben das Fernmeldegeheimnis nach § 3 TDDDG.
Beispiele sind Rechnungen oder Einzelverbindungsnachweise an falsche Empfänger, ein unberechtigter Zugriff auf die Kundendatenbank, ein verlorenes Gerät mit Kundendaten oder ein Dienstleister, dessen System kompromittiert wurde. Ein bloßer Verdacht reicht für die Meldepflicht noch nicht. Als festgestellt gilt die Verletzung nach Art. 2 Abs. 2 der Verordnung, sobald der Anbieter so viel weiß, dass er eine sinnvolle Benachrichtigung abgeben kann. Ab diesem Zeitpunkt läuft die Frist.
Wer muss nach § 169 melden?
Verpflichtet ist, wer öffentlich zugängliche TK-Dienste erbringt, etwa Internetzugang, Telefonie oder E-Mail für Endkunden. Betreiber öffentlicher TK-Netze, die selbst keinen solchen Dienst erbringen, nennt § 169 nicht. Ob Ihr Unternehmen einen öffentlich zugänglichen Dienst erbringt, klärt die Seite Bin ich TK-Anbieter?.
Ist ein anderer Betreiber eines öffentlich zugänglichen Dienstes ohne eigene Kundenbeziehung mit einem Teil Ihres Dienstes beauftragt, muss er Sie bei einer Verletzung sofort informieren (Art. 5 der Verordnung). Andere Dienstleister, etwa für Abrechnung, Hosting oder Kundenportal, müssen Sie nach Auffassung der BfDI vertraglich zur unverzüglichen Information verpflichten, damit Sie Ihre Meldepflicht erfüllen können. Gemeldet wird vom Anbieter mit der Kundenbeziehung.
An wen, wie und bis wann wird gemeldet?
Empfänger sind immer beide Behörden, die Bundesnetzagentur (BNetzA) und die BfDI, nicht das BSI. § 169 selbst verlangt die Benachrichtigung „unverzüglich“. Die unmittelbar geltende Verordnung (EU) 611/2013 konkretisiert das:
| Schritt | Frist | Grundlage |
|---|---|---|
| Erstmeldung an BNetzA und BfDI | binnen 24 Stunden nach Feststellung, soweit möglich | § 169 Abs. 1 Satz 1 TKG, Art. 2 Abs. 2 VO 611/2013 |
| Zweite Meldung, wenn bei der Erstmeldung Angaben fehlten | so bald wie möglich, spätestens drei Tage nach der Erstmeldung; was dann noch fehlt, mit Begründung nachreichen | Art. 2 Abs. 3 VO 611/2013 |
| Benachrichtigung der Betroffenen, wenn erforderlich | unverzüglich (§ 169), ohne unangemessene Verzögerung nach Feststellung (Verordnung), unabhängig von der Meldung an die Behörden | § 169 Abs. 1 Satz 2 TKG, Art. 3 Abs. 3 VO 611/2013 |
| Eintrag im Verzeichnis | für jede Verletzung | § 169 Abs. 3 TKG |
Für die Meldung stellt die BfDI einen Meldebogen bereit (Stand Februar 2022), der nur für Erbringer öffentlich zugänglicher TK-Dienste gedacht ist. Angaben, die in den ersten Stunden noch fehlen, dürfen als „bisher unbekannt“ offen bleiben. Bei jeder Nachmeldung ist der Meldebogen nach Angabe der BfDI vollständig auszufüllen, weil immer die letzte Meldung als aktuell gilt, und wieder an beide Behörden zu senden. Die E-Mail-Adressen der Behörden nennen BfDI-Seite und Meldebogen nicht einheitlich. Maßgeblich ist die Seite der BfDI zum Verfahren nach § 169 TKG, dort steht auch ein PGP-Schlüssel für die verschlüsselte Übermittlung.
Inhaltlich muss jede Benachrichtigung mindestens die Art der Verletzung, Kontaktstellen für weitere Informationen und Empfehlungen zur Begrenzung nachteiliger Folgen enthalten. Gegenüber BNetzA und BfDI kommen die Folgen der Verletzung und die beabsichtigten oder ergriffenen Maßnahmen hinzu (§ 169 Abs. 2). Für die Meldungen gelten § 42 Abs. 4 und § 43 Abs. 4 BDSG entsprechend: Die Meldung darf nach unserer Lesart in einem Straf- oder Bußgeldverfahren gegen den Meldenden nur mit seiner Zustimmung verwendet werden.
Wann müssen Betroffene benachrichtigt werden?
Nach Art. 3 Abs. 1 der Verordnung (EU) 611/2013, wenn anzunehmen ist, dass die Verletzung die personenbezogenen Daten oder die Privatsphäre der Betroffenen beeinträchtigt. § 169 Abs. 1 Satz 2 TKG verlangt dafür, dass Endnutzer oder andere Personen schwerwiegend in ihren Rechten oder schutzwürdigen Interessen beeinträchtigt werden. Die Verordnung nennt Umstände für die Bewertung: Art der Daten, besonders Finanzdaten, Standortdaten, Internet-Protokolldateien, Browserverläufe, E-Mail-Daten und Einzelverbindungsnachweise, die wahrscheinlichen Folgen wie Identitätsdiebstahl, Betrug oder Rufschädigung und die Umstände, etwa ob Daten gestohlen wurden. Die Benachrichtigung muss klar und verständlich sein und darf nicht für Werbung genutzt werden.
Die Verordnung gilt unmittelbar und geht abweichendem nationalem Recht vor. Nach unserer Lesart ist deshalb ihre niedrigere Schwelle maßgeblich, verbindlich klärt das im Zweifel eine Rechtsanwältin oder ein Rechtsanwalt. Eine Entscheidung gegen die Benachrichtigung sollten Sie anhand der Kriterien der Verordnung schriftlich begründen.
Ausnahme Verschlüsselung: Die Benachrichtigung der Betroffenen ist nach § 169 Abs. 1 Satz 3 nicht erforderlich, wenn im Sicherheitskonzept nachgewiesen ist, dass die Daten durch geeignete technische Vorkehrungen gesichert waren, insbesondere sicher verschlüsselt. Die BfDI ergänzt: Der Nachweis kann auch außerhalb des Konzepts geführt werden, die Meldung an die Behörden bleibt in jedem Fall Pflicht, und bei einem Datenverlust, nach dem die Daten beim Anbieter nicht mehr verfügbar sind, kann trotz Verschlüsselung eine Benachrichtigung nötig sein. Die BNetzA kann die Benachrichtigung unabhängig davon anordnen. Wie die Verschlüsselung im Konzept beschrieben wird, zeigt die Seite Sicherheitskonzept nach § 166 TKG.
Was gehört in das Verzeichnis der Verletzungen?
Jeder Anbieter führt nach § 169 Abs. 3 ein Verzeichnis aller Verletzungen mit den Umständen, den Auswirkungen und den ergriffenen Abhilfemaßnahmen. Die Angaben müssen BNetzA und BfDI die Prüfung ermöglichen, ob Meldung und Benachrichtigung korrekt waren. Verletzungen, die mehr als fünf Jahre zurückliegen, muss das Verzeichnis nicht mehr enthalten. Ein Beispiel für einen Eintrag steht im Szenario unten.
Was regelt § 169 außerdem?
Die Absätze 4 bis 7 betreffen Störungen, die von Geräten der Nutzer ausgehen, etwa infizierte Router: Der Anbieter benachrichtigt die ihm bekannten Nutzer, verpflichtend nach einer Information des BSI über konkrete erhebliche Gefahren, und darf die Nutzung einschränken, umleiten oder Verkehr von und zu Störungsquellen filtern, wenn der Nutzer nicht selbst abhilft. Mit der Meldung einer Datenschutzverletzung nach Abs. 1 haben diese Absätze nichts zu tun.
Wie grenzt sich § 169 von § 168 TKG und Art. 33 DSGVO ab?
Drei Meldewege können denselben Vorfall betreffen. Die Tabelle stellt sie nebeneinander:
| § 168 TKG | § 169 TKG | Art. 33, 34 DSGVO | |
|---|---|---|---|
| Auslöser | erheblicher Sicherheitsvorfall | Verletzung des Schutzes personenbezogener Daten, ohne Erheblichkeitsschwelle | Verletzung des Schutzes personenbezogener Daten, außer sie führt voraussichtlich zu keinem Risiko |
| Wer | Netzbetreiber und Anbieter öffentlich zugänglicher Dienste | nur Anbieter öffentlich zugänglicher Dienste | Verantwortlicher |
| An wen | BNetzA und BSI | BNetzA und BfDI | zuständige Aufsichtsbehörde |
| Frist | 24 Stunden, 72 Stunden, ein Monat | unverzüglich, nach VO 611/2013 binnen 24 Stunden, zweite Meldung binnen drei Tagen | unverzüglich, möglichst binnen 72 Stunden |
| Betroffene | Nutzer bei besonderer und erheblicher Gefahr informieren (§ 168 Abs. 7) | bei Beeinträchtigung nach Art. 3 VO 611/2013, § 169: schwerwiegend | bei voraussichtlich hohem Risiko (Art. 34) |
| Dokumentation | keine eigene Dokumentationspflicht im TKG, Meldungen bis zur Abschlussmeldung | Verzeichnis, Verletzungen älter als fünf Jahre müssen nicht enthalten sein | Dokumentation aller Verletzungen (Art. 33 Abs. 5) |
| Bußgeldrahmen (§ 228 TKG) | Meldung: bis 10.000 € (Abs. 2 Nr. 39) | Benachrichtigung: bis 100.000 € (Nr. 40); Verzeichnis: bis 10.000 € (Nr. 41) | nach DSGVO, hier nicht dargestellt |
§ 168 und § 169: Beide Pflichten stehen nebeneinander, das Gesetz rechnet die eine Meldung nicht auf die andere an (unsere Ableitung aus dem Wortlaut). Ein Angriff auf Kundendaten kann deshalb eine Meldung an BNetzA und BSI nach § 168 und eine Benachrichtigung von BNetzA und BfDI nach § 169 auslösen. Die Stufen nach § 168 erklärt die Seite Meldung nach § 168 TKG.
§ 169 und DSGVO: Nach Art. 95 DSGVO legt die Verordnung Anbietern keine zusätzlichen Pflichten auf, soweit die ePrivacy-Richtlinie dasselbe Ziel regelt. Die BfDI leitet daraus ab: Sind nur Daten betroffen, für die das Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG) eigene Regeln enthält, gilt § 169. In Mischfällen, in denen derselbe Vorfall auch DSGVO-Vorschriften verletzt, genügt nach Auffassung der BfDI die Meldung nach § 169, etwa bei Verkehrs- und Bestandsdaten. Das ist eine Behördenauffassung, kein Gesetzeswortlaut. Andere Fälle laufen nach der BfDI über Art. 33 DSGVO, nach unserer Lesart etwa eine Verletzung, die nur Personaldaten oder Daten aus einer anderen Sparte betrifft.
Entscheidungsbaum: welcher Meldeweg?
Der Entscheidungsbaum ist unsere Ableitung aus Gesetz, Verordnung und den Hinweisen der BfDI. Er hilft, im Ernstfall nichts zu übersehen, und ersetzt nicht die Bewertung des Einzelfalls.
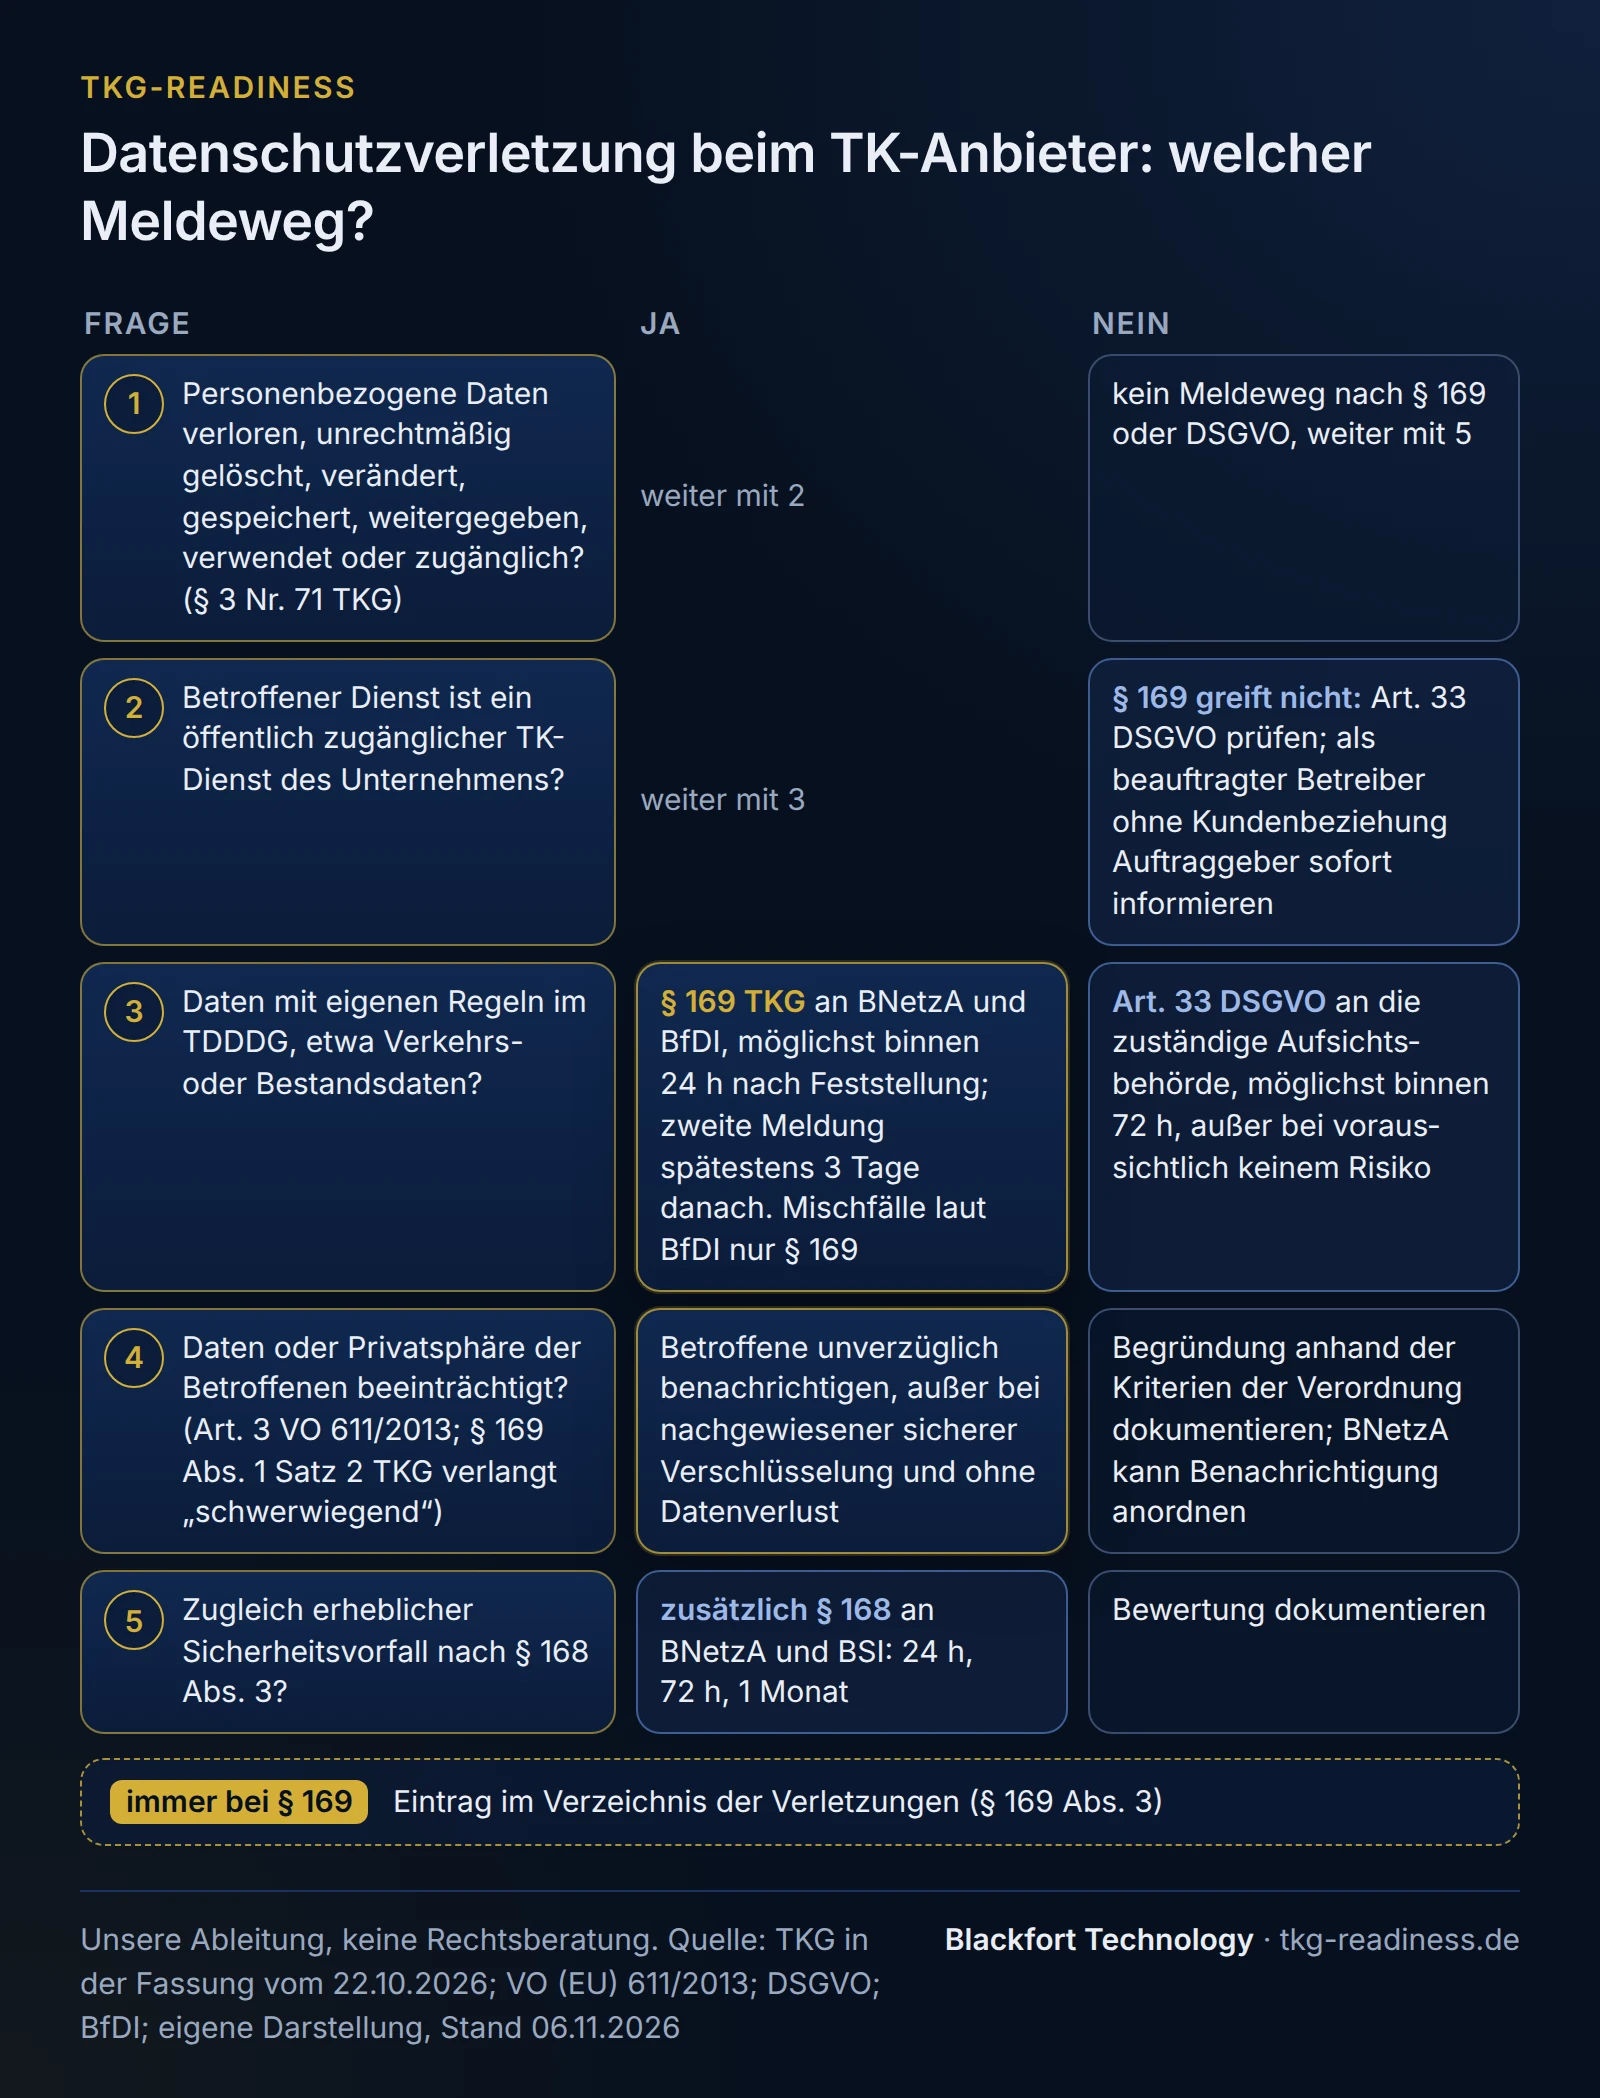
| Schritt | Frage | Ja | Nein |
|---|---|---|---|
| 1 | Sind personenbezogene Daten verloren, unrechtmäßig gelöscht, verändert, gespeichert, weitergegeben, verwendet oder unrechtmäßig zugänglich geworden (§ 3 Nr. 71 TKG)? | weiter mit 2 | kein Meldeweg nach § 169 oder DSGVO, weiter mit 5 |
| 2 | Ist das betroffene Unternehmen Anbieter eines öffentlich zugänglichen TK-Dienstes, und betrifft die Verletzung diesen Dienst? | weiter mit 3 | § 169 greift nicht, Art. 33 DSGVO prüfen; als beauftragter Betreiber ohne Kundenbeziehung den Auftraggeber sofort informieren |
| 3 | Sind Daten betroffen, für die das TDDDG eigene Regeln enthält, etwa Verkehrs- oder Bestandsdaten? | Meldung nach § 169 an BNetzA und BfDI, möglichst binnen 24 Stunden nach Feststellung, zweite Meldung spätestens drei Tage danach; in Mischfällen laut BfDI nur § 169 | Meldung nach Art. 33 DSGVO an die zuständige Aufsichtsbehörde, möglichst binnen 72 Stunden, außer bei voraussichtlich keinem Risiko |
| 4 | Ist anzunehmen, dass Daten oder Privatsphäre der Betroffenen beeinträchtigt werden (Art. 3 VO 611/2013; § 169 Abs. 1 Satz 2 TKG verlangt „schwerwiegend“)? | Betroffene unverzüglich benachrichtigen, außer bei nachgewiesener sicherer Verschlüsselung und ohne Datenverlust | Begründung anhand der Kriterien der Verordnung dokumentieren; die BNetzA kann die Benachrichtigung trotzdem anordnen |
| 5 | Liegt zugleich ein erheblicher Sicherheitsvorfall nach § 168 Abs. 3 vor? | zusätzlich Meldung an BNetzA und BSI nach 24 Stunden, 72 Stunden und einem Monat | Bewertung dokumentieren |
| 6 | Wurde nach § 169 gemeldet? | Eintrag im Verzeichnis der Verletzungen | Bewertung im Vorfallprotokoll ablegen |
Beispiel: vertauschte Einzelverbindungsnachweise beim Stadtwerk
Fiktives Beispiel, kein Kunde. Ein Stadtwerk bietet in seiner TK-Sparte rund 8.000 Haushalten und Gewerbekunden Internetzugang und Telefonie an. Nach einem Update des Abrechnungssystems werden 140 Rechnungen mit dem Einzelverbindungsnachweis eines anderen Kunden per E-Mail verschickt. Wir zählen die Frist ab dem Zeitpunkt, zu dem das Stadtwerk genug für eine sinnvolle Meldung weiß. Wann das im Rechtssinn der Fall ist, ist im Einzelfall zu prüfen.
| Zeit | Ereignis | Rolle | Entscheidung oder Ergebnis |
|---|---|---|---|
| Di 08:10 | ein Kunde meldet, er habe die Verbindungsübersicht eines Fremden erhalten | Kundenservice | Vorgang an IT und Datenschutzbeauftragten |
| Di 09:30 | IT bestätigt: 140 Rechnungen des Laufs vom Montag mit vertauschtem Einzelverbindungsnachweis versandt | Leitung IT | Versand gestoppt; Feststellung intern: 09:30 |
| Di 10:30 | Bewertung: Weitergabe von Verkehrsdaten (Schritt 1 bis 3), Einzelverbindungsnachweise sind nach Art. 3 VO 611/2013 ein Kriterium für die Benachrichtigung (Schritt 4); erheblicher Sicherheitsvorfall nach § 168 im Beispiel mit Begründung verneint (Schritt 5) | Datenschutzbeauftragter, Sicherheitsbeauftragter | Meldung nach § 169, Benachrichtigung der 140 Betroffenen; Bewertung schriftlich festgehalten |
| Di 15:00 | Erstmeldung mit dem Meldebogen der BfDI an BNetzA und BfDI, Zahl der Empfänger und Ursache noch „bisher unbekannt“ | Datenschutzbeauftragter, Freigabe Geschäftsführung | Frist bei Feststellung um 09:30 wäre Mi 09:30 |
| Mi 16:00 | Benachrichtigung der 140 Kunden: was passiert ist, Kontaktstelle, Empfehlung, keine Werbung | Kundenservice, Freigabe Geschäftsführung | Fehlempfänger zusätzlich um Löschung gebeten |
| Fr 11:00 | zweite Meldung, Meldebogen vollständig: Ursache (Fehler in der Zuordnung beim Update), Zahl der Betroffenen, Maßnahmen | Datenschutzbeauftragter | an beide Behörden; Frist drei Tage nach Erstmeldung wäre Fr 15:00 |
| Fr 14:00 | Eintrag im Verzeichnis, Prüfschritt für Rechnungsläufe nach Updates eingeführt | Datenschutzbeauftragter | siehe Eintrag unten |
So kann der Eintrag im Verzeichnis nach § 169 Abs. 3 aussehen, alle Angaben erfunden:
| Feld | Eintrag |
|---|---|
| Nummer, Datum der Feststellung | DSV-2026-03, Dienstag 09:30 |
| Umstände | Update des Abrechnungssystems am Montag, Fehler in der Zuordnung der Einzelverbindungsnachweise, Versand per E-Mail an 140 Rechnungsempfänger |
| Betroffene Daten | Verkehrsdaten: Rufnummern der Gesprächspartner, Datum, Uhrzeit und Dauer von Verbindungen; Name und Kundennummer |
| Auswirkungen | 140 Kunden, deren Verbindungsdaten ein fremder Kunde erhalten hat; keine Hinweise auf Weiterverbreitung |
| Meldungen | Erstmeldung Di 15:00, zweite Meldung Fr 11:00, jeweils an BNetzA und BfDI |
| Benachrichtigung Betroffener | ja, Mi 16:00 per Brief; Begründung: Einzelverbindungsnachweise, Kenntnis durch Dritte |
| Bewertung § 168 | kein erheblicher Sicherheitsvorfall, Begründung im Vorfallprotokoll |
| Abhilfemaßnahmen | Versand gestoppt, Fehlempfänger um Löschung gebeten, Prüfschritt mit Stichprobe vor jedem Rechnungslauf nach einem Update |
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Meldung geht nur an eine Behörde | der Datenschutzprozess ist nach dem Muster der DSGVO gebaut und kennt nur eine Aufsichtsbehörde | die Benachrichtigung nach § 169 Abs. 1 ist unvollständig, das ist nach § 228 Abs. 2 Nr. 40 TKG bußgeldbewehrt | BNetzA und BfDI fest als Empfänger im Ablauf hinterlegen, auch für jede Nachmeldung |
| Frist von 72 Stunden eingeplant | die Frist aus Art. 33 DSGVO wird auf TK-Daten übertragen | die 24 Stunden nach VO 611/2013 werden verfehlt | im Ablauf zwischen § 169 (24 Stunden) und Art. 33 DSGVO (72 Stunden) unterscheiden, Meldebogen griffbereit halten |
| Dienstleister melden nicht | Abrechnung, Hosting oder Kundenportal laufen bei Dritten, die Verträge regeln keine Informationspflicht | der Anbieter erfährt spät oder gar nicht von der Verletzung, die Frist läuft trotzdem | Pflicht zur unverzüglichen Information in die Verträge aufnehmen, Ansprechpartner benennen |
Wenn Sie Ihren Ablauf für § 168 und § 169 gemeinsam prüfen wollen, beginnen Sie mit der Statusprüfung Stufe 1. Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt.
Häufige Fragen
Muss ich auch melden, wenn die Daten verschlüsselt waren?+
Gilt § 169 auch für Netzbetreiber ohne eigenen Dienst?+
Was ist, wenn nach 24 Stunden noch nicht alles bekannt ist?+
Muss ich zusätzlich nach Art. 33 DSGVO melden?+
Welcher Bußgeldrahmen gilt für die Benachrichtigung?+
Weiterlesen
- § 168 TKG: Sicherheitsvorfall an BNetzA und BSI melden
- § 166 TKG Sicherheitskonzept: erstellen, überarbeiten, vorlegen
- § 5 TKG Meldepflicht: Bin ich TK-Anbieter? Rollen und Grenzfälle
- § 165 TKG: Schutzmaßnahmen und die zehn Mindestmaßnahmen
- Fernmeldegeheimnis für TK-Anbieter: § 3 TDDDG im Betrieb
- TK-Sicherheit nach TKG: Beratung und Festpreise für TK-Anbieter
Quellen
- § 169 TKG: Daten- und Informationssicherheit (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 3 TKG: Begriffsbestimmungen, Nr. 71 (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 168 TKG: Meldung eines Sicherheitsvorfalls (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 228 TKG: Bußgeldvorschriften (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 17 OWiG: Höhe der Geldbuße (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Verordnung (EU) Nr. 611/2013 über Maßnahmen für die Benachrichtigung von Verletzungen des Schutzes personenbezogener Daten (Amtsblatt L 173/2) (abgerufen am 2026-11-06)
- Verordnung (EU) 2016/679, Datenschutz-Grundverordnung, Art. 33, 34, 95 (Amtsblatt L 119/1) (abgerufen am 2026-11-06)
- BfDI: Das Verfahren nach § 169 TKG (abgerufen am 2026-11-06)
- BfDI: Formular für Meldungen nach § 169 Absatz 1 Satz 1 TKG, Stand Februar 2022 (PDF) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).