
Stand: 2026-11-06
Rechtsstand: TKG und BSI-Gesetz in der Fassung vom 22.10.2026, Telekommunikations-Überwachungsverordnung (TKÜV) in der Fassung vom 22.10.2026, geprüft am 06.11.2026. Diese Seite ordnet allgemein ein und ist keine Rechtsberatung. Welche Pflichten Ihr Unternehmen im Einzelfall treffen, klärt eine Rechtsanwältin oder ein Rechtsanwalt. Ob Sie den Dienst selbst erbringen oder nur mitwirken, etwa im Weiterverkauf, prüfen Sie mit der Seite Bin ich TK-Anbieter?.
Welche TKG-Pflichten gelten für Diensteanbieter ohne eigenes Netz?
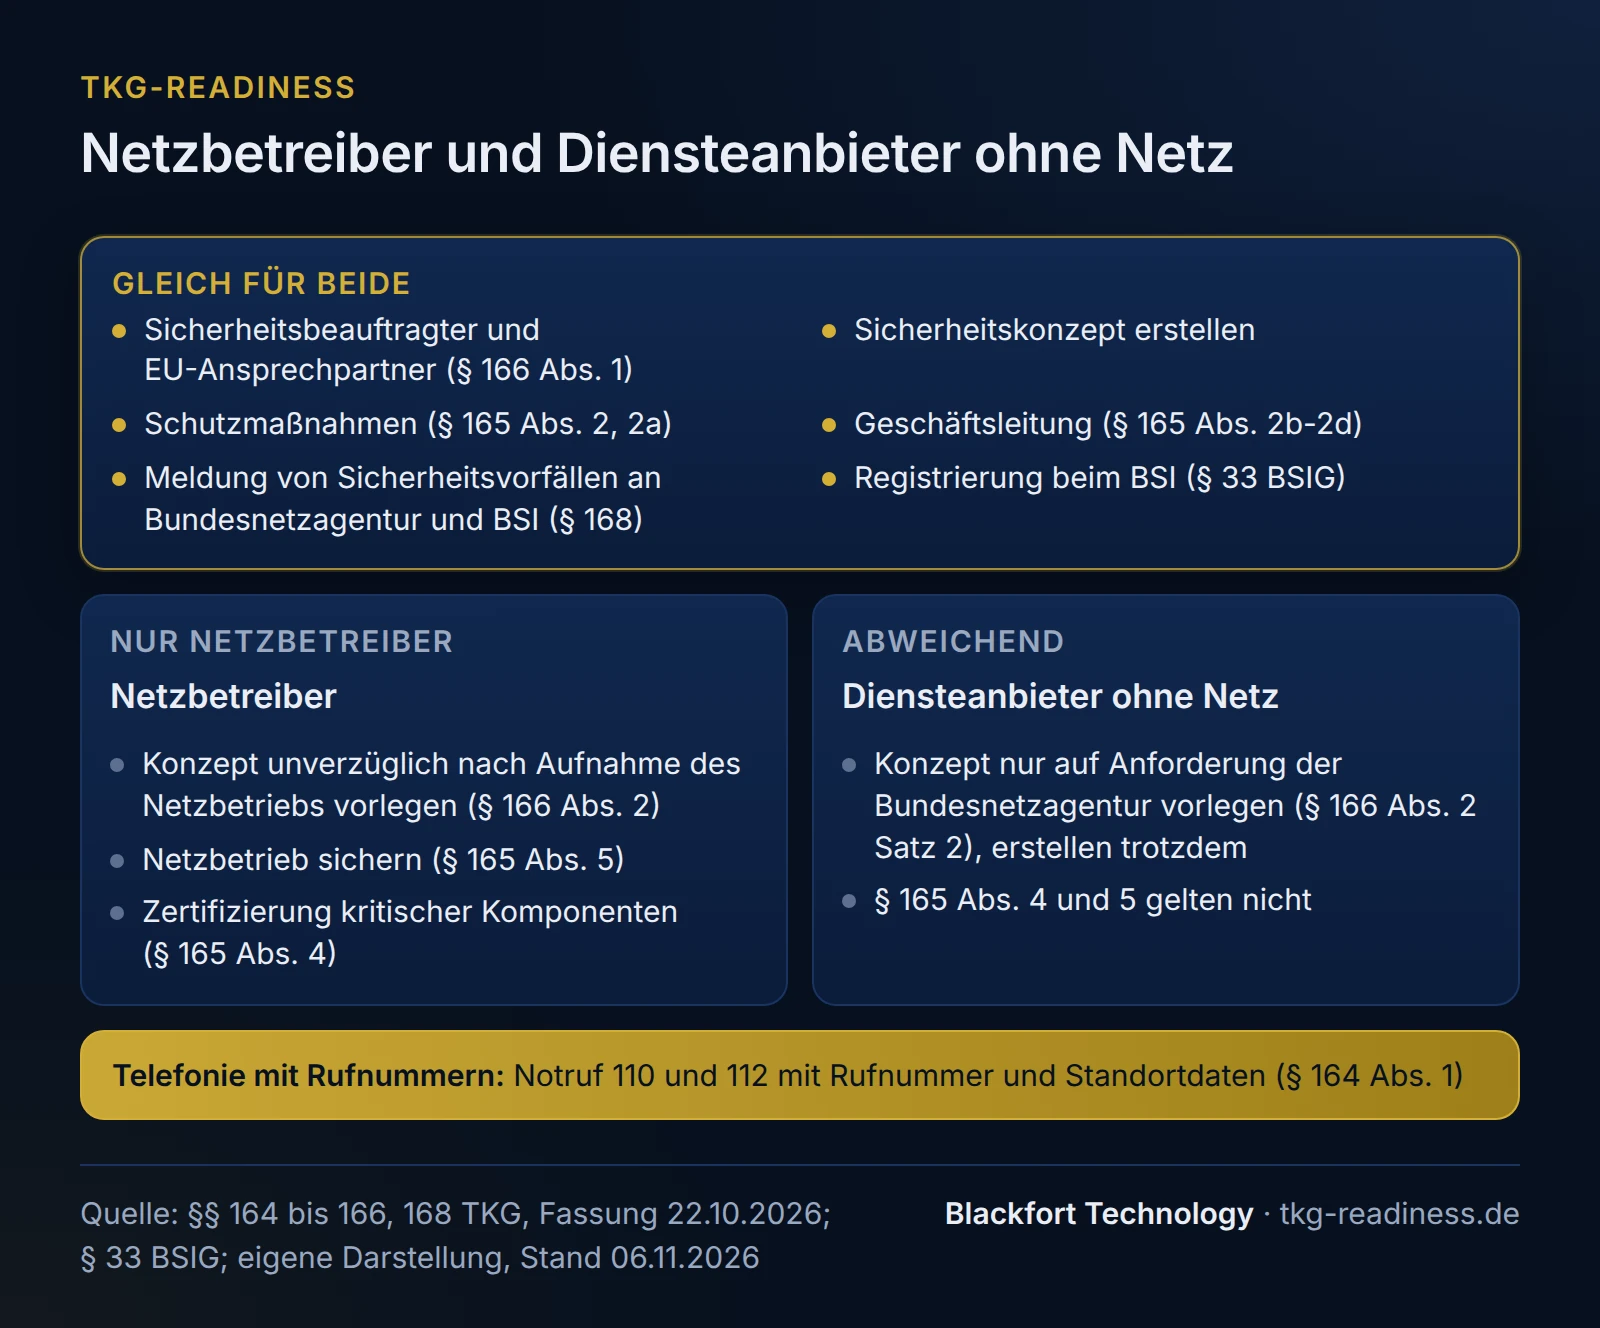
Die meisten Sicherheitspflichten gelten unverändert, einige nur für Netzbetreiber. Die Tabelle stellt sie in der Reihenfolge zusammen, in der wir sie angehen würden.
| Pflicht | Fundstelle | Gilt ohne eigenes Netz? | Hinweis |
|---|---|---|---|
| Tätigkeit bei der Bundesnetzagentur (BNetzA) melden | § 5 TKG | ja, wenn gewerblich, außer bei nummernunabhängigen Diensten | nummernunabhängige Dienste wie Messenger sind ausgenommen |
| Registrierung beim BSI | § 33 BSIG | ja | mindestens wichtige Einrichtung, ab 50 Beschäftigten oder mehr als 10 Mio. € Jahresumsatz und Jahresbilanzsumme besonders wichtige; NIS2 für TK-Anbieter |
| Sicherheitsbeauftragter, EU-Ansprechpartner | § 166 Abs. 1 Nr. 1, 2 TKG | ja | Sicherheitsbeauftragter nach § 166 TKG |
| Sicherheitskonzept erstellen | § 166 Abs. 1 Nr. 3 TKG | ja | Vorlage nur auf Anforderung, siehe unten |
| Schutzmaßnahmen, zehn Mindestmaßnahmen, Geschäftsleitung | § 165 Abs. 1 bis 2d TKG | ja | Schutzmaßnahmen nach § 165 TKG |
| Netzbetrieb sichern, kritische Komponenten zertifizieren | § 165 Abs. 4, 5 TKG | nein | der Wortlaut nennt nur Betreiber öffentlicher Netze |
| Notruf 110 und 112 | § 164 TKG | ja, bei abgehenden Gesprächen zu Rufnummern | Grundzüge siehe unten |
| Sicherheitsvorfälle melden | § 168 TKG | ja, an BNetzA und BSI | Meldung nach § 168 TKG |
| Datenschutzverletzungen melden | § 169 TKG | ja | § 169 TKG |
| Bestandsdaten und Auskünfte | §§ 172 bis 174 TKG | ja, Umfang nach Rufnummern und Größe | Bestandsdaten nach §§ 172-174 TKG |
| Überwachungsmaßnahmen | § 170 TKG, TKÜV | ja, Abs. 1 oder Abs. 2 je nach eigener Technik | siehe unten |
Den Katalog von Sicherheitsanforderungen nach § 167 TKG (gültig: Version 2.0 vom 29.04.2020) richtet die Allgemeinverfügung an alle Diensteanbieter und Betreiber. Kapitel 3 gilt für alle, Anlage 1 zusätzlich für Anbieter mit eigener IP-Infrastruktur. Wer eine eigene Plattform betreibt, sollte deshalb prüfen, ob Anlage 1 auf ihn zutrifft.
Muss das Sicherheitskonzept der Bundesnetzagentur vorgelegt werden?
Nur, wenn die BNetzA es verlangt. § 166 Abs. 2 Satz 2 TKG: „Wer öffentlich zugängliche Telekommunikationsdienste erbringt, kann von der Bundesnetzagentur verpflichtet werden, das Sicherheitskonzept vorzulegen.“ Erstellen müssen Sie es trotzdem, samt Umsetzungserklärung, dass die Maßnahmen umgesetzt sind oder unverzüglich umgesetzt werden (§ 166 Abs. 1 Nr. 3, Abs. 3).
Wir empfehlen, das Konzept so zu führen, dass es jederzeit vorgelegt werden kann. Kommt eine Anordnung, ist sie vollziehbar, und ein Verstoß gegen sie ist eine Ordnungswidrigkeit (§ 228 Abs. 2 Nr. 3 Buchst. c TKG). Nach einer Vorlage gilt auch die Pflicht, das Konzept bei geänderten Gegebenheiten anzupassen und erneut vorzulegen (§ 166 Abs. 4 Satz 2), denn sie trifft den „nach Absatz 2 Verpflichteten“ (unsere Lesart). Aufbau und Inhalt des Konzepts stehen auf der Seite Sicherheitskonzept nach § 166 TKG.
Was verlangt der Notruf nach § 164 TKG?
Wer öffentlich zugängliche nummerngebundene Telefonie für abgehende Gespräche zu Rufnummern anbietet, muss unentgeltliche Notrufverbindungen zu 110 und 112 ermöglichen (§ 164 Abs. 1 Satz 1). In Grundzügen:
- Mit dem Notruf werden die Rufnummer des Anschlusses und die Daten übermittelt, die zur Ermittlung des Standorts erforderlich sind (Abs. 1 Satz 3).
- Notrufverbindungen sind vorrangig vor anderen Verbindungen herzustellen (Abs. 1 Satz 4).
- Die Kosten für Notrufverbindungen trägt jeder Anbieter selbst (Abs. 1 Satz 7).
- Nummernunabhängige Dienste wie Messenger müssen Standortdaten nur übermitteln, wenn sie eine direkte Verbindung zur Notrufabfragestelle ermöglichen (Abs. 4).
- Einzelheiten regeln die Notrufverordnung (NotrufV) und eine Technische Richtlinie der BNetzA, deren Anforderungen spätestens ein Jahr nach Bekanntmachung zu erfüllen sind (Abs. 6).
Den Inhalt von NotrufV und Technischer Richtlinie stellen wir hier nicht dar. Für Cloud-Telefonie lohnt ein eigener Prüfpunkt: Nutzen Kunden ihre Rufnummer an wechselnden Orten, etwa im Homeoffice oder mit einer Softphone-App unterwegs, stimmt der hinterlegte Anschlussort nicht immer mit dem Standort des Anrufers überein. Wie die Standortdaten in diesem Fall zu ermitteln sind, sollten Sie anhand der NotrufV und der Technischen Richtlinie klären. Kommt die Plattform von einem Vorleister, gehört die Notruflenkung in den Vertrag. Nach unserer Lesart bleibt verantwortlich, wer den Dienst gegenüber dem Kunden erbringt.
Was gilt bei Sicherheitsvorfällen?
Dieselbe Meldepflicht wie für Netzbetreiber, ohne Größenschwelle: erhebliche Sicherheitsvorfälle gehen an BNetzA und BSI, mit einer frühen Erstmeldung spätestens 24 Stunden nach Kenntnis, einer Meldung nach 72 Stunden und einer Abschlussmeldung einen Monat danach (§ 168 Abs. 1). Bei Cloud-Telefonie liegt ein Teil der Technik oft bei Dritten: Rechenzentrum, Carrier für die Zusammenschaltung, Plattformhersteller. Nach dem Meldekonzept der BNetzA bleibt verantwortlich, wer Dritte einsetzt, und Organisationsmängel, die die Meldung verzögern, gehen zu Lasten des Meldepflichtigen. Die Dienstleister sollten deshalb vertraglich verpflichtet sein, Vorfälle sofort mitzuteilen.
Bestandsdaten und Überwachung in Grundzügen
Wer Rufnummern vergibt, erhebt vor der Freischaltung die Bestandsdaten nach § 172. Kundendateien für das automatisierte Auskunftsverfahren nach § 173 braucht nach der KDAV erst, wer mehr als 10.000 Teilnehmer hat. Auskunft auf Ersuchen gibt jeder, der geschäftsmäßig TK-Dienste erbringt oder daran mitwirkt (§ 174 Abs. 6), unter 100.000 Vertragspartnern genügt das E-Mail-basierte Verfahren. Prozess und Schwellen stehen auf der Seite Bestandsdaten nach §§ 172-174 TKG.
Bei der Überwachung nach § 170 TKG ist nach unserer Lesart Anlagenbetreiber nach Abs. 1, wer seine Telefonieplattform selbst betreibt, auch in einem angemieteten Rechenzentrum, denn § 3 Nr. 60 TKG zählt auch Server zu den Telekommunikationsanlagen. Wer die Anlage eines Dritten nutzt, fällt unter Abs. 2, und die 10.000-Schwelle der TKÜV gilt weder für Netzknoten, die Sprachdienste ins Ausland vermitteln, noch für Auskünfte über Verkehrsdaten. Pflichten, Schwellen und Organisation erklärt die Seite § 170 TKG und TKÜV.
Beispiel: Pflichtenblatt für einen Cloud-Telefonie-Anbieter
Fiktives Beispiel, kein Kunde. Ein Anbieter mit 18 Beschäftigten verkauft Cloud-Telefonie an Geschäftskunden in ganz Deutschland. Er vergibt Rufnummern aus eigenen Blöcken, betreibt Softswitch und Session Border Controller in einem angemieteten Rechenzentrum und schaltet über einen Carrier ins öffentliche Telefonnetz zusammen. Er hat rund 4.500 Teilnehmer bei 700 Vertragspartnern, viele davon nutzen Softphones im Homeoffice. Gespräche ins Ausland vermittelt die Plattform selbst.
Das Blatt ist unsere Einordnung nach dem Gesetzeswortlaut und keine Prüfung im Einzelfall. Spalten und Zeilen können Sie übernehmen und um „Stand“ und „nächste Prüfung“ ergänzen.
| Pflicht | Im Beispiel | Begründung | Zuständig | Nachweis |
|---|---|---|---|---|
| Meldung § 5 TKG | ja | gewerblich, öffentlich zugänglich, nummerngebunden | Geschäftsführung | Meldung, Eintrag im Verzeichnis der BNetzA |
| Registrierung § 33 BSIG | ja, als wichtige Einrichtung | Anbieter öffentlich zugänglicher Dienste, unter 50 Beschäftigten, Umsatz und Bilanzsumme im Beispiel unter 10 Mio. € | Geschäftsführung | Registrierungsbestätigung |
| Sicherheitsbeauftragter, EU-Ansprechpartner | ja | § 166 Abs. 1 Nr. 1, 2, ohne Größenschwelle | Geschäftsführung | Benennungsschreiben |
| Sicherheitskonzept | erstellen, vorlegen auf Anforderung | § 166 Abs. 1 Nr. 3, Abs. 2 Satz 2; kein eigenes Netz | Sicherheitsbeauftragter | Konzept mit Umsetzungserklärung, vorlagefertig |
| Anlage 1 des Katalogs 2.0 | prüfen, nach unserer Lesart ja | eigene IP-Infrastruktur im Rechenzentrum | Technikleitung | Abschnitt im Konzept |
| § 165 Abs. 4, 5 | nein | kein Netzbetreiber | - | Vermerk im Konzept |
| Notruf § 164 | ja | abgehende Gespräche zu Rufnummern; Standort bei Softphones im Homeoffice gesondert prüfen | Technikleitung | Testprotokoll, Vertrag mit dem Carrier |
| Meldung § 168, § 169 | ja | ohne Größenschwelle; Rechenzentrum und Carrier im Meldeweg | Sicherheitsbeauftragter | Meldeablauf, Vertragsklauseln |
| Bestandsdaten § 172 | ja | vergibt Rufnummern | Kundenservice | Datenfelder im Kundensystem |
| Automatisiertes Verfahren § 173 | nein | 4.500 Teilnehmer, unter der Schwelle der KDAV | Kundenservice | Vermerk mit Teilnehmerzahl und Datum |
| Manuelle Auskunft § 174 | ja, E-Mail-Verfahren | unter 100.000 Vertragspartnern | Kundenservice mit Fachkraft | Prozessbeschreibung, Mitteilung an die BNetzA |
| Überwachung § 170 | ja, als Anlagenbetreiber (unsere Lesart) | eigene Plattform; unter 10.000 Nutzern, aber Vermittlung ins Ausland: Schwelle der TKÜV gilt für diesen Netzknoten nicht (unsere Lesart) | Technikleitung | Klärung mit Referat 218 der BNetzA |
| Freigabe | geprüft von: Sicherheitsbeauftragter; freigegeben: Geschäftsführung; Datum; erneut prüfen bei neuer Produktlinie, neuem Vorleister oder Überschreiten einer Schwelle | |||
Die Zeile zu § 170 zeigt, warum sich der Blick ins Detail lohnt: Ohne die Auslandsvermittlung würde die 10.000-Schwelle hier greifen.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| kein Sicherheitskonzept | „Vorlage nur auf Anforderung“ als „kein Konzept nötig“ gelesen | Pflicht nach § 166 Abs. 1 Nr. 3 offen; bei einer Anordnung fehlt die Grundlage | Konzept erstellen und vorlagefertig halten, Umsetzungserklärung unterschreiben |
| Notruf nur für den festen Standort getestet | Produkt aus der Festnetzlogik übernommen | Standortdaten bei nomadischer Nutzung unklar | Nutzungsszenarien erfassen, gegen NotrufV und Technische Richtlinie prüfen, Testfälle dokumentieren |
| Dritte nicht im Meldeweg | Rechenzentrum und Carrier melden Störungen nur an den eigenen Kundenservice | Kenntnis vom Vorfall kommt spät, die 24-Stunden-Frist wird knapp | Meldepflichten in Verträge aufnehmen, Kontaktliste rund um die Uhr pflegen |
Wie wir unterstützen
Wir erstellen und überarbeiten Sicherheitskonzepte nach § 166 TKG auch für Anbieter ohne eigenes Netz, so dass sie bei einer Anforderung vorgelegt werden können, und richten Meldeablauf und Nachweise ein. Wo Sie heute stehen, zeigt die Statusprüfung Stufe 1. Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt.
Häufige Fragen
Brauchen wir ein Sicherheitskonzept, obwohl wir kein eigenes Netz betreiben?+
Wir verkaufen die Telefonie eines Plattformanbieters unter eigenem Namen. Wer ist für den Notruf verantwortlich?+
Gilt das automatisierte Auskunftsverfahren nach § 173 für kleine VoIP-Anbieter?+
Gilt der Katalog von Sicherheitsanforderungen auch ohne eigenes Netz?+
Müssen wir Sicherheitsvorfälle auch dann melden, wenn sie beim Rechenzentrum entstehen?+
Weiterlesen
- § 166 TKG Sicherheitskonzept: erstellen, überarbeiten, vorlegen
- § 168 TKG: Sicherheitsvorfall an BNetzA und BSI melden
- § 174 TKG: Bestandsdaten und Auskunftsverfahren für TK-Anbieter
- § 5 TKG Meldepflicht: Bin ich TK-Anbieter? Rollen und Grenzfälle
- NIS2 für TK-Anbieter: Einstufung, Registrierung, TKG-Pflichten
- TK-Sicherheit nach TKG: Beratung und Festpreise für TK-Anbieter
Quellen
- § 164 TKG: Notruf (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 165 TKG: Technische und organisatorische Schutzmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 166 TKG: Sicherheitsbeauftragter und Sicherheitskonzept (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 168 TKG: Meldung eines Sicherheitsvorfalls (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 170 TKG: Umsetzung von Überwachungsmaßnahmen, Erteilung von Auskünften (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Verordnung über Notrufverbindungen (NotrufV) (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Telekommunikations-Überwachungsverordnung (TKÜV) (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Überwachungsmaßnahmen und Auskunftserteilung (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).