
Stand: 2026-11-06
Diese Seite richtet sich an Unternehmen mit Sitz außerhalb Deutschlands, innerhalb oder außerhalb der EU, die Kunden in Deutschland mit einem öffentlichen Netz oder einem öffentlich zugänglichen Telekommunikationsdienst versorgen: Carrier, VoIP- und Cloud-Telefonie-Anbieter, Anbieter von IoT- und M2M-Konnektivität, Internetzugangsanbieter. Wie die deutschen NIS2-Regeln TK-Anbieter allgemein einstufen, steht auf NIS2 für TK-Anbieter. Ob Sie überhaupt TK-Anbieter sind, klärt die Seite Bin ich TK-Anbieter?.
Rechtsstand: Telekommunikationsgesetz (TKG) und BSI-Gesetz (BSIG), jeweils in der Fassung vom 22.10.2026, Telekommunikations-Überwachungsverordnung (TKÜV) in der Fassung vom 22.10.2026, geprüft am 06.11.2026. Die Darstellung ist allgemeine Information und keine Rechtsberatung. Ob und wie eine Pflicht Ihr Unternehmen trifft, klärt eine in Deutschland zugelassene Rechtsanwältin oder ein Rechtsanwalt.
Gilt das Telekommunikationsgesetz für ein Unternehmen mit Sitz im Ausland?
Das TKG gilt für alle Unternehmen und Personen, die im Geltungsbereich des Gesetzes Telekommunikationsnetze oder -anlagen betreiben oder Telekommunikationsdienste erbringen (§ 1 Abs. 2 TKG). Es kommt auf den Ort der Tätigkeit an, der Sitz des Unternehmens spielt keine Rolle. Nach unserer Lesart ist deshalb auch ein Anbieter mit Sitz im Ausland erfasst, der Kunden in Deutschland einen öffentlich zugänglichen Dienst anbietet. § 5 TKG, die Meldepflicht, enthält keine Sonderregel für Anbieter mit Sitz im Ausland.
Die Sicherheitspflichten gelten für Betreiber öffentlicher Telekommunikationsnetze und Anbieter öffentlich zugänglicher Telekommunikationsdienste. „Öffentlich zugänglich“ heißt: einem unbestimmten Personenkreis zur Verfügung stehend. Zu den Telekommunikationsdiensten gehören Internetzugang, interpersonelle Kommunikation wie Sprache und die Signalübertragung, ausdrücklich auch die Maschine-zu-Maschine-Kommunikation. Nummernunabhängige Dienste wie Messenger sind von der Meldepflicht ausgenommen, können nach Angabe der Bundesnetzagentur (BNetzA) aber trotzdem Pflichten nach Teil 10 TKG haben, dem Teil zur öffentlichen Sicherheit mit den Sicherheitsvorschriften.
Meldung bei der Bundesnetzagentur (§ 5 TKG)
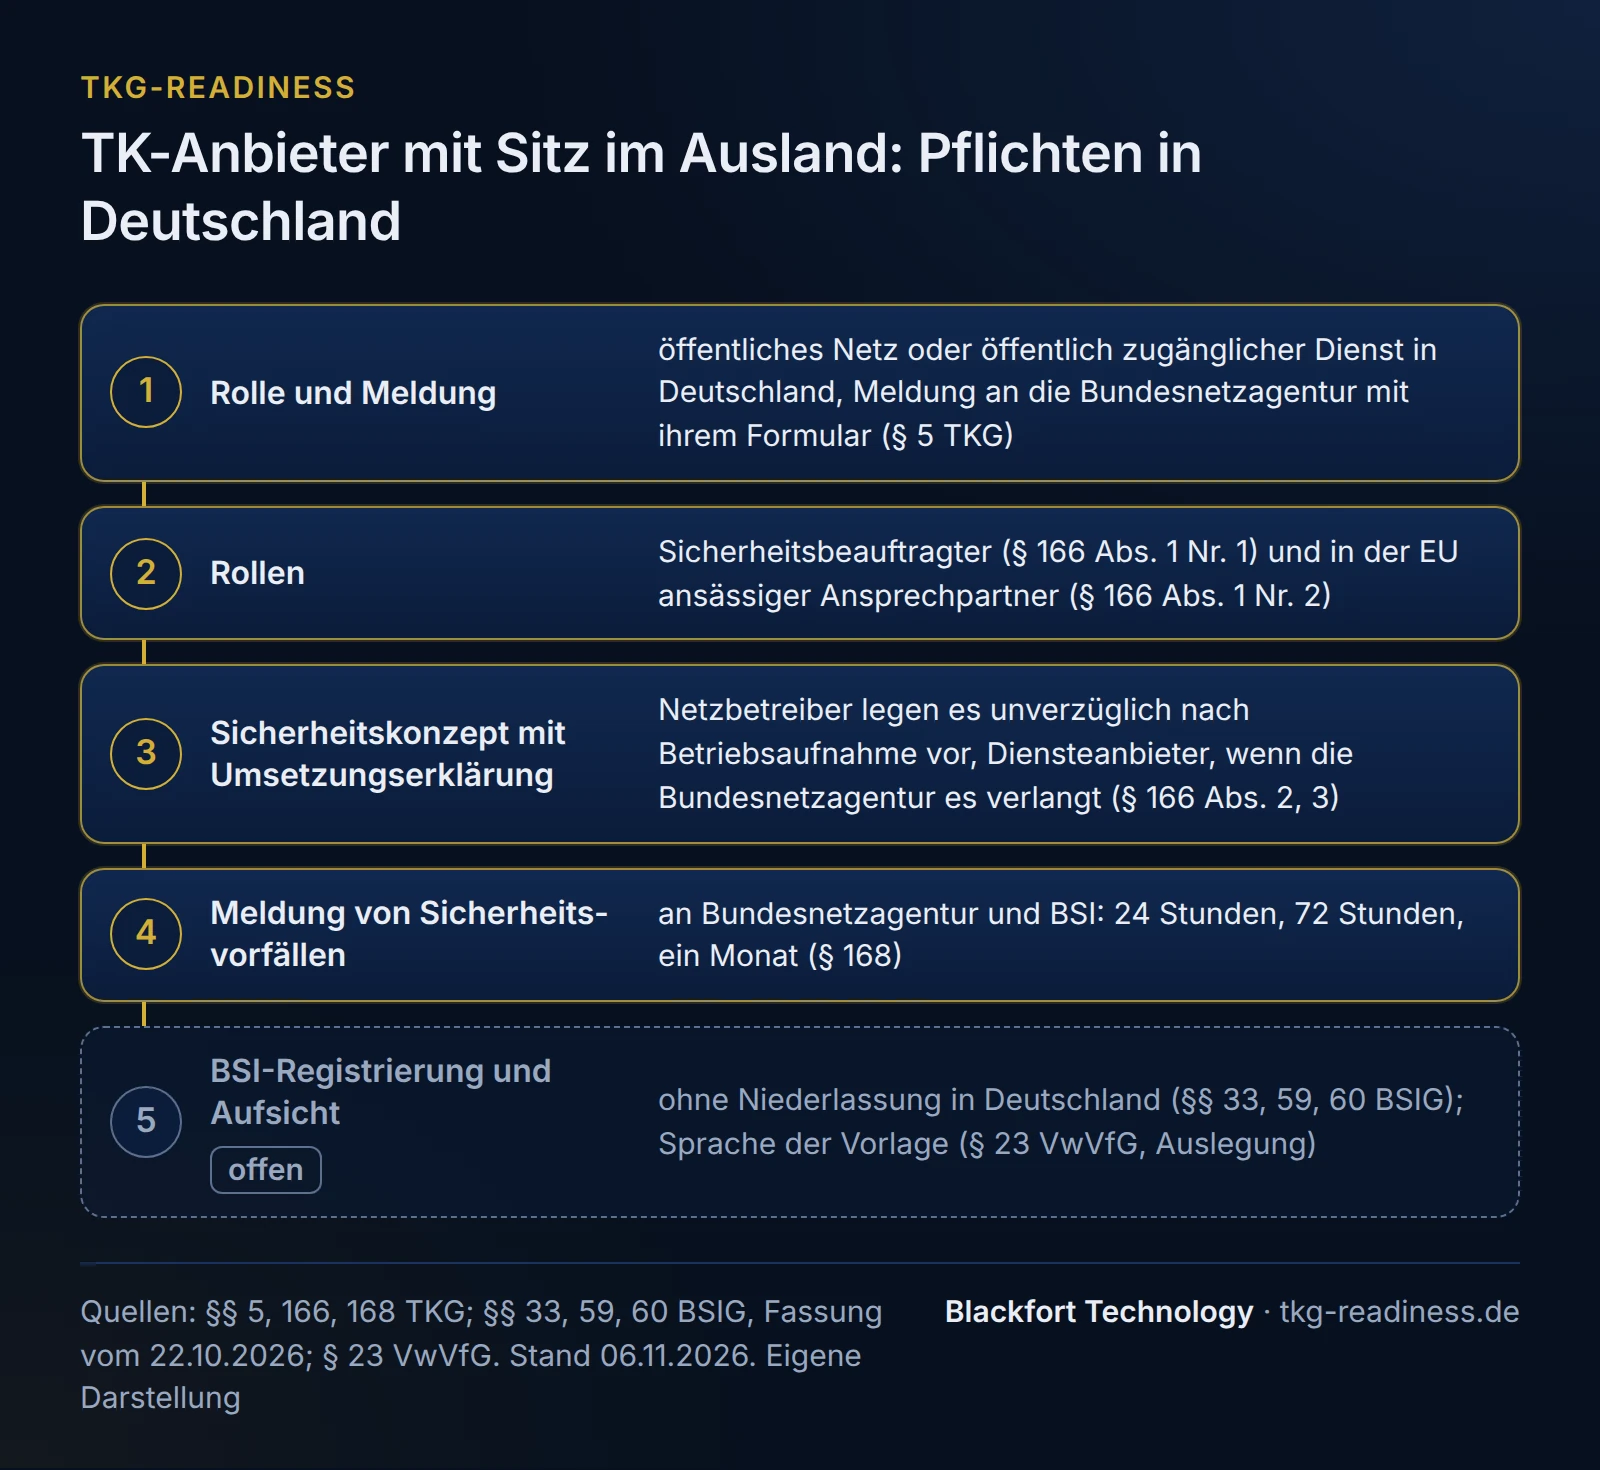
Wer gewerblich ein öffentliches Telekommunikationsnetz betreibt oder gewerblich einen öffentlich zugänglichen Telekommunikationsdienst erbringt, der nicht nummernunabhängig ist, muss der BNetzA die beabsichtigte Aufnahme, jede Änderung und die Beendigung der Tätigkeit sowie Änderungen von Firma, Rechtsform und Anschrift unverzüglich melden (§ 5 Abs. 1 TKG).
- Die Meldung erfolgt schriftlich oder elektronisch mit dem Formular, das die BNetzA veröffentlicht (§ 5 Abs. 1 und 2 TKG).
- Auf Antrag bestätigt die BNetzA binnen einer Woche, dass die Meldung vollständig ist (§ 5 Abs. 3 TKG).
- Die BNetzA veröffentlicht ein Verzeichnis der gemeldeten Unternehmen mit einer Kurzbeschreibung der Tätigkeit (§ 5 Abs. 4 TKG).
- Wer nicht, nicht richtig, nicht vollständig oder nicht rechtzeitig meldet, handelt ordnungswidrig, Bußgeld bis 10.000 € (§ 228 Abs. 2 Nr. 2 TKG).
Die Meldung geht nur an die BNetzA. Sie ersetzt nicht die Registrierung beim Bundesamt für Sicherheit in der Informationstechnik (BSI), die eine eigene Pflicht nach dem BSI-Gesetz ist (siehe unten). Rolle, Grenzfälle wie Gäste-WLAN und M2M und eine Rollenprüfung stehen auf der Seite Bin ich TK-Anbieter? Meldepflicht nach § 5 TKG.
Sicherheitsbeauftragter und in der EU ansässiger Ansprechpartner (§ 166 Abs. 1 TKG)
Jeder Betreiber eines öffentlichen Telekommunikationsnetzes und jeder Anbieter öffentlich zugänglicher Telekommunikationsdienste muss einen Sicherheitsbeauftragten benennen und einen in der Europäischen Union ansässigen Ansprechpartner bestimmen (§ 166 Abs. 1 Nr. 1 und 2 TKG). Eine Größenschwelle gibt es nicht, und die Pflicht hängt nicht von der Einstufung nach dem BSI-Gesetz ab. Den EU-Ansprechpartner braucht jeder Anbieter, auch ein inländischer. Für einen Anbieter mit Sitz außerhalb der EU ist er aber der Punkt, der eine echte Entscheidung verlangt: wer in der EU diese Rolle übernimmt, mit welchem Auftrag und mit welcher Kenntnis Ihres Netzes.
Das Gesetz verlangt, dass der Ansprechpartner in der EU ansässig ist, in Deutschland muss er nicht sitzen. Seine Aufgaben beschreibt es nicht. Aufgaben und Anforderungen an den Sicherheitsbeauftragten stammen aus dem Katalog von Sicherheitsanforderungen der Bundesnetzagentur und stehen mit einer Vorlage für die Benennung auf Sicherheitsbeauftragter nach § 166 TKG. § 228 TKG enthält keinen eigenen Bußgeldtatbestand für einen fehlenden Sicherheitsbeauftragten oder Ansprechpartner.
Sicherheitskonzept: wer legt vor, und in welcher Sprache?
Jeder Anbieter muss ein Sicherheitskonzept erstellen, aus dem hervorgeht, welches Netz und welche Dienste er betreibt, welche Gefährdungen zu erwarten sind und welche Schutzmaßnahmen nach § 165 Abs. 1 bis 7 TKG er getroffen hat oder plant, konkretisiert durch den Katalog von Sicherheitsanforderungen (§ 166 Abs. 1 Nr. 3 TKG). Ob Sie es vorlegen müssen, hängt von Ihrer Rolle ab:
| Rolle in Deutschland | Vorlage bei der BNetzA (§ 166 Abs. 2 TKG) |
|---|---|
| Betreiber eines öffentlichen Telekommunikationsnetzes | unverzüglich nach Aufnahme des Netzbetriebs |
| Anbieter öffentlich zugänglicher Dienste ohne eigenes Netz | nur, wenn die BNetzA es verlangt |
Mit jeder Vorlage geht eine Erklärung, dass die Maßnahmen umgesetzt sind oder unverzüglich umgesetzt werden (§ 166 Abs. 3 TKG). Wer das Konzept nicht, nicht richtig, nicht vollständig oder nicht rechtzeitig vorlegt, riskiert ein Bußgeld bis 300.000 € (§ 228 Abs. 2 Nr. 38 TKG). Was im Konzept steht und wie man es gliedert, erklärt die Seite Sicherheitskonzept nach § 166 TKG.
Sprache: In welcher Sprache das Konzept vorzulegen ist, regelt das TKG nicht. Nach § 23 Verwaltungsverfahrensgesetz (VwVfG) ist die Amtssprache Deutsch, und bei fremdsprachigen Unterlagen soll die Behörde unverzüglich eine Übersetzung verlangen. Nach unserer Lesart gilt das auch für die Vorlage des Sicherheitskonzepts, weil die BNetzA eine Bundesbehörde ist. Das ist Auslegung, das TKG sagt dazu nichts. Englische Arbeitshilfen der BNetzA haben wir nur zur Telekommunikationsüberwachung gefunden (eine nicht amtliche Übersetzung der Technischen Richtlinie TR TKÜV und Musterkonzepte), nicht zum Katalog von Sicherheitsanforderungen und nicht zur Meldung von Vorfällen. Wer von Anfang an eine deutsche Fassung des Konzepts einplant, vermeidet eine spätere Aufforderung zur Übersetzung.
Ein Zertifikat aus dem Heimatland, etwa nach ISO/IEC 27001, ersetzt das Konzept nicht. Vieles lässt sich übernehmen, aber Netz- und Dienstbeschreibung für Deutschland, Zuordnung zum Katalog und Umsetzungserklärung kommen hinzu.
Mindestmaßnahmen und Meldung von Sicherheitsvorfällen
§ 165 Abs. 2a TKG schreibt zehn Mindestmaßnahmen für TK-Anbieter vor, die besonders wichtige oder wichtige Einrichtungen nach § 28 BSIG sind. § 28 stuft Betreiber öffentlicher Netze und Anbieter öffentlich zugänglicher Dienste nach Beschäftigten, Umsatz und Bilanzsumme ein, ohne untere Größengrenze. Nach unserer Lesart hängt diese Einstufung an diesen Merkmalen und nicht am Ort der Niederlassung. Die Maßnahmen erklärt die Seite Schutzmaßnahmen nach § 165 TKG.
Erhebliche Sicherheitsvorfälle gehen an die BNetzA und an das BSI (§ 168 TKG): eine frühe Erstmeldung unverzüglich, spätestens 24 Stunden nach Kenntnis, eine Meldung spätestens nach 72 Stunden und eine Abschlussmeldung spätestens einen Monat nach der 72-Stunden-Meldung. Ob ein Vorfall erheblich ist, richtet sich nach seiner Wirkung auf Ihr Netz oder Ihren Dienst in Deutschland. Stufen, Fristen und ein Übungsszenario stehen auf Meldung von Sicherheitsvorfällen nach § 168 TKG.
BSI-Registrierung und Aufsicht: was offen ist
Nach § 28 Abs. 5 BSIG gelten die meisten NIS2-Pflichten des BSI-Gesetzes nicht für TK-Anbieter, weil das TKG sie regelt. Die Registrierung beim BSI nach § 33 BSIG gehört nicht zu diesen Ausnahmen, sie gilt also grundsätzlich auch für TK-Anbieter. Für einen Anbieter mit Sitz im Ausland machen zwei Vorschriften das Bild unklarer:
- Das BSI ist Aufsichtsbehörde für Teil 3 des BSI-Gesetzes, zu dem die Registrierung gehört, für besonders wichtige und wichtige Einrichtungen mit Niederlassung in Deutschland und für Betreiber kritischer Anlagen, die in Deutschland gelegen sind (§ 59 BSIG).
- § 60 BSIG weist einige digitale Anbieter dem BSI nach ihrer Hauptniederlassung in der EU zu, etwa Anbieter von Cloud-Computing-Diensten. TK-Anbieter stehen nicht auf dieser Liste.
Wie die Registrierungspflicht für einen TK-Anbieter ohne Niederlassung in Deutschland gilt, beantworten weder das Gesetz noch die Unterlagen von BSI und BNetzA, die wir gesichtet haben (Stand 06.11.2026). Das BSI schreibt, dass Betreiber kritischer Anlagen dies unabhängig vom Sitz des Unternehmens bleiben. Diese Aussage betrifft aber kritische Anlagen, nicht die NIS2-Einrichtungsarten insgesamt. Wir behandeln den Punkt deshalb als offen. Nach unserer Lesart fällt ein Anbieter mit Niederlassung in Deutschland, etwa einer Zweigniederlassung, unter § 59 BSIG. Ohne Niederlassung klären Sie die Frage mit dem BSI oder anwaltlich, bevor Sie auf eine Registrierung verzichten, und halten die Antwort fest. Registriert wird im BSI-Portal.
Überwachungsmaßnahmen und Auskünfte (§ 170 TKG)
§ 170 TKG und die TKÜV regeln Pflichten zur Telekommunikationsüberwachung, die ebenfalls einen Inlandsbezug haben. Wer eine Telekommunikationsanlage betreibt, mit der öffentlich zugängliche Dienste erbracht werden, muss einen Zustellungsbevollmächtigten im Inland benennen. Ein Anbieter ohne eigene Anlage muss der BNetzA mitteilen, welche Stelle im Inland Überwachungsanordnungen entgegennimmt. Beides gilt nicht im Anwendungsbereich der Richtlinie (EU) 2023/1544 (§ 170 Abs. 12 TKG). Ob diese Ausnahme Ihr Unternehmen erfasst, ist eine Frage für die anwaltliche Beratung. Nach der TKÜV muss die Technik, die die Überwachungsfunktionen steuert, im Inland betrieben werden.
Die TKÜV befreit Anlagen mit nicht mehr als 10.000 angeschlossenen Nutzern von der Pflicht, Überwachungseinrichtungen vorzuhalten. Das gilt nicht für Netzknoten, die öffentlich zugängliche Sprachdienste ins Ausland leiten (§ 3 Abs. 2 Satz 2 TKÜV). Diese Schwelle betrifft nur die Überwachungseinrichtungen nach Teil 2 TKÜV. Für Verkehrsdatenauskünfte gibt es keine solche Schwelle (nur Erleichterungen bis 100.000 Endnutzer), und Auskünfte über Bestandsdaten nach § 174 TKG gelten unabhängig davon, siehe Bestandsdaten nach §§ 172-174 TKG. Die Einzelheiten für kleine Anbieter stehen auf § 170 TKG und TKÜV. Überwachungstechnik liefern wir nicht. Die BNetzA veröffentlicht ihre Technische Richtlinie TR TKÜV auch in einer nicht amtlichen englischen Übersetzung.
Beispiel: Checkliste für einen Anbieter mit Sitz außerhalb der EU
Beispiel, kein Kunde. Ein VoIP-Anbieter mit Sitz in der Schweiz und 20 Beschäftigten bietet Geschäftskunden in Deutschland Cloud-Telefonie mit deutschen Rufnummern an. Ein eigenes Netz in Deutschland hat er nicht. Die Sprachplattform läuft in einem Rechenzentrum in Frankfurt, das ein Dienstleister betreibt. Eine Niederlassung in Deutschland oder eine Tochtergesellschaft in der EU gibt es nicht. Die Checkliste ist unsere Lesart des Gesetzestextes für dieses Beispiel und ersetzt keine Prüfung im Einzelfall.
| Nr. | Schritt | Grundlage | Stand im Beispiel | Nächste Maßnahme |
|---|---|---|---|---|
| 1 | Rolle klären: öffentlich zugänglicher Dienst in Deutschland, gewerblich erbracht? | § 1 Abs. 2, § 3 Nr. 44, 61, § 5 Abs. 1 TKG | ja: interpersoneller Sprachdienst mit Rufnummern, angeboten einem unbestimmten Kreis von Geschäftskunden | Einordnung mit Begründung festhalten |
| 2 | Tätigkeit bei der BNetzA melden | § 5 Abs. 1, 2 TKG | offen: Dienst seit 2026 in Betrieb, noch keine Meldung | Formular der BNetzA unverzüglich einreichen, Bestätigung der Vollständigkeit beantragen |
| 3 | Sicherheitsbeauftragten benennen | § 166 Abs. 1 Nr. 1 TKG | Betriebsleiter in Zürich intern genannt, keine schriftliche Benennung | schriftliche Benennung mit Vertretung, direkter Draht zur Geschäftsleitung |
| 4 | In der EU ansässigen Ansprechpartner bestimmen | § 166 Abs. 1 Nr. 2 TKG | offen: keine Präsenz in der EU | Ansprechpartner mit Sitz in der EU vertraglich bestellen, mit Einweisung in Netz und Dienste |
| 5 | Sicherheitskonzept erstellen | § 166 Abs. 1 Nr. 3 TKG | Dokumentation nach ISO/IEC 27001 vorhanden, kein Konzept für Deutschland | Konzept mit Dienstbeschreibung für Deutschland, Gefährdungen und Maßnahmen dem Katalog zugeordnet |
| 6 | Konzept mit Umsetzungserklärung vorlegen | § 166 Abs. 2, 3 TKG | kein eigenes Netz: nur, wenn die BNetzA es verlangt | deutsche Fassung bereithalten, Erklärung vorbereiten |
| 7 | Zehn Mindestmaßnahmen | § 165 Abs. 2a TKG, § 28 BSIG | nach unserer Lesart wichtige Einrichtung (unter 50 Beschäftigte, Umsatz unter 10 Mio. €). Multi-Faktor-Authentifizierung für Administratoren fehlt | Maßnahmen mit Stand und Terminen ins Konzept aufnehmen |
| 8 | Meldeablauf für Sicherheitsvorfälle | § 168 TKG | interner Ablauf deckt nur Schweizer Meldungen ab | Meldung an BNetzA und BSI mit den Stufen 24 Stunden, 72 Stunden und ein Monat ergänzen |
| 9 | Überwachung: Stelle im Inland für Anordnungen | § 170 Abs. 2 TKG, TKÜV | Anlage des Dienstleisters in Frankfurt, eigene Pflicht noch nicht geprüft | mit dem Dienstleister und anwaltlich prüfen, einschließlich der Ausnahme nach § 170 Abs. 12 |
| 10 | BSI-Registrierung | §§ 33, 59, 60 BSIG | offen: keine Niederlassung in Deutschland | mit dem BSI oder anwaltlich klären, Ergebnis dokumentieren |
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| EU-Ansprechpartner nur auf dem Papier | Ein Vertriebspartner oder Händler in der EU wird ohne Auftrag und ohne Kenntnis des Netzes benannt | Fragen der BNetzA landen bei jemandem, der sie nicht beantworten kann | Schriftlicher Auftrag, Einweisung in Netz und Dienste, Kontakt zum Sicherheitsbeauftragten, Vertretung |
| Zertifizierung im Heimatland gilt als ausreichend | Annahme, ein Zertifikat nach ISO/IEC 27001 oder die Compliance im Heimatland decke die deutschen Pflichten ab | Kein Sicherheitskonzept mit Dienstbeschreibung für Deutschland, keine Umsetzungserklärung, keine Meldung an BNetzA und BSI | Managementsystem weiterverwenden, Konzept für Deutschland und Meldeablauf ergänzen |
| BSI-Registrierung per Annahme entschieden | Die Meldung bei der BNetzA gilt als Meldung an das BSI, oder die Registrierung entfällt, weil es keine Niederlassung in Deutschland gibt | Eine möglicherweise bestehende Pflicht ist weder erfüllt noch als geklärt dokumentiert | Punkt als offen behandeln, mit dem BSI oder anwaltlich klären und das Ergebnis ablegen |
Wie es weitergeht
- Einstufung nach dem BSI-Gesetz und welche Pflichten im TKG stehen: NIS2 für TK-Anbieter.
- Inhalt, Gliederung und Vorlage des Konzepts: Sicherheitskonzept nach § 166 TKG.
- Die beiden Pflichtrollen mit Vorlage für die Benennung: Sicherheitsbeauftragter nach § 166 TKG.
- Meldestufen und ein Übungsszenario: Meldung von Sicherheitsvorfällen nach § 168 TKG.
- Die zehn Mindestmaßnahmen und ihre Nachweise: Schutzmaßnahmen nach § 165 TKG.
- Geltende Version 2.0 und Entwurf 2025-10: Katalog von Sicherheitsanforderungen nach § 167 TKG.
- Bestandsdaten und Auskunftsverfahren: Bestandsdaten nach §§ 172-174 TKG.
Auf Wunsch arbeiten wir mit Ihnen auf Englisch und bereiten den deutschen Text vor, den Sie bei der Bundesnetzagentur einreichen. Wir waren als Sicherheitsbeauftragte nach § 166 TKG tätig, haben Sicherheitskonzepte erstellt, aktualisiert und mit der Bundesnetzagentur abgestimmt. Unsere Leistungen und die Statusprüfung stehen auf der Übersicht zur TK-Sicherheit nach TKG.
Häufige Fragen
Gilt das Telekommunikationsgesetz, wenn wir keine Gesellschaft in Deutschland haben?+
Muss der EU-Ansprechpartner in Deutschland sitzen?+
Können wir das Sicherheitskonzept auf Englisch vorlegen?+
Müssen wir uns beim BSI registrieren?+
Gilt die Meldung bei der Bundesnetzagentur als Registrierung beim BSI?+
Weiterlesen
- NIS2 für TK-Anbieter: Einstufung, Registrierung, TKG-Pflichten
- § 166 TKG Sicherheitskonzept: erstellen, überarbeiten, vorlegen
- Sicherheitsbeauftragter nach § 166 TKG: Aufgaben und Benennung
- § 168 TKG: Sicherheitsvorfall an BNetzA und BSI melden
- § 165 TKG: Schutzmaßnahmen und die zehn Mindestmaßnahmen
- § 174 TKG: Bestandsdaten und Auskunftsverfahren für TK-Anbieter
- Katalog von Sicherheitsanforderungen § 167 TKG: 2.0 und Entwurf
- TK-Sicherheit nach TKG: Beratung und Festpreise für TK-Anbieter
Quellen
- § 1 TKG: Zweck und Anwendungsbereich (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 3 TKG: Begriffsbestimmungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 5 TKG: Meldepflicht (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 165 TKG: Technische und organisatorische Schutzmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 166 TKG: Sicherheitsbeauftragter und Sicherheitskonzept (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 168 TKG: Meldung von Sicherheitsvorfällen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 170 TKG: Mitwirkung bei Überwachungsmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 228 TKG: Bußgeldvorschriften (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Telekommunikations-Überwachungsverordnung (TKÜV) (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 23 VwVfG: Amtssprache (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 28 BSIG: Besonders wichtige und wichtige Einrichtungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 33 BSIG: Registrierungspflicht (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 59 BSIG: Aufsicht (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 60 BSIG: Zuständigkeit nach Hauptniederlassung (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Bundesnetzagentur: Meldepflicht nach § 5 TKG (abgerufen am 2026-11-06)
- Bundesnetzagentur: Überwachungsmaßnahmen und Auskunftsersuchen, mit TR TKÜV (auch in nicht amtlicher englischer Übersetzung) (abgerufen am 2026-11-06)
- BSI: FAQ zu NIS-2 allgemein (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).